新一轮病毒袭击360发布“严重”警告
电脑杂谈 发布时间:2020-08-11 21:06:52 来源:网络整理
中国证券网讯(记者李彦政)互联网安全公司再次进入紧急状态. 记者获悉,360企业安全小组昨晚开始了所有加班工作,阿里云和腾讯云顶实验室的研究人员也在跟进.
27日晚,欧洲受到新一轮未知病毒的袭击,英国,乌克兰,等都受到不同程度的影响. 据报道,该病毒与勒索软件非常相似. 他们都远程锁定设备并索要赎金.

根据国外媒体的报道,总部位于伦敦的全球最大的广告公司WPP是英国第一家受到袭击的公司. 员工被告知要关闭计算机,并且不能使用公司的WiFi.
此外,石油公司Rosneft和丹麦航运巨头AP Moller-Maersk也遭到攻击.

但是,最大的影响是乌克兰. 据报道,乌克兰的一些商业银行以及一些私人公司,零售公司和政府系统遭到攻击. 此外,乌克兰首都基辅的鲍里斯波尔国际机场也受到了影响,这很可能会导致航班延误.
乌克兰副总理罗赞科·帕夫洛(Rozenko Pavlo)熟练地说,他和乌克兰政府其他成员不能使用计算机. 他还说,所有政府计算机都在播放被攻击的场景. 他在自己的计算机屏幕上上传的文字说: “您的磁盘之一包含错误,需要修复”,并警告用户不要关闭计算机,否则所有数据都会丢失.
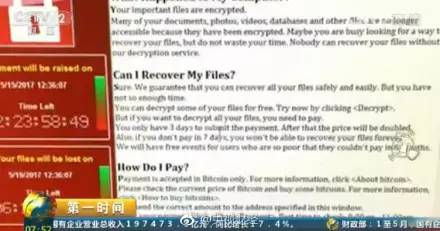
不仅如此,乌克兰的ATM机也无法幸免. 一位网友上传的图片显示,计算机上的文件已被加密,只有支付300美元的比特币才能恢复.
分析人士称,这种名为Petrwrap或Petya的病毒似乎与WannaCryransomware相似,该病毒上个月感染了150个国家/地区的23万多台计算机.
目前,360安全监控与响应中心对此风险的等级是: 严重. 360安全监测与应对中心一位人士在接受中国证券网采访时说,从目前的情况看,在安全运行方面应采取三项措施. 首先,不要单击未知的附件,尤其是rtf,doc和其他格式. 您可以安装相关的安全产品,例如360 Tianqing(企业版)和360 Security Guard()进行检查和杀死. 第二个是及时更新Windows系统补丁. 请参阅“ Eternal Blue”漏洞修复工具以获取特定的修复计划. 第三,如果内联网中的机器具有相同的帐户和密码,请尽快更改密码. 对于未打开的计算机,请在连接到Internet之前确认密码已更改并且补丁程序安装已完成.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-296926-1.html
-

-
程浩强
美国就是一流氓
 Samsung明亮的5G王牌: 钻孔屏+ Snapdragon 855 + 5200 mAh +石墨烯三星顶峰工作
 唐诗与宋词中的月亮
 诺基亚7650_诺基亚第一款拍照手机_诺基亚7650 上市价格
 诺基亚的五个辉煌方面可与当今的Google媲美
让她永远站最边边上