新一轮计算机病毒Petya袭击,八项主要防御措施可防止计算机感染
电脑杂谈 发布时间:2020-08-11 21:05:04 来源:网络整理
指南: 最近,新一轮勒索软件代号为Petya袭击了,英国,乌克兰和其他国家. 据报道,机场,银行和大公司感染了该病毒. 目前,中国的用户也已被招募.
据报道,这一轮病毒比以前的WannaCry勒索软件更,更难以处理.
病毒加密的硬盘,勒索比特币

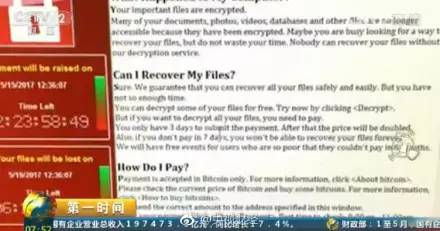
新的勒索软件Petya不仅可以加密文件,还可以直接加密并锁定整个硬盘. 以下界面出现并瘫痪后,它将自动传播到局域网中的其他服务器和终端.
同时,在打开用户计算机后,屏幕将变为黑色,并显示勒索字母. 信中说,如果用户想解锁,则需要将黑客的帐户转换为300美元的比特币.
与以前的病毒相比,威胁在不断升级

专家说,这种攻击方法与上个月肆虐全球的勒索软件非常相似,但是比当时的勒索软件更,更难处理.
①Petya勒索软件病毒的传播速度更快. 在欧洲受灾最严重的地区,新病毒变种的传播每10分钟传播到5,000多台计算机. 许多运营商,石油公司,零售商,机场,自动柜员机以及其他企业和公共设施大量倒塌,甚至乌克兰副总理的计算机也受到感染.
②已感染并加密本地文件的病毒已更新. 除非将防病毒软件升级到病毒的最新版本,否则它无法检测并阻止其对本地文件系统进行加密;
③Petya全面利用了“ 5.12WannaCry”和“ 6.23 Ransomware的新变体”使用的所有Windows系统漏洞,包括MS17-010(5.12WannaCry Eternal Blue Ransomware)和CVE-2017-8543 / CVE-对应的多个系统漏洞到诸如2017-8464(勒索软件病毒的6.23新变种)之类的补丁传播.
④Petya直接加密并锁定整个硬盘. 重新启动后,用户将直接进入勒索界面. 如果您不支付比特币,则将无法进入系统.
防止感染,立即像这样设置计算机
1. 不要轻易点击未知附件,尤其是rtf,doc和其他格式的文件.
2. 对于内部网中具有相同帐户和密码的计算机,请尽快更改密码. 对于未打开的计算机,请在开始操作之前确认已更改密码并已安装补丁.
3. 更新操作系统补丁(MS)
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-296922-1.html

 360安全卫士XP加固版为XP用户增加深一层保护
 前雇员透露,卡巴斯基长期以来一直诱使对手误报该病毒
 腾讯计算机管理器-软件管理器独立版百度云迅雷下载
 手机屏幕的黑色边框是否不可避免?
你不如直接说人道毁灭好了