有关通过短信传播的手机木马病毒的信息
电脑杂谈 发布时间:2020-08-07 08:03:08 来源:网络整理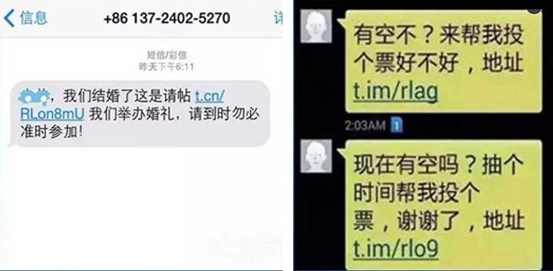
9月22日,CNCERT监视了一个Android平台的手机Trojan病毒kun.a,该文件具有一系列高风险的恶意行为,例如隐私窃取,远程控制,恶意传播和系统损坏. 木马病毒,并通过后台下载更复杂的手机木马病毒A.Privacy.SmsServices.a,窃取用户的银行帐户,密码,手机号码等私人信息. 详细信息如下:
1. 恶意程序的运行过程
手机木马病毒kun.a的运行过程如下:
1. 在用户不知情的情况下,通过后台将手机号码,数字证书和其他私人信息上传到远程控制终端;
2. 通过后台从远程控制终端下载恶意消息模板. 恶意消息包含用于下载病毒的恶意URL链接,域名包括和;

3. 遍历受感染用户的地址簿,向所有联系人发送恶意短信,诱使他们单击恶意URL链接以下载病毒;
4. 检查用户是否已经安装了友利银行,国民银行和农协银行三家银行的手机银行客户端;
5. 如果用户未安装上述移动银行客户端,请通过后台从远程控制终端下载移动木马病毒A.Privacy.SmsServices.a,该病毒是上述3个移动银行客户端的副本;
6. 如果用户已经安装了上述移动银行客户端,则将强行卸载已安装的移动银行客户端,并且将从远程控制下载作为上述3个移动银行客户端副本的手机木马病毒A.Privacy.SmsServices. 终端通过后台. .a.
手机木马病毒A.Privacy.SmsServices.a的运行过程如下:

1. 伪造与原始银行相同的界面,诱骗用户输入银行帐户信息进行窃取;
2,在用户不知情的情况下,通过后台上传用户的私人信息,例如SMS,手机号码和手机型号;
3. 通过后台发送短信并删除发送的短信;
4. 阻止包含数字内容的传入短消息;
5. 将手机设置为静音,拦截来自特定手机号码的呼入,并将去往特定手机号码的呼出设置为NULL,导致用户无法拨打特定手机号码的电话.

第二,恶意程序的传播
通过向移动联系人发送以下文本消息“ uet”和“ Start”来传播手机病毒. 手机用户访问上述URL链接后,手机病毒将自动下载并安装. 同时,CNCERT还监视并发现该病毒会传播并等待URL链接.
9月22日,中国电信和中国移动紧急对涉及该病毒的传输源地址和控制结束地址进行网上处理,从而及时遏制了该病毒的传播.
截至9月23日上午,CNCERT监视了整个网络,发现仍有数千名用户感染了该病毒.
三,恶意程序的处理

为了有效地遏制手机木马病毒的传播,CNCERT首次在网络端和终端端进行了处置工作. 其中,网络侧处理情况如下:
1. 通知涉及手机病毒的域名和域名注册商(成都西部数据)以关闭上述域名,并且该域名不再可用;
2. 通知运营商处置网络内恶意程序所涉及的URL链接;
3. 要求运营商严格调查是否存在用于传播恶意短信的群发短信机;
4. 病毒控制终端的IP地址位于香港和美国,并且协调HKCERT和USCERT来验证病毒所涉及的IP地址信息.
终端的处理方法如下:
1. 将病毒信息发布到ANVA移动互联网恶意程序报告平台的黑名单中;
2. 在中国反互联网病毒联盟中共享病毒程序示例,并通知360,腾讯,金山软件,百度,安全管理器,联想和其他终端安全厂商更新病毒特征,并在终端侧检查并杀死病毒.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-293665-1.html
-

-
谢灵运
-
刘亦菲
前几天的报告还在说锐澳的成功的
-
都琼琼
没有宣布
-
 杀毒软件和安全卫士安装千万不要用,你会后悔的
 给力!iPhone5终于可以降级到iOS7.0.4了! 苹果
 查看一下你电脑上360后台程序究竟有多少个
 ubtel售后?ubtel u6?5寸1080P高频四核旗舰UBTEL U8开盘全线售罄
他说的是真的