即维修,浏览器维修专家-金山NetShield
电脑杂谈 发布时间:2020-08-06 21:02:54 来源:网络整理
身体:
许多浏览器已被篡改或其主页已被锁定. 它不再像以前的BHO插件和注册表脚本那样简单. 如今,大多数病毒被木马锁定,许多病毒木马称自己为IE锁定或IE插件(实际上,它不仅被IE锁定). 修改IE浏览器或其他主流浏览器不是一个单独的现象,而是具有相当影响力的行业. 他们也有优秀的程序员. 编写的IE插件可以绕过多种安全软件的防御系统,并且可以出售. 这些病毒和木马还将为这些软件提供售后服务-不断更新这些浏览器锁,以使这些病毒和木马能够逃避安全软件的检测.
在诸如百度智搜搜,千千等提问平台上,发现许多网民受害,说他们的浏览器主页被绑架到某个网站导航站,许多工具无法解决.
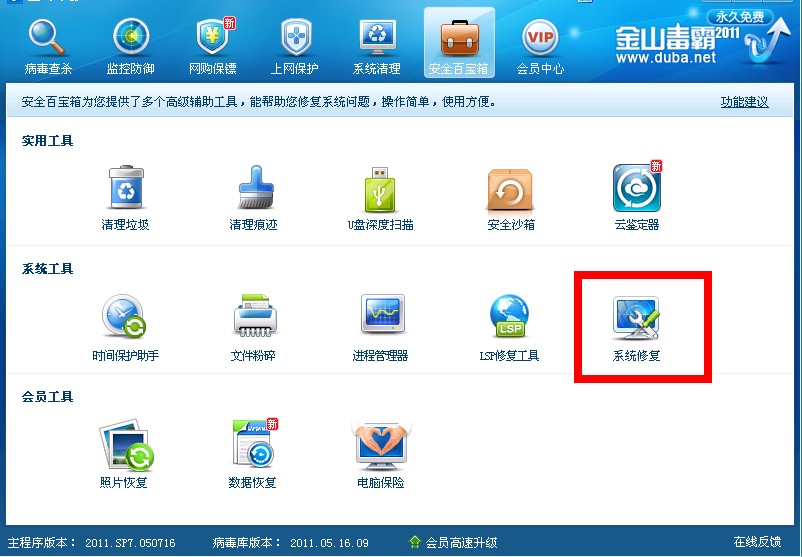
让我们简要地谈谈这些传统的浏览器修复工具是如何工作的. 这些工具仅检查与浏览器相关的注册表项,然后将这些值修改为默认值. 一些更勤奋的共享软件作者将发现一些对测试有更大影响力的恶意软件,并尽可能恢复这些软件修改. 但是,由于他们的努力,他们无法应对越来越多的病毒和木马攻击用户的浏览器. 因此,这种修复工具几乎无效. 因为在病毒Trojan入侵并不断重写注册表的情况下,仅还原注册表而不删除Trojan最终会导致失败.
因此,有用的浏览器修复工具还必须具有删除病毒和木马的能力. 这需要的浏览器修复工具. 这也是为什么Kingsoft NetShield 3.5必须具有内置的云检查和杀死功能的原因.
那么,金山NetShield 3.5中内置云检查的直接好处是什么?

首先,添加此功能不会增加系统资源开销. 由于该功能的这一部分不是防御性的,因此没有永久内存,只有在用户发现异常后才手动调用它.
第二,内置的云扫描和杀死模块不需要本地功能库. 添加此功能后,可以确保NetShield 3.5不会膨胀.
第三,金山NetShield 3.5驱动程序实现了病毒和木马的清除,这确保了病毒和木马在一次重新启动后将被完全清除. 此外,病毒清除和系统异常修复可以一次完成,而无需分步操作. 只需单击“修复浏览器”即可完成,超级好用.

Kingsoft NetShield 3.5内置了最新的云扫描技术,除了检查和修复会影响桌面图标,与IE浏览器相关的注册表项以及第三方浏览器配置文件的显示的那些以外,还将加载这些系统的相应程序文件特征与云安全服务器匹配. 禁用或删除异常和有风险的程序. 重新启动后,您会发现所有恶意修改都已恢复正常.

请注意,传统的防病毒方法是首先识别文件是否为病毒,如果是病毒则进行处理,如果不是则将其忽略. 金山毒霸3.5将识别该文件是否为正常文件. 依靠强大的云安全认证系统,我们能够识别与这些加载点相对应的文件是否正常. 它被视为有问题的程序. 禁用或删除(其中,如果判断为木马,则适合删除;如果不确定,则禁止删除)

这种用于识别黑文件(病毒)和白文件(普通文件)的两方面识别机制可以最大程度地降低系统风险,增加成功删除的可能性,并成功地恢复被篡改的系统配置.
用户无需担心误报,因为金山毒霸云安全系统收集的文件远远超过了普通用户的应用程序,强大的云安全已经实现了无人值守的自动更新和更新频率以秒为单位计算. 可以在最短的时间内识别Internet上的新应用程序,因此可以将错误警报的可能性降低到非常低的水平.
(图片1)
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-293335-1.html
-

-
刘贺
得了吧
-
永嘉王
骂不过
-
 向电脑发短信软件
 观后感word免费下载
 Android联想A5500更新系统失败后,Android似乎躺在地上,没有显示任何命令
 三星gt-s7562i_三星gts7562刷机包_三星s7562多少钱
这其实就是一场政治秀