在一分钟内制作BT3的U盘版本-BT3破解图片教程
电脑杂谈 发布时间:2020-03-25 06:13:11 来源:网络整理
在一分钟内制作BT3的U盘版本-BT3破解图片教程
在一分钟内制作BT3 U盘版本
方便,快捷,简单
无效的不可退款
BT3的CD版本,大约694MB,直接写入磁盘,然后使用CD进行引导,可以输入bt3,连接方式是:
U盘版本Bt3,大约783MB,连接为:
准备工作: 1G以上的U盘,SD卡或TF卡. 当然,如果您有TF卡或SD卡,则需要读卡器.
在计算机上将其读出,
建议将USB闪存驱动器格式化为FAT32,以节省空间. 至于为什么要节省空间,FAT32和FAT格式的比较
请自己去百度,这里不多说
格式化完成后,此USB闪存驱动器为空.
插入计算机的USB端口
1. 下载U盘版本的bt3文件
地址是:
文件大小约为783MB
2. 将此ISO文件加载到虚拟CD-ROM驱动器中,并在虚拟CD-ROM驱动器中,您将获得以下文件:
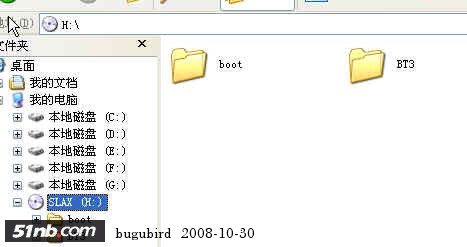
当然,您也可以使用winrar将其解压缩到目录中. 没问题,由于空间原因,我不想将其解压缩.
我直接将其用于虚拟CD-ROM驱动器,节省了空间,无需解压缩.
3. 将虚拟CD-ROM驱动器中的文件复制到BT3,然后将BOOT复制到USB磁盘
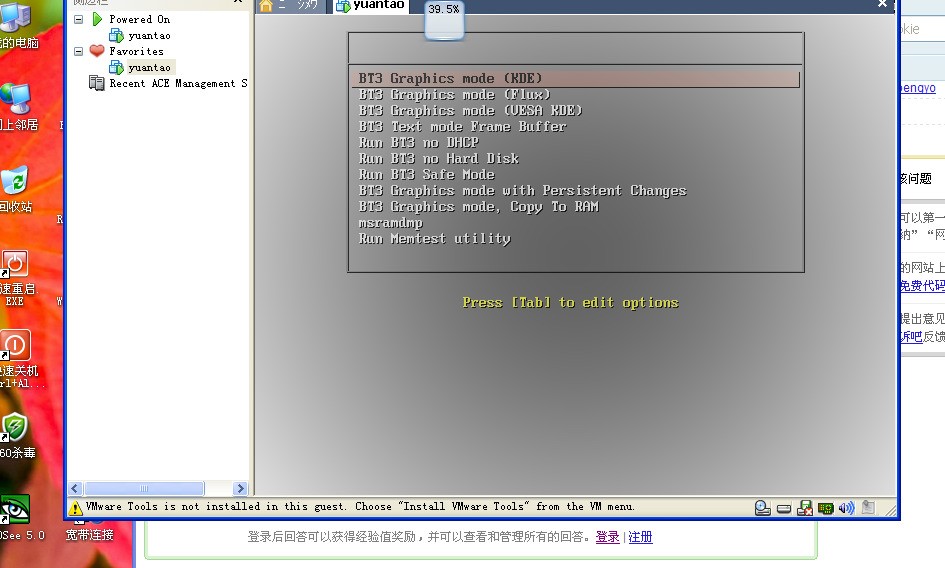
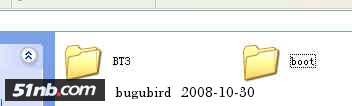
4. 单击“开始-运行”,输入CMD,然后按Enter进入命令行模式
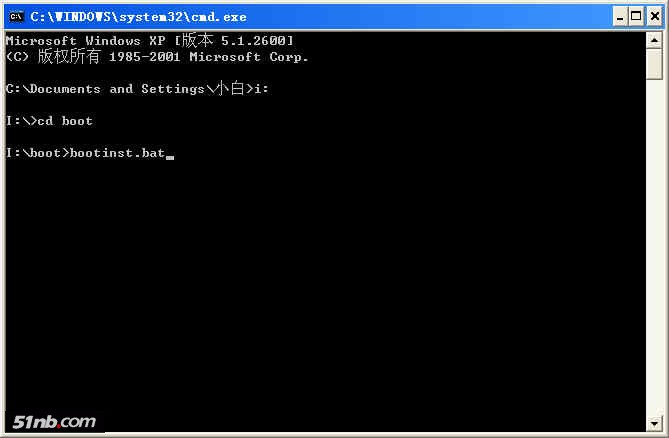
输入USB闪存驱动器的驱动器号,我的是I :,然后按Enter
输入cd boot并输入
输入bootinst.bat,然后按Enter键开始制作BT3
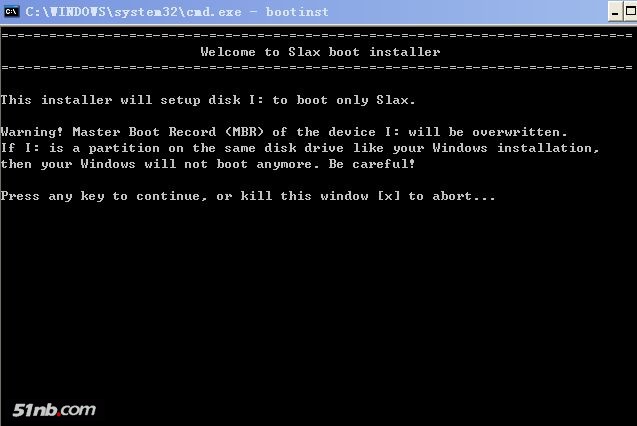
开始制作时,将出现此屏幕,这意味着该操作将重写U盘
MBR(即引导扇区),如果此分区是您的一个硬盘上的分区,则您的Windows系统
它将无法启动,请小心,请按X终止操作,再按其他任何键以继续生产
我在USB闪存盘上操作,所以不用打扰,只需按任意键即可.
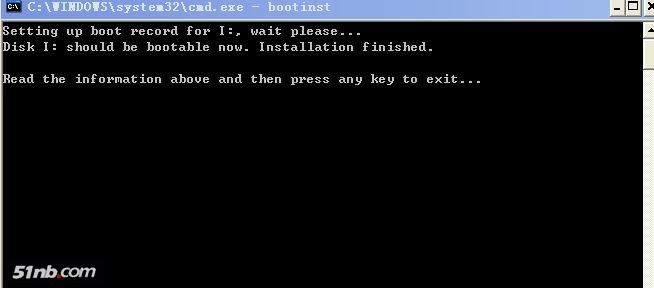
上图是制作完成后的提示. 引导记录已成功设置. 按任意键退出生产
生产过程非常快,不到十秒钟. 否则,他只是重写了USB驱动器的引导区.
没关系
此时,此USB驱动器可以将系统引导至bt3
当然,如何设置计算机从USB闪存盘启动是您的问题. 矿山由USBHDD供电.
--------------------------------------------------- -----我是下等分线--------------------------------------- ---------------
中断: 将系统引导至BT3的选择屏幕,选择BT3并在其背面带有KDE,以了解为什么选择此
什么是KDE,我不知道,我不想知道,如果您有性兴趣,请亲自去百度

1. 进入bt3桌面后,您需要使用命令行模式,这并不困难. 请注意,我们必须开始.
bt3的命令行状态,单击下面的图标以启动bt3的命令行状态
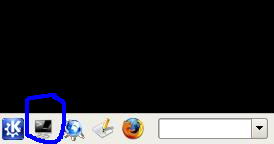
是上图中蓝色圆圈中绘制的图标. 我们需要单击此图标进行所有操作.
2. 单击图标进入命令行状态,输入命令: ifconfig -a
此命令用于列出计算机中的网卡. 如果未列出,则表示不支持.
如果已列出,则表示支持,并且可能无法捕获数据包
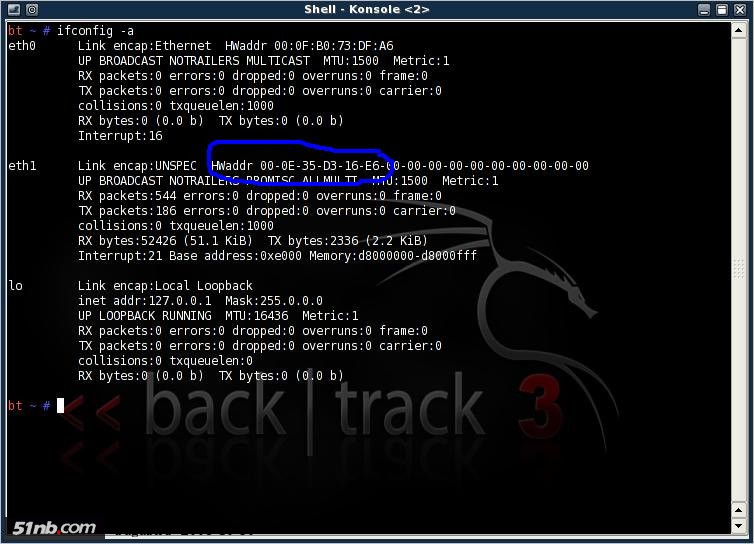
上面的图片是输入命令并按Enter后看到的信息. 注意图片中蓝色的圆圈部分
您的网卡的MAC代码显示在此处,我的是16-E6的结尾,您可以看到
说明支持我的网卡,我的无线网卡是: intel 2915ABG,BT3支持2915ABG数据包捕获
内部网卡的ID为eth0,eth1,eth2 ....
USB网卡的ID如rausb0,rausb1,rausb2 ......
接下来,我将使用入站网卡eth1捕获数据包
2. 打开另一个命令窗口,我不知道如何打开它,请转到文章的上半部分
打开后,输入命令: airodump-ng -w 123 eth1
然后输入
注意: 您自己的无线网卡的ID可能是Rausb0或eth0,eth1
命令格式为: airodump-ng -w 123 <网卡ID>
只是

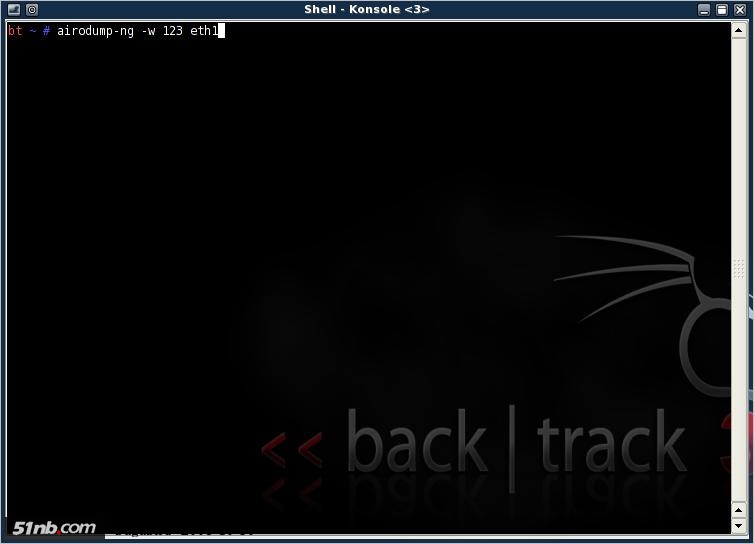
输入命令,然后按Enter键以查看以下信息:
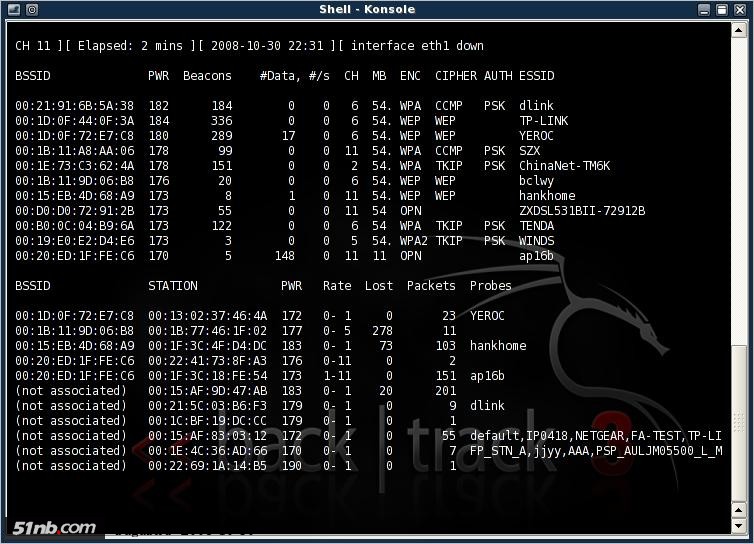
解释几个名字
BSSID: 扫描的无线路由的MAC地址. 需要该地址才能破解该地址.
PWR: 无线路由的信号强度
信标: 发送到该路由的数据包数量
#Data: 网卡捕获的数据包数量
CH: 无线路由器所在的频道
ENC和CIPHER,这是无线路由的加密方法
ESSID: 无线路由器的SSID的名称
我们这次要破解的示例必须是ENC: wep,CIPHER: wep. 上面显示的YEROC是非常适合破裂的对象.
对于wpa加密,由于您无法捕获足够的数据包,因此我不知道它是否可以被破解. 如果您有兴趣,可以自己尝试
现在,我们必须检查该无线路由的#Data列中的值更改速度是否更快,并且有更多数据包bt3光盘教程,以便我们对其进行破解.
我们看到YEROC已经有17个数据包,因此我们将对其进行破解
3. 开始破解,然后打开命令行模式,什么?我不知道如何打开命令行模式,启动S并自己转到文章的前半部分
打开命令行窗口并运行: spoonwep
然后输入
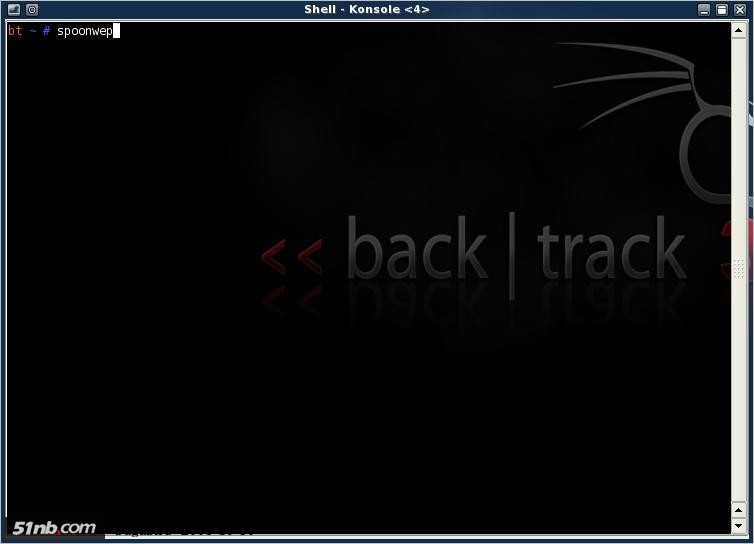
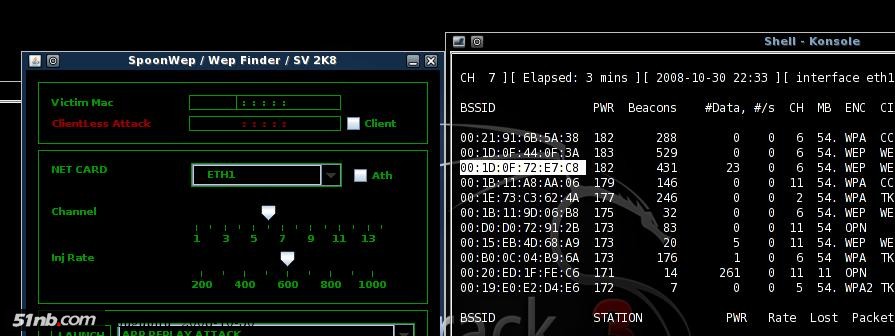

打开spoonwep后
受害者MAC: 在此字段中,输入我们要破解的无线路由的MAC代码,即MAC地址.
注意: 这是要破解的无线路由器的MAC代码,而不是无线网卡的MAC代码.
在“网卡”中,选择在airodump-ng -w 123 eth1命令中使用的无线网卡
我的是eth1,所以我选择eth1
通道: 选择要破解的无线路由器所在的通道. YEROC是六个,所以我选择六个
注入速率,默认设置
启动该字段,选择第二个下拉项0841 REPLAY ATTACK
然后单击“启动”按钮,它将开始破解
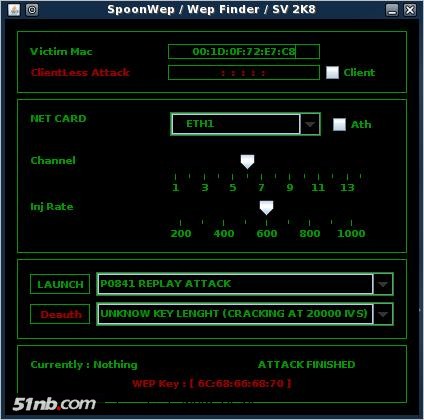
开始破解后,必须捕获60,000至100,000个数据包,然后才能进行破解.
我花了四十分钟的时间才能捕获到足够多的数据包.
这一次,因为您正在运行,所以看不到数据包更改
没关系
这时,再次打开命令窗口,输入airodump-ng -w 123 eth1并按Enter
您将看到#Data的数据包在不断变化,因为运行spoonwep时bt3光盘教程,airodump-ng窗口现在将显示数据
因此,在您开始破解之后,再次运行: airodump-ng -w 123 eth1,您可以观察到数据包数量变化的速度.
可能会估计完成裂纹需要多长时间.
如果速度较慢,则可以在睡觉前将其启动以进行计算和破解.
如果速度很快,洗澡时可能会破裂
这需要您观察破解期间数据包变化的速度,然后安排时间进行破解.
全文,
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-151461-1.html
-

-
张书宁
要冷静
-
 htc z715e g18?htc z715e rom?htcz715e能用联通卡吗?HTC G18国行Z715e Ro
 360安全卫士官方安装版网购先赔零门槛高额保障金
 小米商店应用官网下载个人制作:[*]最新波兰开发版,值得刷入
 2019年一吨废铁的回收价格是多少?
是哦