shell 删除文件 四、服务器上的 Git(13)
电脑杂谈 发布时间:2018-02-11 20:23:18 来源:网络整理8.2 管理
GitLab 的管理界面是通过网络进入的。将你的浏览器转到已经安装 GitLab 的 主机名或 IP 地址,然后以管理员身份登录即可。
默认的用户名是 admin@local.host,默认的密码是 5iveL!fe(你会得到类似 请登录后尽快更换密码 的提示)。
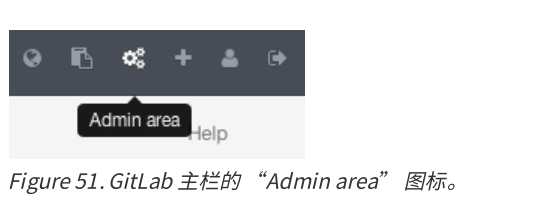
登录后,点击主栏上方靠右位置的 “Admin area” 图标进行管理。
8.2.1 使用者
GitLab 上的用户指的是对应协作者的帐号。
用户帐号没有很多复杂的地方,主要是包含登录数据的用户信息集合。每一个用户账号都有一个 命名空间 ,即该用户项目的逻辑集合。
如果一个叫 jane 的用户拥有一个名称是project 的项目,那么这个项目的 url 会是 。
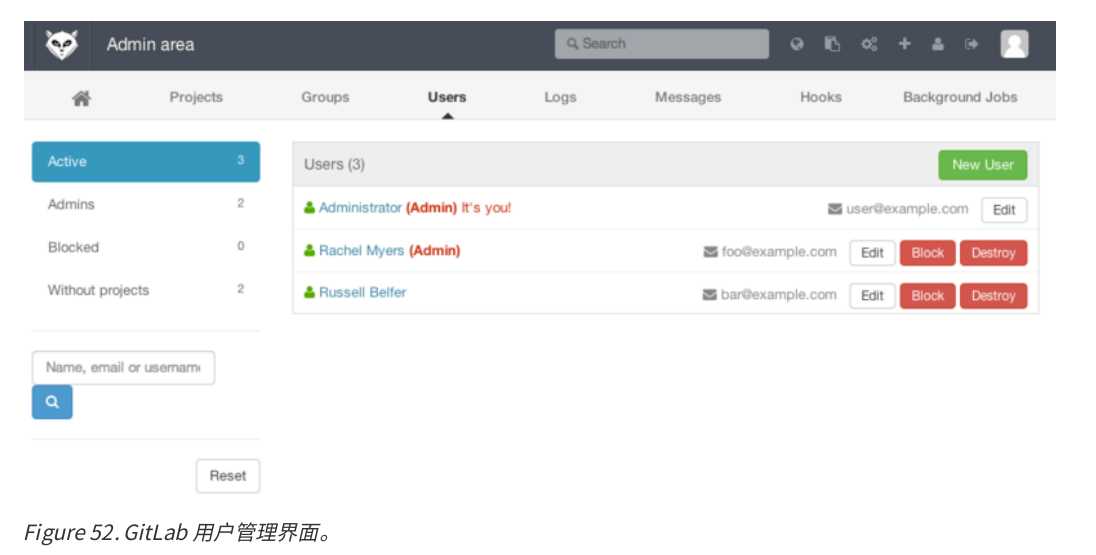
移除一个用户有两种方法。
“屏蔽(Blocking)” 一个用户阻止他登录 GitLab 实例,但是该用户命名空间下的所有数据仍然会被保存,并且仍可以通过该用户提交对应的登录邮箱链接回他的个人信息页。
而另一方面,“销毁(Destroying)” 一个用户,会彻底的将他从和文件系统中移除。他命名空间下的所有项目和数据都会被删除,拥有的任何组也会被移除。这显然是一个更永久且更具破坏力的行为,所以很少用到这种方法。
8.2.2 组
一个 GitLab 的组是一些项目的集合,连同关于多少用户可以访问这些项目的数据。
每一个组都有一个项目命名空间(与用户一样),所以如果一个叫 training 的组拥有一个名称是 materials 的项目,那么这个项目的url 会是 。
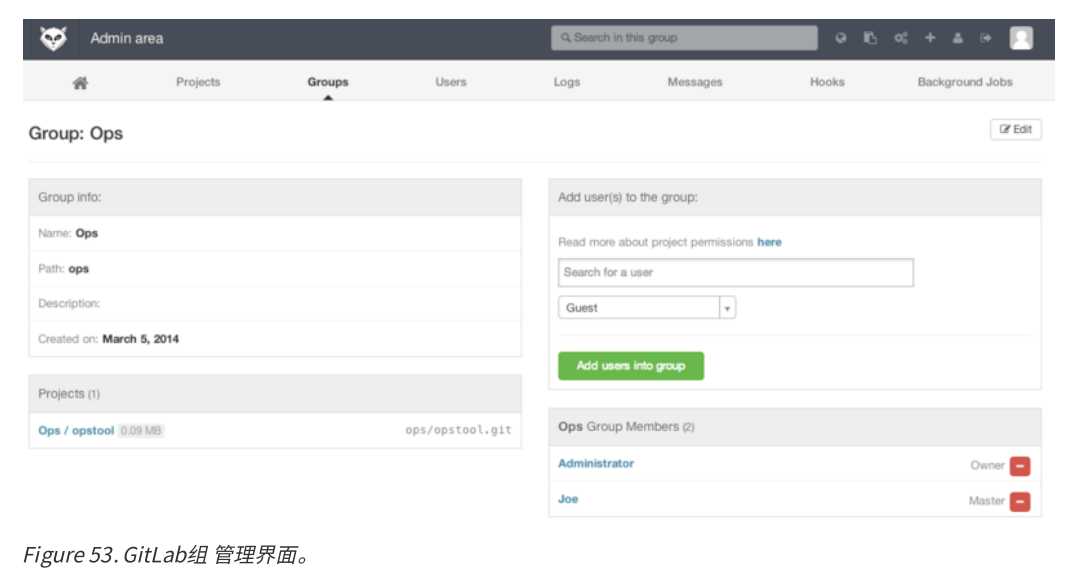
每一个组都有许多用户与之关联,每一个用户对组中的项目以及组本身的权限都有级别区分。
权限的范围从“访客”(仅能提问题和讨论) 到 “拥有者”(完全控制组、成员和项目)。权限的种类太多以至于难以在这里一一列举,不过在 GitLab 的管理界面上有帮助链接。
8.2.3 项目
一个 GitLab 的项目相当于 git 的版本库。
每一个项目都属于一个用户或者一个组的单个命名空间。
如果这个项目属于一个用户,那么这个拥有者对所有可以获取这个项目的人拥有直接管理权;
如果这个项目属于一个组,那么该组中用户级别的权限也会起作用。
每一个项目都有一个可视级别,控制着谁可以看到这个项目页面和仓库。
如果一个项目是 私有 的,这个项目的拥有者必须明确授权从而使特定的用户可以访问。
一个 内部 的项目可以被所有登录的人看到,而一个 公开 的项目则是对所有人可见的。
注意,这种控制既包括 git “fetch” 的使用也包括对项目 web 用户界面的访问。
8.2.4钩子
GitLab 在项目和系统级别上都支持钩子程序。
对任意级别,当有相关事件发生时,GitLab 的服务器会执行一个包含描述性 JSON 数据的 HTTP 请求。
这是自动化连接你的 git 版本库和 GitLab 实例到其他的开发工具,比如CI 服务器,,或者部署工具的一个极好方法。
9、基本用途
你想要在 GitLab 做的第一件事就是建立一个新项目。
这通过点击工具栏上的 “+” 图标完成。你会被要求填写项目名称,也就是这个项目所属的命名空间,以及它的可视层级。绝大多数的设定并不是永久的,可以通过设置界面重新调整。点击 “Create Project”,你就完成了。
项目存在后,你可能会想将它与本地的 Git 版本库连接。
每一个项目都可以通过 HTTPS 或者 SSH 连接,任意两者都可以被用来配置远程 Git。
在项目主页的顶栏可以看到这个项目的 URLs。对于一个存在的本地版本库,这个命令将会向主机位置添加一个叫 gitlab 的远程仓库:# git remote add gitlab https://server/namespace/project.git
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/sanxing/article-72418-13.html
-

-
李志微
大哥
-
栖一
台不台独都要统一
 如果将USB闪存驱动器插入计算机后无法读取,该怎么办?教您如何解决无法读取U盘数据的问题
 U盘送给女性朋友的创意礼物
 体验 | 最大尺寸的超宽高刷新率显示器 —— Legion Y44w
 买到苹果新款MacBookAir后大家最想干的事是什么?
结果涨工资等于空欢喜