无敌:四个技巧来破解被禁止的USB闪存驱动器
电脑杂谈 发布时间:2020-12-17 01:11:02 来源:网络整理启动时,在CTRL + H提示时按CTRL + H,但无法显示登录界面。您可以在CTRL + H提示下按F4更改为模式1。强制更改硬盘引导模式并在CTRL + H处重新启动。出现提示时,按F4更改模式0以自动调整硬盘引导模式。重新启动后,您可以破解禁用USB闪存驱动器的四个技巧。禁用USB闪存驱动器和移动硬盘驱动器的原因很多。最响亮的原因是防止员工窃取机密信息。在这里,我为您提供了不需要软件的提示。 ,因为您的老板始终相信“您可以解决的事情,不要花钱”。方法1,BIOS设置方法(快速切刀混乱方法)进入BIOS设置程序,选择“集成设备”选项,将选项“ USB1.1 Controller”和“ USB2.0 Contr01ler”的属性扩展为“ Disableed”“要禁用USB接口。最后,不要忘记为BIOS设置密码,以使其他人无法通过修改注册表来解锁上述设备。注意:此方法完全禁用了USB接口,这意味着不能使用所有类型的USB接口设备。当然,它还包括U盘和可移动磁盘。由于本帖子内容过于霸道,请谨慎使用。方法二,禁止引导闪存盘或移动硬盘(适用于Windows XP / 2000/2003),打开注册表编辑器,然后在右窗口中展开以下分支[HKEY_LOCAL_MACHINE \ SYSTEM \ CurrentCntrolSet \ Services \ USBSTOR]在网格中找到名为“开始”的DWORD值,双击并将其值数据修改为十六进制值“ 4”弹出编辑对话框。

单击“确定”按钮并关闭注册表编辑器,重新启动计算机以使设置生效。重新启动后,当有人将USB存储设备连接到计算机时,尽管USB设备上的指示灯正常闪烁,但是在资源管理器中找不到驱动器号,因此无法使用USB设备。方法三,隐藏驱动器号并禁止查看(对于Windows系统),打开注册表编辑器,展开以下分支[HKEY_CURRENT_USER \ software \ microsoft \ Windows \ CurrentVersion \ Ploicies \ Explorer],然后创建一个新的二进制值“ NoDrives”。省的值为00 00 00 00,这意味着没有驱动器被隐藏。键值由四个字节组成。每个字节的每个位对应于从A:到Z:的磁盘。当相应的位为1时,“我的电脑”中的相应驱动器被隐藏起来。第一个字节代表从A到H的8个磁盘,即01是A,02是B,04是C?以此类推,第二个字节代表I到P,第三个字节代表Q到X,第四个字节代表Y和Z。例如,要关闭C驱动器,请将键值更改为04 00 00 00;关闭D驱动器,更改为08 00 00 00,关闭C驱动器和D驱动器,更改为0C 00 00 00(C为十六进制,转换为十进制为12)。
理解原理之后,让我们以我的(笑脸高的)计算机为例来说明操作方法:我的计算机有一个软盘驱动器,一个硬盘(5个分区)和一个CD-ROM驱动器。驱动器号分配如下:A:([[K4] 5软盘),C:,D:,E:,F:,G:,H:(CD-ROM),所以我的“ NoDrives”值为“ 02 ff ff ff“,B和我被隐藏。转到Z驱动器。重新启动计算机,然后插入U盘后,它在我的计算机中不可见,但是在地址栏中输入I :(计算机开机后驱动器号为H)仍可以访问移动磁盘。在这一点上,每个人都可以看到“ NoDrives”只是一个把戏,因此我们还需要做一个步骤,即创建一个新的二进制文件“ NoViewOnDrive”并将其值更改为“ 02 ff ff ff”,这意味着值与“ NoDrives”相同。这样,U盘号和U盘均无法访问。方法4:禁止安装USB驱动程序。在Windows资源管理器中,转到“系统磁盘:\ WINDOWS \ inf”目录,找到名为“ Usbstor.pnf”的文件,右键单击该文件,然后选择“属性”,然后切换到“安全性”选项卡,选择在“组或用户名”框中选择要禁止的用户组,然后在用户组权限框中,在“完全控制”之后选中“拒绝”复选框,最后单击“确定”按钮。

再次使用上述方法找到“ usbstor.inf”文件,并将其设置为在安全性选项卡中拒绝对该组用户的访问。操作过程与上述相同。完成上述设置后,该组中的用户无法安装USB设备驱动程序,从而达到禁用它的目的。注意:要使用访问控制列表(ACL),需要NTFS文件系统。结束语是所谓的挥霍逐渐变得引人入胜。经过上述四个步骤,即使您是中级专家,要找到突破口的防御线也会很麻烦。有时候解决问题并不一定意味着要寻找别人提供的解决方案,而是要钱。的。对于老板来说,要钱等于杀死他,嘿,让我们自己解决。禁用Ctrl + Alt + Del Windows注册表编辑器版本5.00的注销[HKEY_CURRENT_USER \ Software \ Microsoft \ Windows \ CurrentVersion \ Policies \ Explorer]“ NoLogoff” = dword:00000001复制到记事本并另存为禁用Ctrl + Alt + Del Logoff.reg Windows注册表编辑器版本5.00 [HKEY_CURRENT_USER \ Software \ Microsoft \ Windows \ CurrentVersion \ Policies \ Explorer]“ NoLogoff” = dword:00000000复制到记事本并另存为注销Ctrl + Alt + Del.reg禁用注销开始菜单,打开组Policy_User Configuration_Administrative Templates_Taskbar,然后单击“开始”菜单-删除“开始”菜单上的“注销”,以禁用双击导入。双击导入教您如何禁用安全模式。系统出现故障时,安全模式是我们最常用的故障排除方法之一。出于安全或其他考虑,我们可能不希望计算机用户或其他人随意进入安全模式。

这时,如果可以禁用安全模式,那就太好了。以Windows XP为例:您最好尝试以下方法:打开注册表编辑器,依次展开“ HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSafeBoot”主键,然后删除其下的Minimal和Network子键。一种是禁用F8并更改注册表:以管理员身份登录,将HKEY_LOCAL_MACHINE \\ SYSTEM \\ CurrentControlSet \\ Control \\ SafeBoot键值设置为1,并将SafeBoot下的“ Minimal”和“ Network”项重命名为“ Minimal1”。 ”和“ Network1”或其他名称与原始键值不同。修改完成后,其他人在启动过程中按F8键进入任何安全模式,系统将自动重启。在2000系统中禁用安全模式。如果删除HKLM \ System \ CurrentControlSet \ Control \ SafeBoot下的Minimal和Network键值,则尝试进入安全模式时会遇到蓝屏,这将阻止成功启动。禁用F8并修改C:\ msdos.sys以删除此文件系统的只读属性,使用记事本打开并将Bootkeys = 1更改为0功能,即可屏蔽F8。 2000禁用安全模式以解决在Win2000 Professional下启动时使用F8的问题如何通过键进入安全模式:1。

压缩包中包含ntldrnof8xp(无扩展名)2.进入dos状态并执行以下dos命令c:\> attrib c:\ ntldr -s -h -r(删除系统文件,隐藏并读取-仅原始文件的属性)c:\>重命名ntldr ntldrold(备份文件以供将来还原)c:\>复制ntldrnof8 ntldr(将新文件重命名为原始系统文件)c:\> attrib c:\ ntldr + s + h + r(将文件添加到系统文件中,hide,为只读属性)重新启动时,您将看到无法使用F8键进入安全模式。3.如果已安装双操作系统,则将出现以下问题:自动进入上层操作系统,并且无法切换到以下操作系统。4.恢复:屏蔽桌面右键单击属性的最佳答案(不需要第三方软件)在“开始”→“运行”中输入regedit,打开注册表编辑器,然后将注册表扩展到HKEY-CURRENT-USER \\ Software \ \ Microsoft \\ Windows \\ CurrentVersion \\ Poli cies \\ explorer分支下有NoDesktop,将其更改为1,这是为了屏蔽桌面的右键单击属性。如果要还原它,请将其更改为0。修改注册表以禁用桌面右键单击菜单首先,展开子项:[HKEY-CURRENT-USER \ Software \ Microsoft \ Windows \ CurrentVersion \ Policie s \ Explorer]然后创建一个名为[NoViewContextMenu]的新[DWORD值],并将其键值设置为{1}。重新启动计算机就可以了。 Windows注册表编辑器版本5.00;禁用显示属性,立即生效[HKEY_CURRENT_USER \ Software \ Microsoft \ Windows \ CurrentVersion \ Policies \ System]“ NoDispAppearancePage” = dword:1;没有主题和外观选项卡“ NoDispBackgroundPage” = dword:00000000;没有桌面“ NoDisL” = dword:0;完全禁用控制面板“ NoDispScrSavPage” = dword:0的显示;没有屏幕保护程序“ NoDispSettingsPage” = dword:0;没有设置可以使用以下两种方法来解决此问题:一、使用脚本来解决此问题。让我们按照以下步骤进行解锁:1、单击“开始”菜单,从“程序”->“附件”中找到“记事本”命令并执行它。
2、在记事本窗口中输入以下内容:REGEDIT4 [HKEY_CURRENT_USER \ Software \ Microsoft \ Windows \ CurrentVersion \ Policies \ System]“ Disa bleRegistryTools” = dword:000000003、从“文件”菜单中,选择“保存”命令,另存为“ C:\ reg.reg”,4、打开“资源管理器”,切换到C驱动器,双击“ reg.reg”文件,5、此时,系统弹出“确定吗?是否要将C:\ reg.reg中的信息添加到注册表中?”对话框中,单击“是”。然后弹出对话框“ C:\ reg.reg中的信息已成功输入到注册表中。”表示导入成功。单击“确定”关闭对话框。二、使用组策略解决此问题在Windows 2000 / XP / 2003中,单击“开始→运行”,输入“ Gpedit.msc”,然后按Enter打开“组策略”。然后依次依次展开“用户配置→管理模板→系统”,双击右侧窗口中的“阻止对注册表编辑工具的访问”,在弹出窗口中选择“已禁用”,然后在“好”。您可以解锁注册表。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/sanxing/article-341034-1.html
-

-
袁郊
这是无奈之举
-
赵雨
豺狼来了用猎
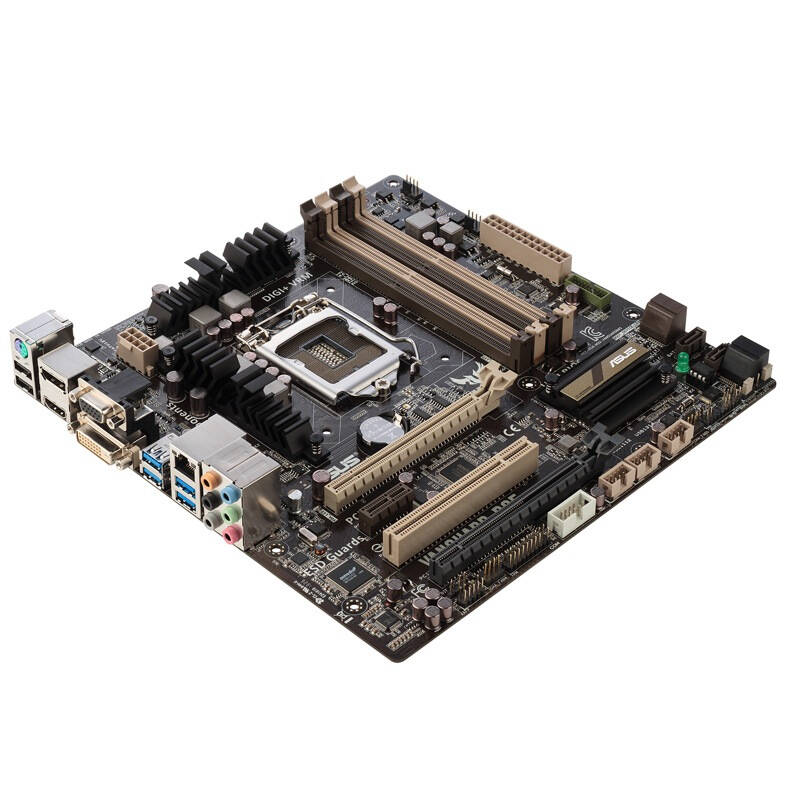 华硕主板如何评估华硕B85-PRO GAMER [详细说明]
 顶级骁龙 三星GALAXY Note3 N9008V性能评测
 三星galaxy 3 三星S9+性能给力:骁龙845多核性能直逼A11 国产山寨三星S9已先上市
 苹果7移动定制版 中国节能环保ios版手机app官方免费下载【iPhone工具
呵呵