USB闪存驱动器中的病毒
电脑杂谈 发布时间:2020-10-30 11:01:44 来源:网络整理

yangaoalan
注册表格已更改。让我当搬运工。
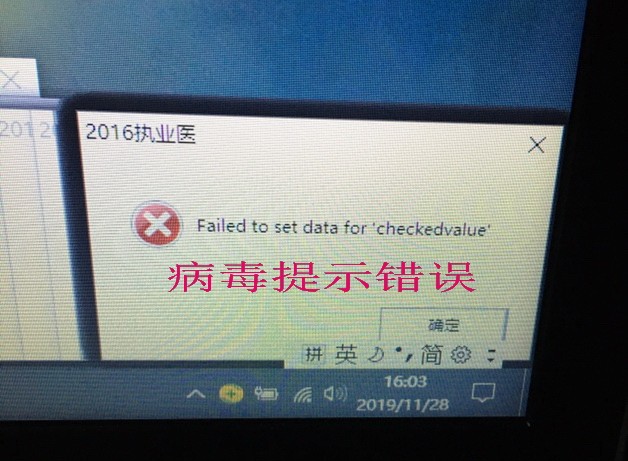
以下内容仅用于处理
---------------------------------------
无法修改文件夹的隐藏属性的解决方案

首先让所有文件都显示
有时在系统中存在病毒(例如sxs.exe和lsass(落雪病毒))之后,防病毒软件无法杀死该病毒,或者没有防病毒软件。此时,您需要以查找“ sxs.exe”,但单击它并选择“结束进程”。确保结束所有“ sxs.exe”进程,打开我的电脑,单击“工具”菜单下的“文件夹选项”,单击“查看”选项卡,然后将“在“高级设置”((推荐)”中隐藏“受保护的操作系统文件”,取消选中并选择下面的“显示所有文件和文件夹”选项,然后单击“确定”,右键单击C驱动器(不能双击!),选择“打开”并删除C驱动器文件和“ sxs.exe”文件下的“ autorun.inf”,右键单击D驱动器,然后选择“打开”以删除“ autorun.inf”文件和“ sxs.exe”文件在D盘下(还有一个文件,它是一个.exe,也将其删除)...依此类推,删除磁盘上的所有AUTORUN.INF文件和“ rose.exe”文件,单击“开始”,选择“运行”,输入“ regedit”(wi (用引号引起来),请按Enter展开注册表编辑器的左侧,然后单击“计算机”>“ HKEY_LOCAL_MACHINE”>“ SOFTWARE”>“ Microsoft”>“ Windows”>“ CurrentVersion”>“运行”。在“运行”项中删除ROSE(c:windowssystem32SXS.exe)项目。关闭注册表编辑器,然后重新启动计算机。删除硬盘上的ROSE:按住Shift键并继续将其插入U盘,直到计算机提示“可以使用新硬件”。打开计算机,然后右键单击U盘图标并选择“打开” (不要单击自动播放或双击!)删除SXS.exe和autorun.inf文件病毒历史上第一次没有这样的顽固病毒。我在Internet上搜索它,但是没有统一的名称。瑞星病毒被称为Trojan.PSW.QQPass.pqb病毒。我将其称为sxs.exe病毒。重新安装系统后,再次双击分区磁盘。我很郁闷。 Rising自动关闭,无法打开。我决定手动删除它。现象:系统文件被隐藏并且无法显示。双击驱动器号不被反映。 .exe),则防病毒软件的实时监控会自动关闭,无法打开。许多方法无法有效删除,也没有特殊的查杀工具。手动删除“ sxs.exe病毒”方法:
在以下整个过程中,请勿双击分区磁盘。需要打开它时,请使用鼠标右键打开
一、关闭病毒进程Ctrl + Alt + Del任务管理器,在进程中查找sxs或SVOHOST(不是SVCHOST,一个字母不同),如果有一个,则将其结束

二、显示隐藏的系统文件正在运行-regedit HKEY_LOCAL_MACHINESoftwareMicrosoftwindowsCurrentVersionexplorerAdvancedFolderHiddenSuperHidden,并将CheckedValue键值更改为1。应注意,该病毒将删除原始有效的DWORD值CheckedValue并创建无效的字符串值CheckedValue,并将键值更改为0!我们将其更改为1是没有用的。 (某些病毒变体将直接删除此CheckedValue,只需执行以下操作,然后自己重建一个即可)方法:删除CheckedValue键值,右键单击以创建一个名为CheckedValue的新Dword值,然后修改其键值设为1,以便您可以选择“显示所有隐藏的文件”和“显示系统文件”。设置系统文件和隐藏文件以显示在folder-tools-folder选项中
三、删除病毒右键单击分区磁盘将其打开,然后在每个磁盘和目录中看到有两个文件autorun.inf和sxs.exe,将其删除。
四、删除病毒的自动操作密钥,然后打开注册表以运行-编辑HKEY_LOCAL_MACHINE> SOFTWARE> Microsoft> Windows> CurrentVersion> Run。找到SoundMam键值。可能有两个。删除键值C:WINDOWSsystem32SVOHOST在.exe末尾,转到C:WINDOWSsystem32目录并删除SVOHOST.exe或sxs.exe。重新启动计算机后,发现可以打开防病毒软件。双击分区磁盘将其打开。
五、后续防病毒软件可以打开实时监视,但在启动后无法自动运行。最简单的方法是添加和删除防病毒软件的组件,以对其进行修复。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/sanxing/article-329627-1.html

 如何解决将USB闪存驱动器插入计算机时访问被拒绝的问题?我将教您如何解决将USB闪存驱动器插入计算机时访问被拒绝的问题.
 在家里欣赏这部大片,三星显示屏给娱乐加分
 phison(群联)U盘量产图文教程(组图)
 淘宝企业店面购买和个人店铺相比有哪些区别?
在那两个岛上大力兴建军事码头和军用机场吧