事实:U盘病毒原理与解决方案分析
电脑杂谈 发布时间:2020-10-18 13:06:14 来源:网络整理
由于U盘在当今非常流行,因此U盘病毒正在传播。许讨厌U盘病毒,但找不到更好的解决方案。尤其是例如,有时当新安装的系统意外插入U盘时,所有的努力都徒劳无功,这让人感到哭泣。
顾名思义,
U盘病毒是一种通过U盘传播的病毒。这是手段而不是目的。许多“著名”病毒,例如Panda Burning Incense,都具有通过USB闪存驱动器传播的能力。当前,U盘病毒可以大致分为两种类型,一种是Autorun.inf,这也是大多数U盘病毒的类型。另一个是Autorun.inf + EXE的全磁盘感染。这种类型非常恶毒,因为它将感染USB闪存驱动器上的所有EXE可执行文件,只要执行这些EXE,它们就会立即被感染。
无论是什么,U盘病毒的核心机制是“自动运行”。相信很都知道,从Win95开始,Windows系统具有自动播放功能,可以为用户提供方便的自动安装功能。但是自动运行还具有一些鲜为人知的功能。自动运行可以将指定的项目安装到右键菜单上,以便用户双击打开设备后,病毒便被激活。

以下是典型的Autorun.inf的文件结构:
[自动运行]
Open = Test.exe
Shell \ Open =&Open

Shell \ Open \ Command = Test.exe
Shell \ Open \ Default = 1
Shell \ Explore =&Explorer
Shell \ Explore \ Command = Test.exe
将此文件命名为Autorun.inf并将其放置在任何磁盘的根目录中(无论它是硬盘还是USB磁盘)。一旦用户双击驱动器号,或右键单击并选择“打开”或“资源管理器”,则将执行Test.exe。 Windows资源管理器完成了此过程。资源管理器将在每个磁盘的根目录中自动搜索名为“ Autorun.inf”的文件。找到后,将其加载以进行相应的处理。
从程序的角度来看,字符串“ Autorun.inf”硬编码在Shell32.Dll中。现在,Internet上存在一种永久性的针对U盘病毒的免疫设备,用于修改Shell32.Dll。 “ Autorun.inf”字符串使自动运行无效。此方法可能会影响系统稳定性,因此不建议使用。
如果您知道原理,则可以快速了解对策。那是为了防止病毒创建Autorun.inf。特别是对于硬盘的NTFS分区,我们可以使用权限机制来禁止Autorun.inf,即创建一个具有相同名称的文件夹,然后将其权限设置为禁止修改和删除。
对于非NTFS磁盘,还可以创建一个具有相同名称的文件夹,然后在该文件夹中创建一个不可删除的目录,方法如下,打开cmd,切换到创建的Autorun.inf文件夹,并输入md xxxx .. \可以创建一个特殊的文件夹,该文件夹通常无法删除。这样,该病毒将变得无效,因为它无法创建Autorun.inf。当前,某些新病毒可以自动识别此方法,因此该方法并不总是有效。

最有效的方法是修改注册表并禁止挂载。打开注册表编辑器,切换到HKEY_CURRENT_USER \\ SOFTWARE \\ Microsoft \\ CurrentVersion \\ Explorer \\ MountPoints2,右键单击此项目,然后单击“权限”,在弹出对话框中单击“高级”,然后选择复选框包含父权限的权限确认后,您可以更改权限,只需将相应用户的权限设置为只读。一旦操作完成,Autorun.inf将完全无法使用。
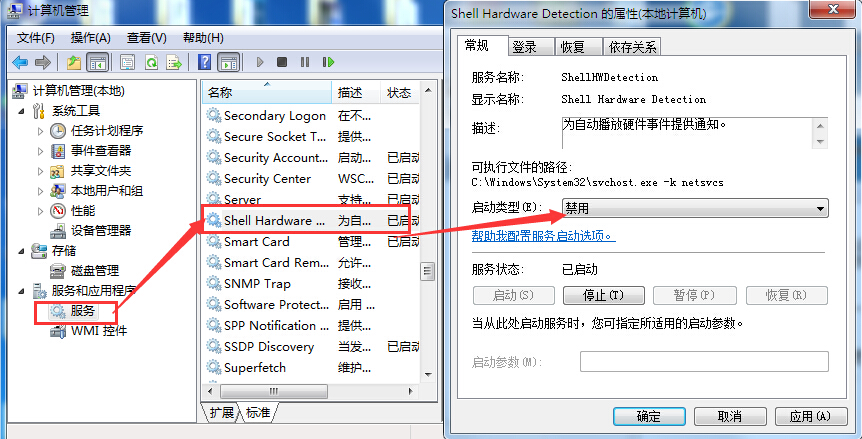
U盘病毒只能在Windows XP和Windows Server 2003上有效,因此每个人都可以尽快升级到Windows 7,从而避免永远困扰U盘病毒。
为了方便移除受病毒感染的USB磁盘,我编写了一个小程序,该程序是使用VC9.0开发的。它可以自动识别并删除此类病毒。每次插入USB闪存驱动器后都运行它。操作非常方便。源代码是开放的,需要它的人可以自己更改。
本文来自“ Kevx的博客”博客,请确保保留此来源
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/sanxing/article-326902-1.html

 铭瑄 GT630巨无霸X2
 如果我忘记了oppo手机屏幕锁的密码该怎么办? Oppo手机强制解锁教程
 解决办法:单击USB闪存驱动器以指示需要对其进行格式化。如何解决其中存在重要文件的问题
 三星E120 Galaxy SII HD LTE全系列不刷机
哪个项目有钱赚