U盘病毒hypertrm.exe修复
电脑杂谈 发布时间:2020-09-05 16:06:19 来源:网络整理
1.最近,计算机感染了此病毒。没有直觉,没有蓝屏,也没有其他异常。令人作呕的是,每次插入U盘时,他都会提示INF默认情况下进行安装。我没有分析病毒样本。我觉得他只是创建了一个系统挂钩,这使我杀死了USB闪存驱动器中的所有病毒并再次插入,一切都会再次出现
2.解决方案:仅是方法,而不是原理
在u盘的资源管理器中输入cmd

敲一段命令,建议复制,并在手动键入时注意空格

attrib -r -s -h *。* / s / d
清除只读文件属性-r
清除系统文件属性-s
清除隐藏文件属性-h
*。*用于所有文件

这可以更改被病毒隐藏的所有程序
理论上,U盘目录中会出现很多奇怪的事情,例如大量无效的快捷方式,所有这些都将被删除
然后删除hypertrm.exe。从理论上讲,有一个同名的dll文件(不确定,是否有些被删除),有些乱码的数据包(如dd7d89hahd8e)已删除
反正这是USB闪存驱动器,请不要担心

这只是肤浅的努力
该病毒将在C驱动器的系统文件下进行自我复制,这意味着您必须找到该副本
我的病毒正在自我复制中
在C:\ ProgramData \ MyFiles文件目录下,其中有一个hypertrm.exe。其他都是乱码文件。我暂时不知道这些文件的作用。我觉得它们是在系统启动时生成的。
此处的文件类型通常是无后缀类型和.dll文件
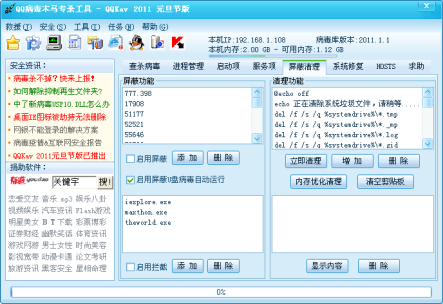
hypertrm.dll不能删除,属于系统的东西,您不需要碰他
好
如果您有任何疑问,请留言,我会尽力帮助您
不同的USB驱动器可能在不同的位置进行自我复制,您可以尝试查找如何找到它们
任务管理器?有些病毒会创建进程,因此删除时请先杀死该进程,否则仍可能会重复
进程名称通常是什么应用程序?
杀毒大师? (我似乎找不到他)没有明显的病毒签名
当出现弹出窗口时,您还可以查看文件的特定位置。这也是我在此示例中使用的方法!
该病毒应该不会造成太大影响,但是如果有不必要的麻烦,请果断删除
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/sanxing/article-314503-1.html
-

-
范纯仁
南海那么大航线那么多美国为什么专走12海里这条路
-
姬志真
0
-
-
朱莉
那个女的OMG
 使用U盘安装操作系统需要3个条件(组图)
 三星S9+用户自述:终于懂得为什么现在很少人买三星手机
 sonyu磁盘格式化工具
 强悍:如何杀死USB闪存驱动器上的病毒?
赚了