事实:不显示U盘文件的三种解决方案_IT / computer_资料
电脑杂谈 发布时间:2020-08-29 19:08:30 来源:网络整理
不显示U盘文件的三种解决方案无法显示U盘文件,但是在查看属性时发现空间仍然被占用. 我尽力显示USB闪存驱动器的内容. 有什么办法可以重新显示U盘中的文件夹?作者总结了三种方法: 1.您可以使用WINRAR检索文件并随意打开压缩文件. 打开对话框后,请勿将其解压缩,而是单击向上箭头以找到U盘目录,然后您可以看到u盘中的所有文件. 在u盘中选择一个文件夹,然后将其重新压缩到硬盘上的其他位置,以便将该文件夹复制出来,并且其他文件夹的操作相同. 2.批处理@echo off @echo + ---------------------------------------- --------------------- + @echo此程序消除了病毒放置的文件夹的隐藏属性@echo维护联盟论坛@echo 2008.1 @echo +- -------------------------------------------------- ---------- + @echo. @ECHO可能需要一段时间,请耐心等待@echo耐心等待... attrib -s -h *. / S / D attrib + s + h系统〜1 attrib + s + h回收的attrib + s + h + a ntldr @ECHO完成! @echo on将上面的代码复制到TXT文件中,然后将后缀更改为.bat,然后双击运行它.
3. 如果受病毒感染,请执行以下步骤: 1)查找未感染病毒的计算机; 2)使计算机对隐藏文件(文件夹)(包括系统文件夹)可见. 具体设置在文件夹选项中. 3)将U盘连接至计算机,插入后请勿打扰. 4)右键单击“我的电脑”,选择“资源管理器”,然后在左侧目录列表中选择USB闪存盘,将显示以下内容. 5)但是您现在仍然不能乱搞,否则病毒会感染一台好的计算机. 6)将这些文件复制到计算机上;复制后不要双击运行. 7)删除并隐藏这些文件属性. 8)有时,特别是该文件夹会添加exe扩展名,直接删除该扩展名;同时,使用上述方法通过资源管理器备份文件夹中的文件并取消隐藏属性. 9)格式化USB闪存驱动器,然后将备份文件复制到其中. 10)可以对原始计算机(装有毒药的计算机)进行消毒,或者可以重新安装系统. 重新安装后,通常建议不要双击打开每个驱动器号,而要使用资源管理器,单击“打开”,然后删除每个驱动器根目录中的Autorun.inf文件以及指向的文件. 通过Autorun.inf文件. 删除. 4.通过命令提示符----运行---- cmd重新开始,然后键入以下命令: attrib -s -h -r路径,例如: attrib -s -h -rg: \ a5. 查看是否隐藏: 无法显示隐藏文件,打开“我的电脑” /“工具” /“文件夹选项” /“查看” /在高级设置中,单击“显示所有文件和文件夹”,然后按“应用”确认. 如果仍然无法显示文件和文件夹,请执行以下操作.

如果仍然无法显示隐藏文件并修改注册表,请执行以下操作: 开始运行regedit,打开注册表编辑器,然后输入[HKEY_LOCAL_MACHINE \ SOFTWARE \ Microsoft \ Windows \ CurrentVersion \ Explorer \ Advanced \ Folder \ Hidd zh_依次显示[SHOWALL]分支,将右侧的“ CheckedValue”(如果未创建Dword值)更改为“ 1”,然后重新启动计算机以使其生效. 6.(来自360doc帐户: QQ邮箱密码MOye1987)症状: 表现为隐藏U盘根目录中的所有文件夹,即将U盘上的文件夹属性更改为只读和隐藏,并同时生成一个总和文件,具有相同名称的可执行文件(.EXE)(sola病毒),文件大小为1.44M,普通的防病毒软件无法清除它,并且恶意隐藏在Internet上下载的文件无法执行任何操作. 病毒图标是文件夹图标. 如果未显示该扩展名,则很容易反复感染. 并且由于病毒的机制,硬盘上会生成大量的病毒副本,并将该病毒添加到系统启动项中. 即使清理了副本,还原隐藏文件夹也不容易. 处理: 首先,结束病毒过程. 建议下载360安全卫士(下载地址),安装并打开360安全卫士-高级-启用系统进程状态,找到“ 3122AE.EXE”的进程(此病毒使用该文件夹作为图标),还有名为EXPL0RER.EXE的病毒,请注意EXPL0RER.EXE为0(零)而不是O(欧洲),并且存在以XP ****. EXE开头的病毒,请首先记住存储路径,然后结束进程并删除根据存储路径查看病毒文件. 您还可以使用360 Security Guard的“高级工具”中的“文件粉碎机”来粉碎病毒文件.
要还原U盘的隐藏文件夹,请执行以下操作: 1: 隐藏文件夹的原因是该属性已更改为隐藏文件或系统文件. 如果它是隐藏文件,则只需删除属性中的“隐藏文件”选项. 右键单击U盘-打开-工具-文件夹选项-查看-然后删除“隐藏受保护的系统文件(推荐)”和“隐藏已知文件的扩展名”前面的复选框,然后选择“显示所有文件和文件夹”. 这时,当您进入U盘时,您将看到隐藏的文件夹,该病毒文件与您的文件夹具有相同的名称,但扩展名为.EXE. 删除病毒文件并恢复自己的文件夹属性(右键单击属性,在隐藏之前删除钩子)2: 文件夹的属性更改为系统文件. 系统文件同时具有隐藏文件和只读文件的属性. 尽管病毒在使用杀毒软件之后就消失了,但是病毒的影响并没有消失. 您仍然必须手动更改文件夹的属性. 但是,在Windows系统中,无法在文件属性页面中修改系统文件的属性. 删除系统文件属性实际上非常简单. 准备工作是让系统显示文件扩展名,即后缀名. 如果显示,则不需要此步骤. 如果未显示,则只需在任何文件中选择“工具->文件夹选项”. 选择“查看”选项卡,找到“隐藏已知文件的扩展名”项,删除前面的复选框,单击“确定”,将显示扩展名.
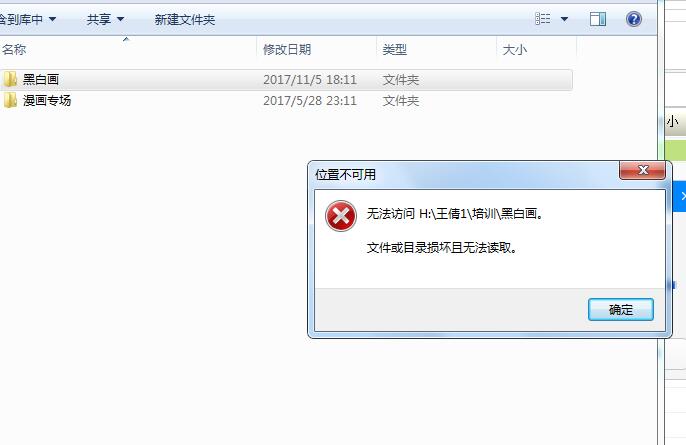
准备工作结束后,转至主题. 首先,创建一个新的文本文档,然后打开该文档并输入“ attrib -s -h -r *. * / s / d”(不带引号,注意空格),必须保存,然后退出. ,然后将文件名修改为* .bat,即文件名是任意的,后缀是bat,并在更改后更改图标. 如果未更改,则扩展名不会更改. 此时,请检查系统是否显示文件扩展名. 这是上面的准备工作. 最后,将此文件复制到有问题的U盘的根目录,然后双击运行. 不用担心,该窗口将持续一段时间,并且在运行后将自动关闭. 查看USB闪存驱动器中的文件和文件夹,它们是否都已还原?为了满足少数人的好奇心,请解释为什么这样做是必要的. 如上所述,系统文件属性已添加到文件夹,因此我们的目的是删除此属性. 尽管无法在Windows下进行操作,但DOS命令行可以. attrib是用于修改文件属性的命令. 在DOS命令行下输入help attrib,以查看如何使用此命令. 查看arrtib命令的参数“ -s -h -r *. * / s / d”. 符号是减号,表示删除,s表示系统文件,h表示隐藏文件,r表示只读文件. -s -h -r表示除去系统,隐藏和只读属性. 以下*. *表示对目录中的所有文件进行操作. 您也可以在此处写入文件或文件夹的名称.
/ s / d表示还处理文件夹和文件夹中的文件. 整个句子的意思是删除当前目录中所有文件和文件夹的系统属性,隐藏属性和只读属性. 怎么样?保持简单~~如果将减号更改为加号,则意味着要添加属性. 如果您有兴趣,可以尝试一下. (请不要在C驱动器系统的安装目录中运行此命令. )在“开始运行”中输入cmd,打开系统命令提示符,在其中输入驱动器号,然后输入需要安装的USB闪存驱动器. 改性. 相关设置如下: C: \ Documents and Settings \ Administrator> J: j: \> dir / a J: \> attrib文件夹的名称-r -h -s / s / d可以显示,“文件夹名称”,它是当前USB驱动器下隐藏文件夹的名称,不带后缀. 如果有多个文件夹可恢复显示状态,请在命令提示符下使用小键盘上的向上和向下箭头键选择J: \> attrib文件夹. 文件夹名称-r -h -s / s / d只需输入文件夹名称. 如果它不是文件夹,而是另一个程序,则可以输入以下命令: j: \> attrib *. * -r -h- s / s /d(*.*是所有文件)3.打开“记事本”,然后复制以下内容: Windows注册表编辑器版本5.00 [HKEY_LOCAL_MACHINE \ SOFTWARE \ Microsoft \ Windows \ CurrentVersi on \ Explorer \ Advanced \ Folder \ Hidden \ SHOWALL]“ CheckedValue” = dword: 000 00001保存文件名: “显示隐藏的文件. REG”,(确保删除“文件夹选项”中的“隐藏已知文件类型的扩展名”),双击运行此文件,然后返回“文件夹选项”以设置隐藏文件的显示.
4,将以下代码行复制到记事本,将其另存为unhide file.bat,然后双击运行它. 对于/ f“ delims =” %% i in('dir / ah / s / b'),请执行attrib“ %% i” -s -h命令解释: 对于/ f“ delims =” %% i in loop dir / s显示当前目录和子目录中的所有文件参数/ ah具有隐藏属性的文件参数/ b以简短文件名显示dotrib“ %% i” -s -h取消此文件/文件夹的系统属性隐藏属性5,通过注册表修改隐藏属性6,通过工具中的文件夹选项显示隐藏文件夹,然后复制该文件夹的内容并将其放入重建的文件夹中,然后将原来的删除该文件夹就可以了. 首先,杀死U盘中的病毒. //进入J Disk(USB Disk)目录//此命令用于查看当前目录中的所有文件,包括隐藏的属性. 7.遇到此病毒时不要惊慌. 首先,通过以下方法检查我们的原始文件,并尽最大努力将其备份. 实际上,原始文件在被篡改后是隐藏的. 原始文件可以通过以下方式找到. 工具→文件夹选项→查看→选中“显示所有文件和文件夹”→确定,您可以查看实际隐藏的原始文件,如下组图所示.
第二种方法是通过命令提示符恢复原始文件属性,运行“ cmd”命令,转到相应的驱动器号,使用“ dir / a”命令查看隐藏的文件,然后使用“ attrib”命令还原文件属性,如下面的组图所示. 输入病毒感染驱动器号以查看隐藏的原始文件. 比较原始文件和伪装的病毒文件. 使用此命令并添加相关参数以恢复文件属性. “ ***”表示要还原的文件. 第三种方法可以是bat文件. 要还原,请将代码复制到记事本并将其另存为.bat文件. 该bat文件的代码如下. 回声:::::::::::::::::::::::::::::::::::::::::::::::::: :: @echo ::恢复文件,请稍候... @echo ::::::::::::::::::::::::::::::::::::: ::::::::::::::::::::::::::::::::::::: FOR %% a IN(c: D: E: F : G: H: I: J: K: L: M: N: O: P: Q: R: S: T: U: V: W: X: Y: Z :) DO ATTRIB -H -S %% a \ *. * / s / d ATTRIB -H -S“%userprofile%\ desktop \ *. *” / s / d ATTRIB -H -S“%userprofile%\ My Documents \ *. *” / s / d ping -n 120 localhost FOR %% a IN(C: D: E: F: G: H: I: J: K: L: M: N: O: P: Q: R: S: T: U: V : W: X: Y: Z : ) DO del %% a \ Take look.txt del“%userprofile%\ Desktop \ Take look.txt” del“%userprofile%\ My Documents \ Take look.txt”颜色4F颜色0C颜色4F颜色0C颜色4F颜色0C @echo文件已恢复! @pause也可以在此处下载,Exec.bat >>. 完成上述操作后,返回驱动器号的根目录并备份原始文件(当然,此操作非常简单). 可以直接删除病毒文件,如下图所示,所有被感染的文件均以“ .exe”结尾.
通常可以通过上述方法解决此问题. 如果无法解决,请下载“ USBCleaner”特殊杀手. 下载地址如下. USBCleaner >>系统提示解决方案(原始),无法删除文件或文件夹(原始)1.常规解决方案: 1.取消或重新启动计算机,然后尝试再次删除. 2. 输入“安全模式删除”. 3.使用DEL,DELTREE和RD命令在纯DOS命令行下将其删除. 4.如果文件夹中的子目录或文件太多,无法删除,则可以先删除文件夹中的子目录和文件,然后再删除文件夹. 5.在任务管理器中结束Explorer.exe进程,然后在命令提示符窗口中删除该文件. 2.高级解决方案: 1.磁盘错误运行磁盘扫描并扫描文件所在的分区. 扫描之前,请确保已选择修复文件和坏扇区,彻底扫描所有选项,并在扫描后删除文件. 2.预读机制: 播放中断或正在预览时,某些媒体无法删除. 在“运行”框中输入: REGSVR32 / U SHMEDIA.DLL,然后取消预读功能. 或在注册表单中删除以下键值: [HKEY_LOCAL_MACHINE \ SOFTWARE \ Classes \ CLSID \ {87D62D94-71B3-4b9a-9489-5FE6850DC73E} \ InProcServer32].
3. 防火墙: 由于防病毒软件将在检查病毒时占用正在检查的文件,因此在执行删除操作时会提示该文件正在使用中. 这时,您可以尝试暂时关闭其实时监控程序,这可能已解决. 4. OFFice,WPS系列软件: OFFice的非法关闭也将导致无法删除或重命名文件. 重新运行该程序,然后正常关闭它并删除文件. 5.使用WinRAR: 右键单击要删除的文件夹,然后选择“添加到存档”. 在弹出对话框中,选择“压缩后删除源文件”,并为压缩包输入名称,然后单击“确定”. 6.权限问题: 如果是2000和XP系统,请确保您是否有权删除此文件或文件夹. 7.可执行文件的删除: 如果程序中调用的可执行文件或DLL动态链接库文件的映像未在内存中释放,则删除该文件时将提示该文件正在使用中. 解决方案是删除系统的页面文件. Win386.SWP,Win2000 / XP是pagefile.sys. 请注意,应在DOS下将其删除. 8.文件粉碎方法: 使用文件粉碎机(例如文件粉碎机)完全删除一些顽固的文件
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/sanxing/article-309679-1.html

 大白菜u盘启动制作工具对U盘启动盘制作成功
 2017小米笔记本航空值得购买吗?小米笔记本电脑Air 13
 手机屏里面有紫色 艾唯莎太阳镜怎么样,有档次吗感觉怎么样
 诺基亚功能手机 诺基亚经典神机E71复刻版配置曝光:售价2000元
只能用一次