如果U盘文件夹变为exe怎么办?
电脑杂谈 发布时间:2020-08-04 11:10:14 来源:网络整理
使用USB闪存驱动器时,我们会遇到USB闪存驱动器病毒,尤其是在学校计算机房等公用计算机中使用USB闪存驱动器之后,或者在打印过程中在计算机上使用USB闪存驱动器之后在房间里,获取USB闪存驱动器病毒特别容易,并且最常遇到的病毒是将所有文件夹更改为exe的病毒. 您会发现USB闪存驱动器中的所有数据均已成为以exe结尾的文件. 实际上,这不再是USB闪存驱动器的原始文件. 您的所有文件可能已被隐藏. 显示病毒文件本身. 只要执行它们,您的计算机也将感染此病毒,因此使用计算机并插入U盘的其他人也将被感染. ,如下所示.
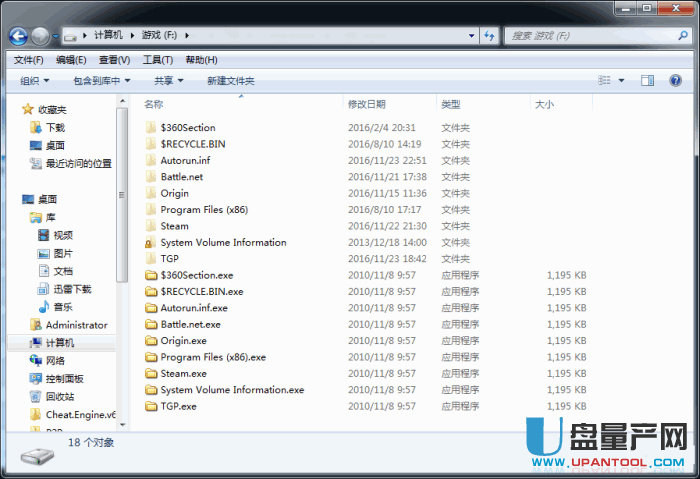
尽管这种病毒是一种小病毒,但实际上,许无法用360解决它,因此解决方案必须是针对所有人的以下方法.
方法1: 使用USBKiller软件
与360的区别在于USBKiller是专门为杀死USB闪存驱动器中的病毒而开发的,因此它非常具体且易于解决. 我们下载USBKiller并直接将其打开. 它是绿色的免费软件.

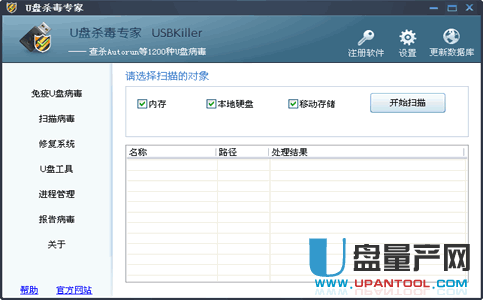
我们将扫描对象检查为内存,本地硬盘和可移动存储,然后单击以开始扫描,等待病毒被发现,然后将其全部杀死,然后打开U盘文件夹专用的杀死工具提示还原原始U盘. 文件夹数据,并且清楚地看到我们磁盘上文件夹后面的.exe后缀消失了.
方法2: 手动还原文件
1. 右键单击以打开您的U盘,不要双击以直接打开U盘,然后单击“工具”-“文件夹选项”-“视图”-在“隐藏文件和文件夹”选项下,选择“显示所有文件和文件夹”-删除“隐藏已知文件类型的扩展名” -OK前面的复选标记.
2. 此时,您可以看到原始USB闪存驱动器中的文件被病毒隐藏了(请确保首先存在原始文件,然后再杀死病毒,否则很容易被错误杀死).

这时,您可以手动删除成为.exe的文件,尤其是autorun.exe文件. 当然,您也可以使用qq管家软件来杀死病毒.
3. 在U盘中创建一个新的文本文档,然后复制以下内容:
@回声关闭
reg add
“ HKCUSoftwareMicrosoftWindowsCurrentVersionExplorerAdvanced” / v隐藏/ t reg_dword / d 1 / f

reg add
“ HKCUSoftwareMicrosoftWindowsCurrentVersionExplorerAdvanced” / v HideFileExt / t reg_dword / d 0 / f reg add
“ HKCUSoftwareMicrosoftWindowsCurrentVersionExplorerAdvanced” / v ShowSuperHidden / t reg_dword / d 1 / f
attrib -s -r -h -a / s / d
attrib *. * -s -r -h -a / s / d

attrib * -s -r -h -a / d / s
暂停
然后,将文件夹的后缀更改为.bat,例如,将其另存为“ a.bat”. 请注意,保存时必须选择所有文件,然后将其保存到U盘,如下所示.
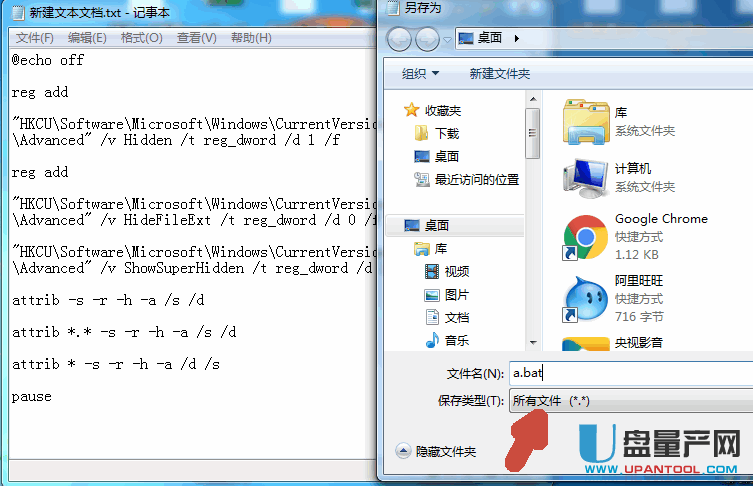
然后双击U盘中的a.bat文件以执行它. 这将自动在U盘中显示原始数据. 首先复制文件. 毕竟,数据是最重要的,然后手动删除exe文件.
摘要: 不要担心USB闪存驱动器中的文件是否变成exe,也不要随意格式化USB闪存驱动器. 在执行其他操作之前,请使用以上方法复制USB闪存中的文件. 通常,只需使用相同的方法. 它可以达到防病毒和文件恢复的效果,因此是批量生产网络推荐的解决方案.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/sanxing/article-291658-1.html

 三星经典机型 2017手机市场盘点:增速不易成为现实 国产厂商海外布局成
 解决方案:在U盘上安装系统的方法_基本计算机知识_IT /计算机_信息
 galaxy camera拍照_galaxy camera_galaxy s7 edge拍照
 java下载安装 部署java项目到阿里云服务器(centos7版本)
有十万的人根本不在乎那100元