谁是最安全的USB闪存盘?浅谈加密闪存设备的算法和工业设计
电脑杂谈 发布时间:2020-08-04 07:01:38 来源:网络整理
我声明: 我对本文所涉及的任何公司或产品都没有兴趣,并且讨论纯粹是出于研究目的.
进入数字时代后,个人信息安全已成为每个人都非常关注的话题. 密码学的研究和应用贯穿整个互联网时代: 以RSA为代表的数字签名算法将我们访问的信息传递到互联网上.
但是,与此同时,承载我们的私人数据的存储设备也面临着许多被盗的风险. 从物理角度来看,存储设备(例如手机,USB闪存驱动器,计算机)的丢失可能会导致极为严重的后果. 考虑一下李宗伟和关希格,然后考虑绑定到您的支付宝帐户的手机会给您造成多少损失. 在天朝时期,电子数据取证也是检查水表的必要方法. 哥哥会直接移除计算机的硬盘并没收.
因此,即使USB和移动硬盘已落入他人之手,您如何才能确保最后一道防线的安全,又可以确保您的信息安全?什么样的加密算法和软件防御方法可以被认为是“安全的”,什么样的硬件设计可以确保在极端情况下的可靠性?恐怕全世界没有信息安全的底线. 认识自己和敌人,我们将赢得每一场战斗. 让我们看看美国皇帝所说的话.
美国于1996年开始制定联邦数据处理标准(FIPS),其中包含美国联邦政府对联邦/州政府和各级承包商的信息处理标准. 其中,与加密算法有关的标准包括FIPS 197(仅AES算法)和FIPS 140-2(加密模块安全级别分类). FIPS 140-2包含4个级别,其中级别1是最不安全,级别4是最高. 互联网上没有这样的标准中文翻译(似乎没有什么不对),我经过仔细翻译,以下是其要求(我知道我无法发布漂亮的表格,请单击大图片):
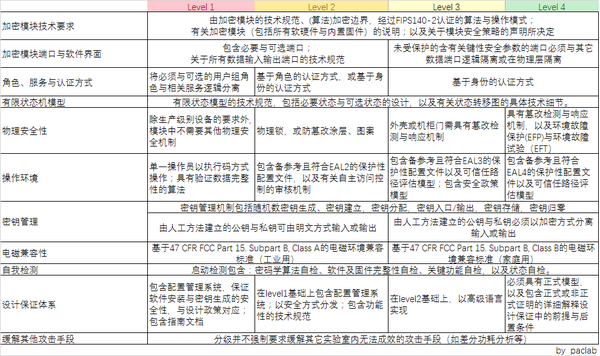
上面提到的FIPS140-2对加密过程中硬件加密模块的密钥链接做出了详细要求,但是上表并未直接阐明符合FIPS140-2的加密算法. 当然,FIPS140-2标准可以看作是选择相当安全的USB闪存驱动器的分水岭. 低于此标准的闪存驱动器会发生什么?
示例1: 金士顿Datatraveler Locker + G3


乍看之下,这种“加密” USB设备看起来不错,但实际上,它只有基于密码的访问控制程序,该程序配备了自动运行软件,几乎与裸奔相同. 幸运的是,该产品非常便宜,可以看作是防范绅士的玩具,而不是反派的玩具.
示例2: 金士顿Datatraveler保险库
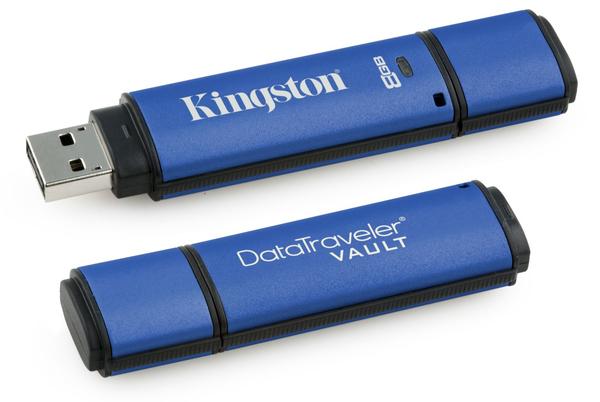
该产品据称配备了基于FIPS197(仅意味着AES256算法)的加密模块. 如果您认为该算法难以在计算级别上破解,并且您认为该设备足够安全,请考虑以下两点:
关于CBC与XTS之争的第三点是因为该争端尚未在学术界形成统一的意见. 一些密码学专家声称XTS并不比CBC安全得多. 原因是当随机生成的字符与明文值冲突时,前两个十六进制值为0x30 0x00,并且相应的加密ASCII值为0.
如果将标准提高到FIPS 140-2 3级,它将在民用存储设备中最安全,最可靠. 代表性产品来自以下三个公司:
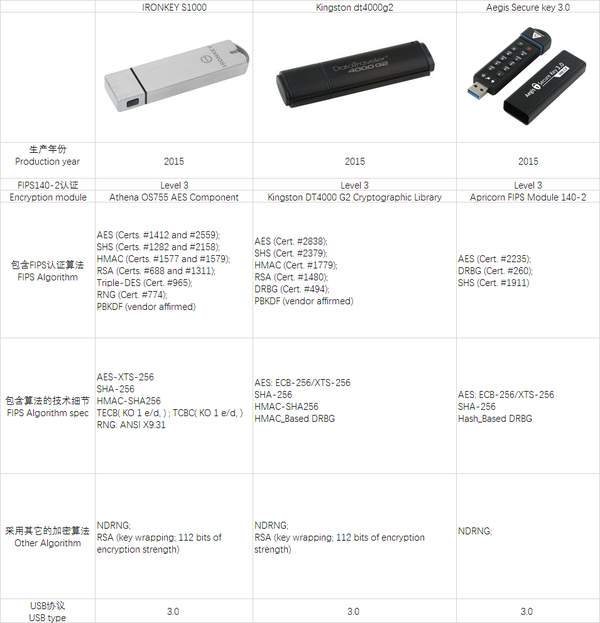
第一个Ironkey是美国政府及其承包商的固定客户. 美国帝国安全局(DHS)自2005年以来一直为其母公司Imation提供资金,后来于2016年出售给金斯敦. Ironkey产品的外观设计多年来没有太大变化. 外壳由一件式不锈钢制成. 不锈钢外壳下方是一块填充有环氧树脂的电路板,这使得很难在不损坏芯片结构的情况下不留痕迹地移除芯片. 大. 根据NIST测试标准,电路板的环氧树脂外面有一个金属屏蔽层. 如果强行拆开,将触发篡改检测和响应机制(温度检测和响应),在读取数据时将直接触发数据自毁.
第二台金士顿dt4000g2的面向消费者的模型也是美国政府部门和高科技企业. 该设备使用一件式的不锈钢镀钛合金外壳,并将环氧树脂倒在电路板的两侧. NIST技术文件中有一个拆卸图,如下所示


第三家宙斯盾安全密钥公司Apricon非常有趣. 它没有记录很多出售给美国政府的产品的记录,并且该产品系列包含许多未加密的存储设备(移动硬盘,e-sata到ssd). 盒子...)人们怀疑产品的性. 但是此盾牌安全密钥确实已通过FIPS140-2 3级认证,并且具有上述加密产品所没有的功能: 没有软件安装,以及用于输入密码的物理击键. 带有内置可充电电池的盾牌密钥将所有基于身份的身份验证方法和包含密钥安全性参数的端口存储在内置加密芯片中. 使用的方法非常简单. 从口袋里取出U盘,输入密码,然后按解锁按钮,等待一会儿完成解密过程,然后插入USB端口以读取数据. 想象一下,您有需要使用USB闪存驱动器的Windows,Linux和各种嵌入式设备,它们可以绕过在操作系统上安装加密和解密软件的繁琐步骤. 同样,为了防止物理攻击,该产品内部还装有环氧树脂密封剂.
这三个U盘的加密方法均使用AES256和SHA256,足以在未来十年内抵御暴力冲突攻击. 在全盘数据加密方面,Ironkey和dt4000g2均使用密钥哈希消息验证码(HMAC). 使用XTS方法,可以通过碰撞方法有效地破解Hash函数的概率. 宙斯盾密钥不使用HMAC,而是直接使用哈希值输入到随机数. **我们记得当年的斯诺登(Snowden)的启示指出,美国国家安全局(NSA)在2006年贿赂RSA,将双椭圆曲线确定性随机位发生器(Dual_EC_DRBG)写入NIST SP800-90A的加密算法随机数发生器的技术要求中! **此算法后门使NSA可以大大降低生成与Dual_EC_DRBG伪随机数冲突的密码的时间复杂度,从而绕过AES算法的时间复杂度. 如果我用相同的随机数替换我,我肯定会选择类似于随机盐算法的HMAC,先加密哈希,然后生成随机数.
说了这么多,似乎上述三个USB闪存驱动器足以拉动酷酷的暴君. 有更好的东西吗?
是的!当然有!
上述FIPS140-2是美国联邦政府规定的加密模块标准. 其适用范围(第4级)充其量是政府发布机密性较低的文件的依据. 别忘了美国国防部下还有一个尴尬的国家安全局,直接由总统控制(现为特朗普). 关于美国的帝国保密政策,真正和谐的事物当然在他们的控制之下. 让我们看看NSA的加密算法管理政策:
2005年,美国国家安全局(NSA)发布了一套完整的加密算法标准(NSA Suite B),用于保护仅美国和机密相关信息(SCI)文档,
对称加密: 使用块密码模式的AES-128和AES-256数字签名: 椭圆曲线数字签名算法(ECDSA)密钥约定: 椭圆曲线Diffie-Hellman密钥交换(ECDH)哈希函数: SHA -256和SHA- 384
让我们看一下美国国家安全局(NSA)对“秘密”(美国保密政策的第二级,相当于中国的“秘密”)和“最高机密”(美国保密政策的第三级)的加密要求. 相当于中国的“最高机密”): <

首先是对称加密算法,AES-128及更高版本适用于Secret级别,AES-256适用于Top Secret
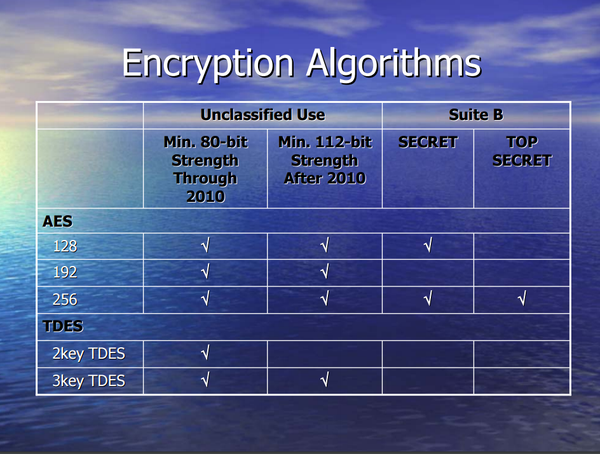
第二个是数字签名,ECDSA-256适合秘密级别,ECDSA-384适合最高秘密.
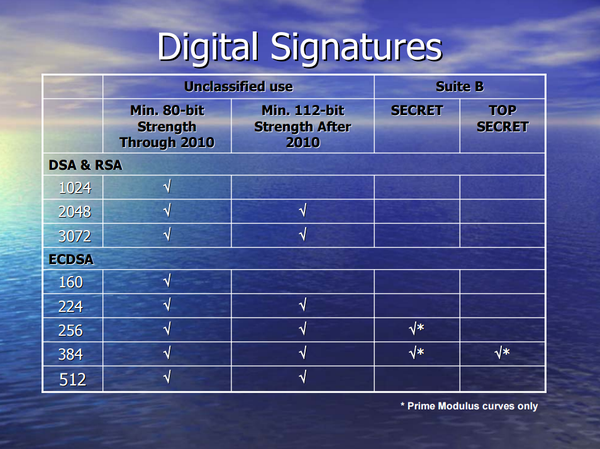
NSA对于RSA算法非常不满意. 即使达到了3072bit的强度,它也不能用于加密SCI文件(RSA-3072的强度大约等于AES-128,而AES-256的强度大约等于RSA-15360).
在关键协议中,ECDH-256适用于“秘密”级别,而ECDH-384适用于“最高秘密”.
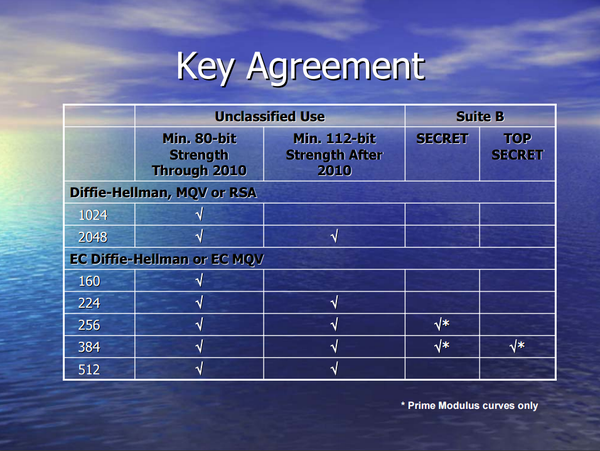
最后一个是哈希函数: SHA-256适用于Secret级别,而SHA-384适用于Top Secret.


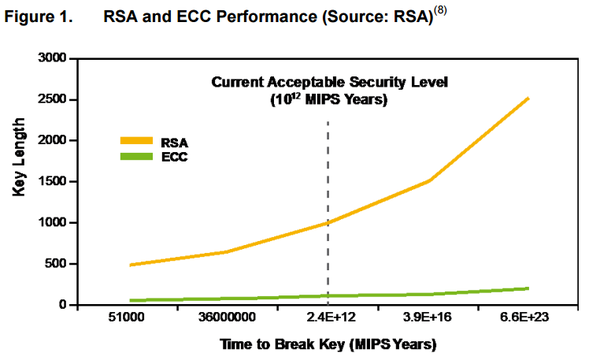
有些人可能会感到奇怪: AES-256的加密强度可以明显赶上512bit的椭圆曲线功能,而384bit的ECC仅可以视为AES-192. 为什么NSA只需要384位数字签名和密钥协议?能满足要求吗? ?他们感到困惑吗?实际上,事实并非如此. 原因是椭圆曲线的时间复杂性使ECC-512比ECC-384昂贵,并且ECC-384足够安全(见图).
哪些设备可以满足NSA Suite B的要求?我听说只有两家公司可以生产这种设备: 美国皇帝的Spyrus和英国皇帝的Eclypt(现已更名为viasat). Spyrus生产的加密芯片完全满足套件B的最高要求: AES-256,SHA-384和ECC-384. 问题在于他们的产品真的是超自然的: 他们不能卖. 例如,过去两年与PNY合作的袖珍保险库系列是加密存储设备的黑色技术产品: 在Suite的条件下,它还具有USB3.0读写速度,最大容量为1TB. B.不幸的是,我没有找到它.
此外,在2010年,Spyrus和Kingston联合生产了两种非常符合Suite B标准的datatraveler系列USB驱动器: Kingston DT5000和Kingston DT6000.
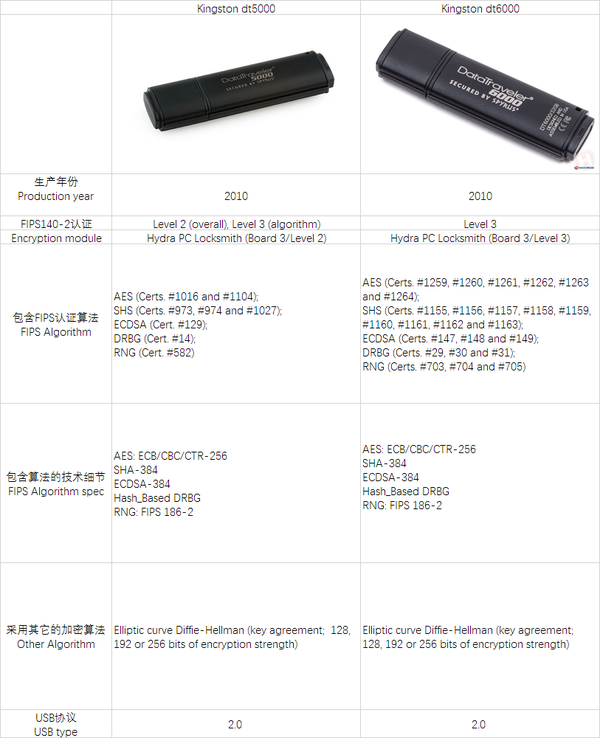
这两个USB闪存驱动器非常低调,与普通USB闪存驱动器没有什么不同. 很少有人会知道他们背后的故事. 不幸的是,它的产量很小,而且自从停产以来就已经很久了.
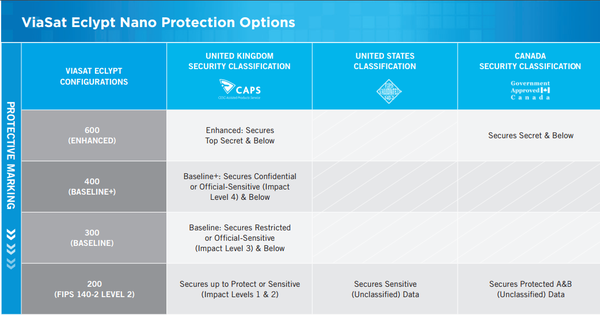
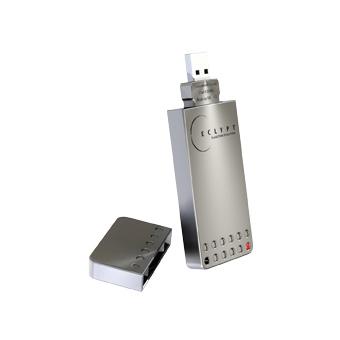
对于Ecylpt,在公共信息中仅发现其低端版本(Eclypt Nano 200,相当于FIPS 140-2 Level 2),其高端版本甚至没有出现在NIST认证列表中. 似乎英国的盖伊不能相信美国皇帝.
下面的图片是Ecylpt nano 200,它曾经在英国出售,但是现在不见了
那么,还有更强大的功能吗?
答案是肯定的.
但是我真的不能写下来. .
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/sanxing/article-291515-1.html
-

-
刘京京
-
 中关村笔记本电脑频道
 您还记得蓝牙耳机吗?现在流行的TWS耳机有什么区别?
 如何使用USB闪存驱动器重新安装系统
 U盘多系统,教您如何使用U盘引导多个系统
使它在涨潮时也能在海面之上