黑客在PayPal的Google Pay集成中发现漏洞 进行擅自授权的付款
电脑杂谈 发布时间:2020-03-03 23:01:37 来源:网络整理
据媒体ZDNet报道,近日黑客在PayPal的Google Pay集成中看到了一个漏洞,现在正使用它借助PayPal帐户进行未经授权的交易。自上周五以来,用户报告称在其PayPal历史中时常发生了源自其Google Pay帐户的神秘交易。
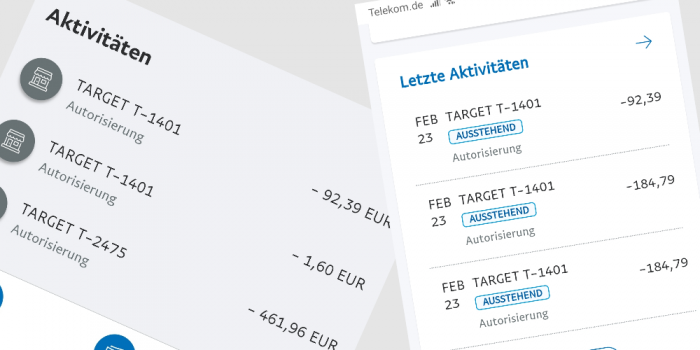

受害者报告说,黑客滥用Google Pay账户来使用链接的PayPal账户购买产品。根据照片跟诸多证词,大多数非法交易发生在中国商场,尤其是在美国各国的Target商店。而大多数受害者似乎是德国使用者。
根据公开报告,估计这次损失在数万欧元左右,一些未经授权的交易远低于1000欧元。黑客正在运用这些漏洞尚不知道。PayPal告诉ZDNet,他们正在调查此难题。在这篇文章发表之前,谷歌发言人没有返回置评请求。
德国安全研究员Markus Fenske周一在Twitter上表示,周末报告的非法交易似乎与他跟安全研究员Andreas Mayer在2019年2月向PayPal报告的漏洞相似,但PayPal没有优先考量修复。
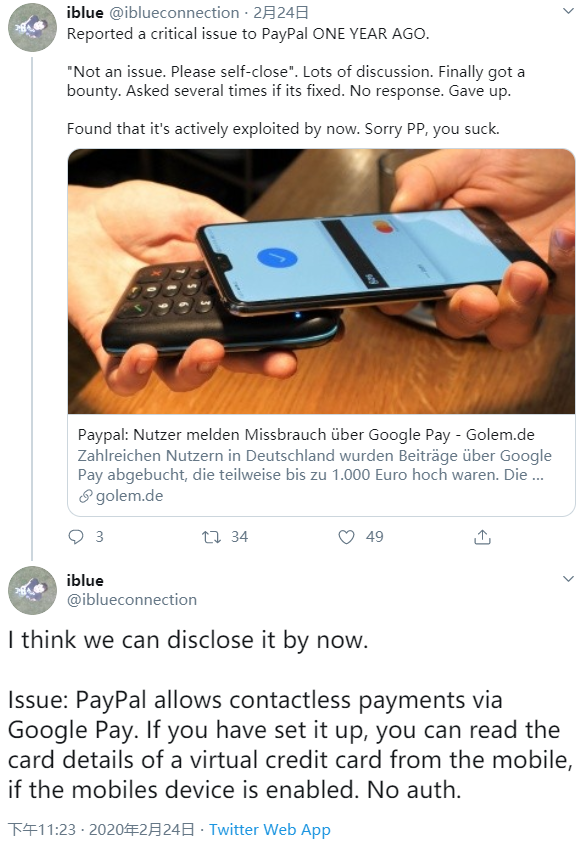

Fenske告诉ZDNet,他看到的漏洞源于以下事实:当客户将PayPal账户链接到Google Pay帐户时,PayPal会建立一个虚拟卡,其中包括其自己的卡号,有效期和CVC。当Google Pay用户选用使用其PayPal账户中的资金进行非接触式付款时,交易将借助该虚拟卡进行收费。
Fenske 在接受专访时写道:“如果仅将虚拟卡锁定至POS交易,就不会有问题三星pay虚拟卡号,但是PayPal允许将该虚拟卡用于交易。”Fenske现在觉得,黑客找到了一种方法来看到很多“虚拟卡”的具体信息,并且正在使用卡的具体信息在中国商店进行未经授权的交易。

研究人员表示,攻击者可以借助三种形式获得虚拟卡的具体信息。首先,通过从客户的电脑/屏幕读取卡的具体信息。其次三星pay虚拟卡号,通过编程方法,使用感染用户设施的恶意工具。第三,通过预测。Fenske说道:“攻击者可能也是强制将账号和有效期强行加上去,而有效期大约在一年左右。这促使搜索空间更小。”他补充说:“ CVC无关紧要。任何人都被接受。”
PayPal工作人员正在研究不同的难题-包括Fenske最新描述的攻击情形及其他的2019年2月漏洞报告。PayPal发言人告诉ZDNet:“客户账户的安全是公司的重中之重。我们正在核查和检测此信息,并将采用任何必要的行动来进一步保护我们的客户。”
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/sanxing/article-142897-1.html

 三星电信版手机大全六款手机的详细介绍
 高科技手机 《官网唯一信任平台》
 三星的新款5G手机以6.7英寸华丽的屏幕首次亮相,重量仅为185克
 华为p10闪存解锁工具(华为p10解锁root权限)5.0.3正式版
你把发行股票圈的钱回购回去