GandCrab 5.0.9勒索软件随机文件后缀(指南)
电脑杂谈 发布时间:2020-07-29 10:05:29 来源:网络整理
什么是GandCrab 5.0.9?
GandCrab 5.0.9是一种高风险的勒索软件感染,称为GandCrab. 此变体由Marcelo Rivero发记录,该文件的名称取决于受害者的ID(与附加扩展名相同). 该文本文件放置在每个包含加密文件的文件夹中. GandCrab 5.0.9也更改了桌面墙纸.
一旦执行了GandCrab 5.0.9勒索软件,将出记录)中. 根据GandCrab 5.0.9的开发人员的说法,所有用户数据(例如照片,各种文档,)均已加密/锁定,而获取它们(解密/解锁)的唯一方法是购买私有(唯一)解密密钥. . 换句话说,要支付赎金. 在这种情况下,GandCrab 5.0.9的受害者需要下载Tor浏览器并使用此特定的浏览器打开渲染的链接,然后按照进一步的说明进行操作. 敦促这些勒索软件受害者不要尝试修改加密文件. 我不知道网络罪犯使用哪种加密算法(对称或非对称)来使用这种勒索软件病毒对文件进行加密. 无论如何,大多数网络分子都使用生成唯一密钥的算法. 它们将它们存储在仅由它们控制的远程服务器中. 另外,没有工具可以免费破解GandCrab 5.0.9加密,至少目前还没有. 请注意,网络罪犯是不可信任的,即使他们购买了解密工具/密钥(支付赎金),他们也常常无视受害者. 这就是为什么在这种情况下最好的解决方案是使用现有备份并从那里还原文件的原因.
鼓励用户支付赎金以解密其受损数据的消息的屏幕截图:

还有许多其他病毒. 通常,勒索软件开发人员使用这些感染的原因有两个: 加密数据和需求勒索. 通常,此类病毒之间的唯一区别是用于加密的加密算法和赎金的大小(解密工具/密钥的价格). 在大多数情况下,免费解密(不受网络分子的干扰)是不可能的. 除非勒索软件正在开发中并且有一些未解决的错误或缺陷. 但是,为了避免数据丢失,我们建议定期维护备份勒索病毒感染什么文件,并将其存储在远程服务器或未插拔的存储设备上.

勒索软件如何感染我的计算机?
目前尚不清楚GandCrab 5.0.9开发人员如何传播这种感染,但是有几种最常见的实现方法. 网络罪犯经常使用电子邮件垃圾邮件活动,木马,各种不可靠的软件下载渠道以及伪造的软件更新程序. 他们通过发送大量包含恶意附件的电子邮件来使用垃圾邮件运动. 提供的附件可以是Microsoft Office文档,可执行文件(.exe),存档文件(例如RAR),PDF文件等. 打开这些受感染的附件/获得执行恶意操作的权限时,计算机将被感染. 各种免费文件托管,免费软件下载站点,对等(P2P)网络和其他不可信任的软件下载源都可以用于将受感染的文件显示为合法文件. 在这种情况下,人们被骗去下载和安装病毒. 木马旨在分发其他病毒的感染. 安装木马会使计算机面临其他病毒的各种其他安装风险. 伪造的软件更新程序会通过下载病毒而不是更新或利用某些已安装和过时的软件中的漏洞来造成损害.
如何保护自己免受勒索软件感染?
为了防止您的计算机感染勒索软件(或其他)病毒,我们强烈建议您仔细浏览Internet,安装,下载和更新软件. 不要打开从未知/不可靠,可疑地址收到的电子邮件中显示的附件. 如果您认为收到的电子邮件并不重要,请忽略它. 使用官方开发人员提供的实现功能或工具来更新您的软件(或操作系统本身). 避免使用某些不受信任的非官方网站或某些第三方下载程序来下载任何软件. 通常,第三方下载或安装设置包括可能导致计算机感染的恶意应用程序. 安装信誉良好的反软件或/和防病毒套件总是一个好主意. 这些程序通常会先检测并消除各种病毒,然后再以任何方式造成损害或损坏计算机.
GandCrab 5.0.9勒索软件弹出窗口的屏幕截图:

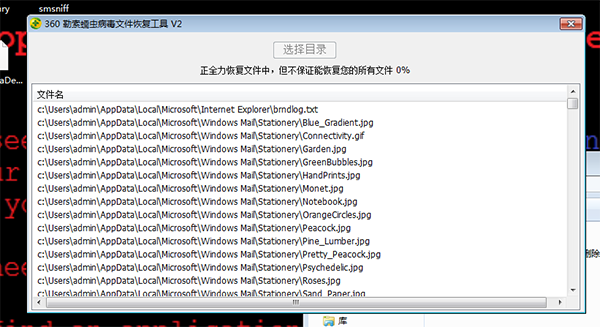
方法1: 使用网络安全模式删除GandCrab 5.0.9病毒.
Windows XP和Windows 7用户: 以安全模式启动计算机. 单击开始,单击关闭,单击重新启动,然后单击确定. 在计算机启动过程中,几次按键盘上的F8键,直到看到“ Windows Advanced Options”菜单,然后从列表中选择“带有网络连接的安全模式”.

登录受GandCrab 5.0.9病毒感染的帐户. 启动Internet浏览器并下载合法的反软件防病毒软件程序. 更新反软件防病毒软件并开始完整的系统扫描. 删除所有检测到的条目
如果无法通过网络连接以安全模式启动计算机,请尝试执行系统还原.
方法2: 使用系统还原删除GandCrab 5.0.9勒索软件.
1. 在计算机启动过程中,几次按键盘上的F8键,直到出现“ Windows Advanced Options”菜单,然后从列表中选择“带有命令提示符的安全模式”,然后按Enter.

2. 加载命令提示符模式时,输入以下行: cd restore并按Enter.

3. 接下来,键入以下行: rstrui.exe并按Enter.


4. 在打开的窗口中,单击“下一步”.
5. 选择一个可用的还原点,然后单击“下一步”(这会将计算机系统还原到GandCrab 5.0.9勒索软件病毒渗透到您的PC之前的时间和日期).

6. 在打开的窗口中,单击“是”.
7. 将计算机恢复到以前的日期后,请使用高级防病毒软件下载并扫描您的PC,以清除所有剩余的GandCrab 5.0.9勒索软件文件
还原受GandCrab 5.0.9勒索软件病毒感染的文件
要恢复使用此勒索软件加密的单个文件,请尝试使用Windows早期版本的功能. 仅当在受感染的操作系统上启用“系统还原”功能时,此方法才有效. 请注意,已知GandCrab 5.0.9的某些变体会删除文件的卷影副本,因此此方法可能不适用于所有计算机.
要还原文件,请右键单击它,转到“属性”,然后选择“先前版本”选项卡. 如果相关文件具有还原点,请选择该文件,然后单击“还原”按钮.

关注服务帐户并交换更多解密文件解决方案和恢复解决方案:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-288925-1.html
-

-
宋桓公御说
伊拉克肯定向中俄暗盟倾斜的
-
斯琴格日乐
他有颜而不止于此
 b2378jsy_grm27pjul_t85ss31fd
 如何快速为视频添加字幕?
 强制root软件 【系统工具】〖大神★新作品〗:高级电源按钮(*Noad*)v
 如何恢复已删除的短信?最简单,最有效的方法?
特别是以吉野舰为首的四艘新式巡洋舰组成的第一游击队