重新安装系统后恢复EFS加密文件
电脑杂谈 发布时间:2020-07-07 16:29:07 来源:网络整理
系统附带的EFS文件加密是许多朋友加密私人文件的不错选择. 使用简单有效,没有麻烦. 但是,在重新安装系统后,尤其是在格式化重新安装系统后,如果未正确备份私钥,则不会打开加密文件. 可悲的是,没有办法快速破解加密文件. EFS加密设计已经完成,并且在重新安装后无法使用相同的用户名和密码进行解密,因此许不得不拆除无法打开的文件. 数据加密和丢失不仅是菜鸟经常犯的一个普遍问题,而且主人也经常这样做.
EFS加密的使用和恢复密钥
EFS是Windows 2000之后的系统随附的一种加密技术,具有很高的安全性. 这种加密基于NTFS分区系统,其特点是对用户透明. 换句话说,如果您使用同一台计算机上的用户对文件进行加密,则即使您是系统管理员,也无法打开该文件,但加密的用户除外. 而且,如果您使用正确的帐户登录,则访问加密文件时,系统会实时解密和加密,您完全不会感到有什么不同. 加密文件的名称在计算机上以绿色显示.
EFS加密方法
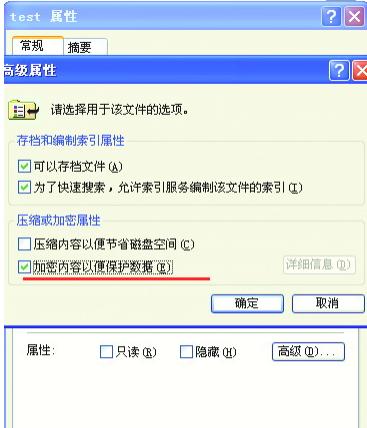
选择文件或文件夹,右键单击→属性,在“常规”选项卡→高级→检查加密内容以保护数据”,单击“确定”完成加密.

备份和恢复证书/私钥
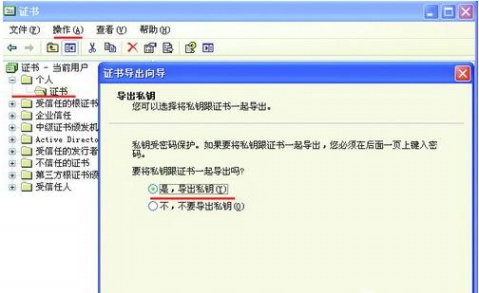
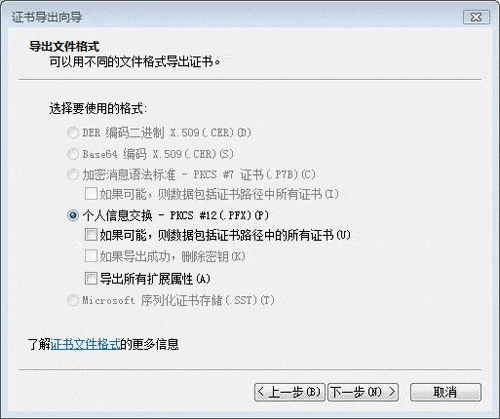
根据标准过程,备份私钥的方法如下: 在开始菜单中输入certmgr.msc,然后按Enter→个人→证书→选择证书→右键单击,选择“所有任务”→导出→选择“导出私钥”,然后按照向导进行操作. 需要还原证书(私钥)时,请双击导出的文件,输入之前设置的密码,然后按照向导进行导入. 私钥必须妥善保管. 如果您拥有此私钥,则不必像本文中那样折腾.
第1部分原理: 我们如何恢复EFS加密文件?
了解了先前的小知识中提到的EFS的用法后,我将使用一个相对简单的过程来大致介绍EFS的工作流程(实际工作流程比介绍要复杂得多,这里是对以下内容的简要说明)易于理解)),这对我们的恢复工作非常有帮助. 首先,系统使用从帐户密码派生的密钥对公钥进行加密efs文件加密系统,然后使用公钥对私钥进行加密(私钥在首次使用时会随机生成). 加密的私钥存储在%UserProfile%Application DataMicrosoftCryptoRSA \ SID中efs文件加密系统,%UserProfile%表示用户文件夹,例如C: Documents and Settings管理员. 因此,除了获取私钥之外,我们还需要获取公钥和证书. 公钥和公钥证书存储在%UserProfile%Application DataMicrosoftSystemCertificatesMyCertificates中. 加密的主密钥存储在%UserProfile%Application DataMicrosoftProtectSID中,也需要同时获取该东西,建议在恢复过程中尝试恢复所有用户文件夹中的所有内容.
在获得这三个文件夹中的文件之后,是否可以在新安装的计算机的新用户下覆盖它?不可以,新用户的SID(安全标识符)不同于旧用户,因此需要修改SID. 也许您不太了解,所以在这里进行总结: 恢复的关键有三点: 首先,获取公钥和公钥证书,由私钥保存的文件,主密钥文件;其次,知道原始用户的密码和用户名;第三点,了解原始用户的SID + RID. 接下来,我们使用示例查看如何操作.
Part2检索关键文件和文件夹
得知无法打开加密文件后,应立即关闭并进入PE环境. 在此环境中使用数据恢复工具来检索所需的文件. 如果计算机较旧,则可以使用旧的毛桃或山红的PE. 如果计算机较新,则可能需要添加驱动程序包或找到网民制作的PE工具的新版本. 数据恢复工具可以直接在U盘上找到其绿色版本,并直接在PE中运行其主程序进行恢复. 恢复工具可以使用easyrecovery,finaldata,r-studio,Winhex等. 本文以easyrecovery为例进行说明. 如果在实际恢复过程中发现找不到文件或找到的文件不正确,请换另一张试试该软件. 在这里,我将根据您的经验告诉您,高级EFS数据恢复软件在格式化并重新安装系统后对恢复EFS文件没有任何作用.
步骤1. 使用Ultariso制作PE的U盘版本,并使用U盘引导到pe环境中. 直接在U盘上运行easyrecovery主程序.

步骤2. 在easyrecovery的主界面中,选择“数据恢复”→“格式恢复”→“选择分区”→单击“下一步”. 等待扫描和目录构建完成.
第3步. 在找到的文件中,根据目录树还原所有上述文件夹,并将其放在U盘中,并记下“ SID”文件夹的名称%UserProfile%Application DataMicrosoftCryptoRSASID. 如果在目录树中找不到文件夹,请转到“ Lostfile”文件夹,并在其中的“ DIR *”文件夹中逐一查找. 或使用“查找”功能查找“加密”关键字. 但是我认为此搜索功能不够强大. 如果找不到“搜索”功能,建议您手动找到它,不要轻易放弃. 而且,您需要提醒大家,如果找到多个文件,则可以使用“日期”来确定需要还原的文件.
第四步. 取回用户名和密码,或要求对方输入原始用户名和密码.
Part3构建了一个可以解密文件和解密加密文件的用户
如果系统上具有“清洁度”,并且不想添加任何额外的文件和垃圾配置,则可以在执行此步骤之前对当前系统进行GHOST备份.

第一步,首先观察我们在步骤3中获得的值字符串: S-1-5-21-842925246-879983540-1417001333-1003,后面的1003是RID,而SID是前一部分.
步骤2. 构造SID. 在这里,我们使用Microsoft提供的一个小工具来更改SID. 该工具的名称是Newsid. 完成该过程之后,首先同意该协议,然后一直进行到“选择SID”;在此,在需要修改的输入SID下选择“指定”,然后继续“下一步”,完成系统自动重启后,将修改SID. 提醒一下,如果您只是删除用户而不是重新安装系统,则可以跳过此步骤,因为SID始终相同.
第3步. 获得系统许可. 因为修改HKEY_LOCAL_MACHINESAM需要系统用户权限. 因此,这里我们使用Microsoft提供的psexec工具,在开始菜单中输入cmd命令,然后按Enter打开命令提示符窗口. 然后使用CD命令找到psexec所在的目录,或直接使用绝对路径(例如c: psexec -i -d -s%windir%egedit.exe)以系统用户身份运行注册表编辑器.
知识: 新创建的Windows用户的RID值由HKEY_LOCAL_MACHINESAMSAMDomainsAccount注册表项的“ F”键值确定. 具体地说,偏移量0048处的4个字节是二进制数据. 通过修改此数据,新用户可以具有相同的RID. 换句话说,我们要指定的RID必须通过创建新用户来实现.
Step4,修改注册表项值. 找到HKEY_LOCAL_MACHINESAMSAMDomainsAccount,找到并打开F键值. 因为注册表中的键值数据以十六进制形式存储,而以相反形式存储. 因此,在这里我们需要这样做: 我们要修改的RID是1003,从1003到十六进制的转换是03EB,而翻转是EB03. 数据的十六进制转换可以使用Windows的自动“计算器”进行转换,不要以为这没用. 如果转换后的数据是3位数(例如3EB),则需要在前面添加0才能成为4位数03EB. 找到对应的0048偏移并将其修改为我们上面计算的值.
Step5,依次重新启动计算机→创建一个具有相同名称和相同密码的帐户→以新用户身份登录系统,使用EFS加密文件,然后注销或重新启动以替换管理员帐户登录→将恢复的文件复制到相应的文件文件夹→重新启动. 使用新创建的用户登录时,可以正常解密文件.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-271923-1.html
-

-
张南容
马上宣布将在南海相关区域进行军事演习
 ps3手柄接电脑方法及ps3手柄介绍
 混合天王免费版
 subprocess_subprocess错误_安装源出现subprocess2
 邀请朋友通过使用KC Internet电话keepc省钱和KC促销联盟来省钱
从没听说过会作词作曲