通过密钥登录SecureCRT SSH
电脑杂谈 发布时间:2020-07-03 17:11:23 来源:网络整理
说明:
常规密码登录很容易被密码强行使用. 因此,通常,我们会将SSH端口设置为默认端口22以外的端口,或者禁用root帐户登录. 实际上,您可以使用密钥登录方法来更好地确保安全性.
密钥表单登录的原理是使用密钥来制作一对密钥-公共密钥和私有密钥. 将公钥添加到服务器上的帐户,然后在客户端上使用私钥完成身份验证并登录. 结果,没有私钥,没有人可以通过SSH暴力破解您的密码来登录远程系统. 此外,如果将公钥复制到其他帐户甚至主机,则可以使用私钥登录.

以下内容说明了如何在Linux服务器上建立密钥对,将公钥添加到帐户ssh协议密钥认证登录,设置SSH并最终通过客户端登录.
实现:
制作密钥对

首先在服务器上进行密钥对. 首先使用密码登录要使用密钥登录的帐户,然后执行以下命令:
[root@host ~]$ ssh-keygen  <== 建立密钥对
Generating public/private rsa key pair.
Enter file in which to save the key (/root/.ssh/id_rsa): <== 按 Enter
Created directory '/root/.ssh'.
Enter passphrase (empty for no passphrase): <== 输入密钥锁码,或直接按 Enter 留空
Enter same passphrase again: <== 再输入一遍密钥锁码
Your identification has been saved in /root/.ssh/id_rsa. <== 私钥
Your public key has been saved in /root/.ssh/id_rsa.pub. <== 公钥
The key fingerprint is:
0f:d3:e7:1a:1c:bd:5c:03:f1:19:f1:22:df:9b:cc:08 root@host
使用私钥时必须输入密钥锁定码,以防止私钥被盗. 当然,您也可以将其保留为空白以使用密码登录.
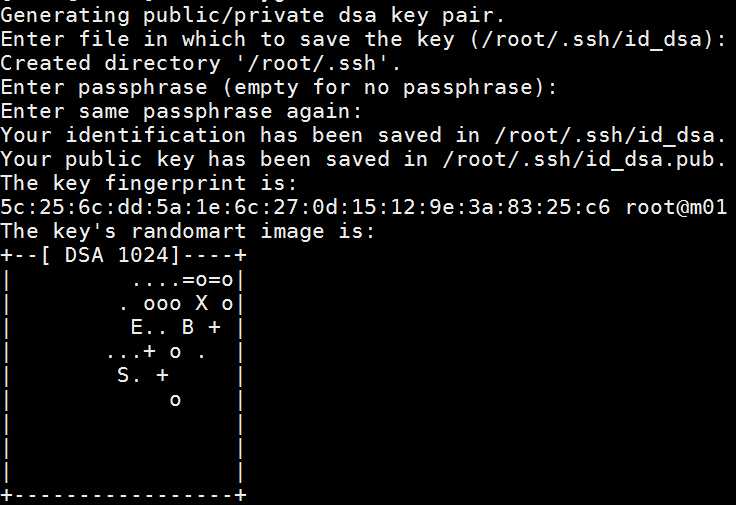
现在,将在root用户的主目录中生成一个隐藏的.ssh目录,其中包含两个密钥文件. id_rsa是私钥,id_rsa.pub是公钥.
在服务器上安装公钥
键入以下命令以在服务器上安装公钥:
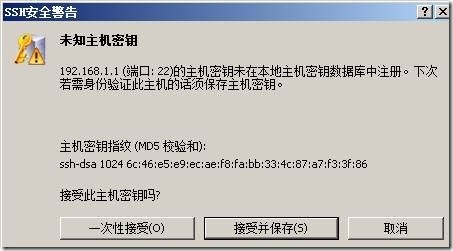
[root@host ~]$ cd .ssh
[root@host .ssh]$ cat id_rsa.pub >> authorized_keys
如此便完成了公钥的安装。为了确保连接成功,请保证以下文件权限正确:
[root@host .ssh]$ chmod 600 authorized_keys
[root@host .ssh]$ chmod 700 ~/.ssh
设置SSH并打开密钥登录功能
编辑/ etc / ssh / sshd_config文件并进行以下设置:
RSAAuthentication yes
PubkeyAuthentication yes
另外,请留意 root 用户能否通过 SSH 登录,默认为yes:
PermitRootLogin yes
当我们完成全部设置并以密钥方式登录成功后,可以禁用密码登录。这里我们先不禁用,先允许密码登陆
PasswordAuthentication yes
最后,重启 SSH 服务:
[root@host .ssh]$ service sshd restart
将私钥下载到客户端ssh协议密钥认证登录,例如此处的SecureCRT
输入主机名,用户名,选择身份验证方法为PublicKey公钥身份验证,然后选择刚刚下载的id_rsa私钥文件!
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-267186-1.html
相关阅读
发表评论 请自觉遵守互联网相关的政策法规,严禁发布、暴力、反动的言论
-

-
夫差
但没人说淘宝卖的都是假的
每日福利
 福建农林大学材料工程学院院长介绍: 陈立辉
 2016年驾驶考试书中有多少道题,而2016年驾驶考试书中有多少道题
 “LiveUpdate360.exe”进程
 lg电视电源板价格_lg电视主板板价格
热点图片
我词穷了T_T