nod32 27_eset nod32_nod32吃内存(2)
电脑杂谈 发布时间:2017-01-12 19:07:39 来源:网络整理
对加壳程序扫描是有必要的,而高级启发式扫描是NOD32多年来的王牌,弹窗提示会对计算机造成负面影响可以直接无视,高级启发式扫描经过多年优化,几乎没有负面影响,老爷机也可轻松运行,这就是NOD32口碑。
文件系统实时防护的“高级设置”按照下图设置即可。可移动磁盘的文件执行采用高启发,这个一定要勾选。
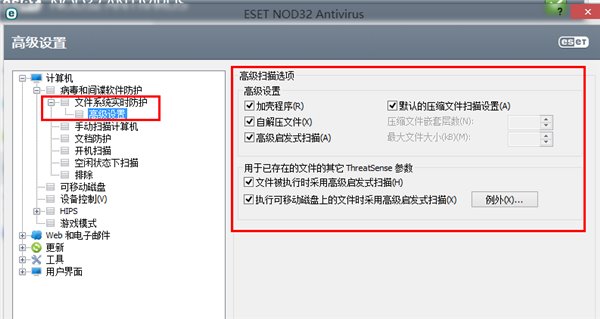
手动扫描计算机的设置,默认即可,实时防护采用高启发,扫描这部分也同样启用了高启发。
文档防护默认未开启,对于经常操作文档的用户,建议开启。文档防护功能会在打开Microsoft Office文档之前对其进行扫描,还会扫描通过Internet Explorer自动下载的文件,如Microsoft ActiveX元素。文档防护提供文件系统实时防护之外的另一层防护,可以将其禁用以加强运行大容量Microsoft Office文档时的系统性能。
空闲状态下扫描默认也是不开启的,看个人情况吧。
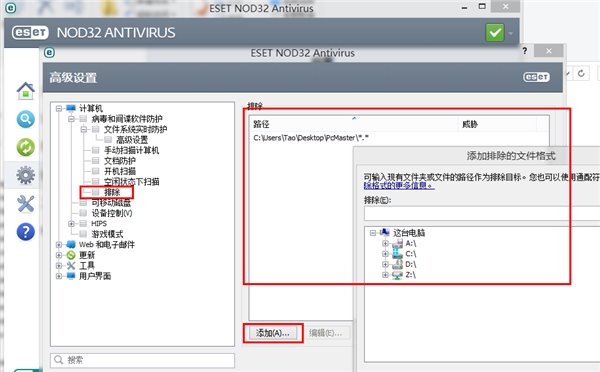
排除,提供免扫描和查杀的文件或者文件夹设置。支持通配符。nod32 27
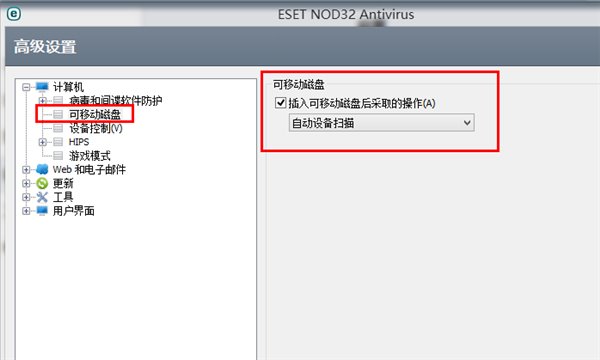
(3)可移动设备,鉴于安全性,建议大家还是开启此项功能,选择“自动设备扫描”。如果个人电脑使用个人移动设备,可以关闭此项以避免过多的打扰。
(4)设备控制,自动扫描所有USB闪存盘、存储卡和CD/DVD。将根据磁盘的类型、制造商、大小和其他特性阻止可移动磁盘。默认是关闭的,开启需要重启系统。可以设置阻止某一移动设备的识别和运行。

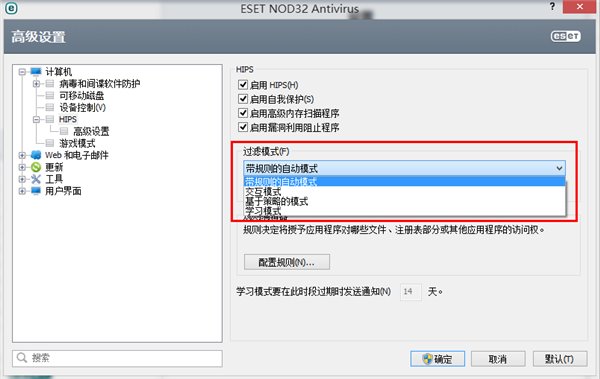
(5)HIPS,启用全部功能,过滤模式默认选择“带规则的自动模式”,打扰较少,比较智能。推荐。
带规则的自动模式-操作被启用并使用预定义的规则保护系统。
交互模式-将提示用户确认操作。
基于策略的模式-可阻止规则未定义的操作。
学习模式-操作被启用,并在每次操作后创建规则。规则的有效期默认14天,过期之后弹窗提醒并再次创建规则。
2、Web和电子邮件的设置不复杂,客户端支持outlook、live mail和thunderbird,国内的客户端不支持,但是协议都是支持的。
(1)Web访问保护的“threatsense引擎参数设置”也是可以设置的,建议开启高启发

(2)URL地址管理中,可以设置阻止和允许的地址列表,设置时一定要核实好列表
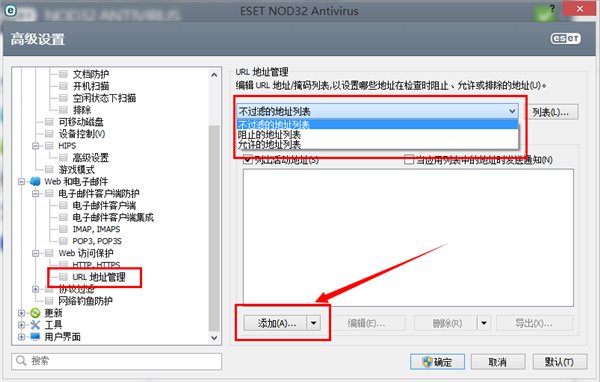
(3)协议过滤默认即可。
3、更新
(1)设置中也可以更改用户许可,如果使用的是用户名和密码激活的NOD,可以在此更新许可。
预发布更新也就是测试版更新,普通用户不建议勾选。
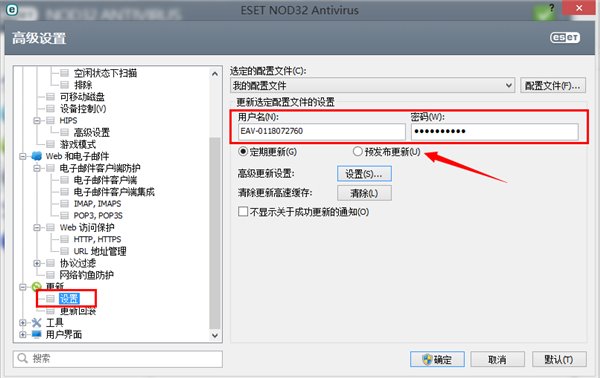
(2)高级更新设置,默认即可。更新的代理设置也是在此设置

(3)更新回滚,默认即可
如果您怀疑病毒库和/或程序模块的新更新不稳定或损坏,可以回滚至以前版本并禁用设定时期内的更新。此外,您可以启用
先前禁用的更新(如果曾将其无限期推迟)。
4、工具,默认即可。有必要的可以自行设置。重点说一下“系统更新”
Windows更新功能是防止用户遭受恶意软件攻击的重要组件。出于此原因,即时安装Microsoft Windows更新很重要。ESET Smart Security会根据您指定的级别,通知您有关错过的更新。
如果启用了Windows Update,建议关闭“系统更新”,即选中“无更新”,这样主页上就不会显示“操作系统不是最新的”的提示。

5、用户界面,默认即可。通知窗口的心事和消失时间设置在“警报和通知”下,根据自己需要设置时间,默认是120秒。nod32 27
大概的说明和设置操作介绍到此。本文适合初级用户和普通用户。高阶用户可以折腾hips的各项规则,以及购买网络防护套装Eset smart security带有防火墙等更加全面的防护组件。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-25861-2.html
-

-
苏博
真买挣了买豪门的
 电脑赚q币软件 分享一个最靠谱能提现的手机赚钱软件,亲身经历,绝对真实
 图画书制作的几个要点
 可以编辑微信视频的视频制作软件
 视频分割专家破解版_植物大战僵尸2破解版_火柴人联盟破解版
少讲话