了解无线网络密码破解方法
电脑杂谈 发布时间:2020-06-24 06:23:43 来源:网络整理
理解无线网络密码破解方法(可下载破解软件)互联网上有许多流行的无线密码破解方法. 最实用的是两个: 第一个是Wirelessnetview + WinAirCrackPack软件组合,简单方便. 二是每个人都熟悉BT4破解的使用. 这两种方法的具体操作步骤如下: 首先,Wirelessnetview + WinAirCrackPac在Internet上目前有许多无线密码破解方法,最实用的是这两种: 第一种是Wirelessnetview + WinAirCrackPack软件组合,很简单. 方便;二是每个人都熟悉BT4破解的使用. 这两种方法的具体操作步骤如下: 1. Wirelessnetview + WinAirCrackPack软件组合wirelessnetview下载地址: WinAircrackPack下载地址: 1.首先根据您的无线网卡型号在Internet上下载相关的无线网卡捕获驱动程序,并且更新驱动程序. 普通网卡将具有数据包捕获驱动程序,但是Intel(R)WiFi Link 5100 AGN目前似乎没有数据包捕获驱动程序. 我自己就是这种网卡,只能用BT4破解,但是这种方法非常方便而且相当. 简单.
2. 在Wirelessnetview中打开WirelessNetView应用程序,查看当前无线AP的SSID号,加密方法,MAC地址,并进行记录,以备后用. 3.打开WinAirCrackPack软件包并打开airodump.exe,这是一个捕获数据包的工具. 根据下图,程序将首先提示机器上当前存在的所有无线网卡接口,并要求您输入要捕获的数据帧的无线网卡接口号,这里我选择“ 26”;然后程序会要求您输入WNIC的芯片类型. 当前,大多数国际通用芯片都使用“ HermesI / Realtek”的子集,因此选择“ o”. 那么您需要输入要捕获的信号的通道,我们需要捕获的AP的通道为“ 6”;输入捕获数据框后存在的文件的名称和位置. 如果您没有写绝对路径,则该文件默认存在于winaircrack安装目录中,并以.cap结尾. 最后一个例子使用'last';最后一个winaircrack提示: “是否仅将IV [初始化矢量]写入/记录到cap文件? ',我在这里选择'否/ n';确认上述步骤后,程序开始捕获数据包. 无线网络密码破解方法大全(包括破解软件下载)(2)然后等待,直到上表中的Packets列总数为300,000.
最佳选择. 当有需要从客户端下载的内容时,它将快速捕获数据包. 当数据包途径要求时,按Ctrl + C停止捕获. 此时,将在程序目录中生成两个文件: last.cap和la,然后等待,直到上表中“ Packets”列的总数为300,000. 最好选择客户端何时有东西,以便数据包捕获将非常快. 当数据包途径要求时,按Ctrl + C停止捕获. 这时,将在程序目录下生成两个文件: last.cap和last.txt. 其中,last.cap是常规嗅探器数据包记录的文件类型,可以使用以太网程序打开以查看相关信息,last.txt是此嗅探器任务的最终统计数据. 4.对last.cap进行破解. 首先执行WinAirCrack.exe文件输入要破解的无线AP的SSID编号和MAC地址,然后单击上图中的文件夹按钮,弹出* .cap选择对话框,选择last.cap文件. 5.单击左列上的“ Wep”按钮将主界面切换到WEP破解选项界面: 将“密钥大小”选择为64(大多数用户当前使用此长度的WEP KEY,因此此步骤完全是猜测,请选择此选项). 值). 6.选择aircrack.exe应用程序所在的路径. 单击左侧的“高级”选项,然后根据程序的存储位置选择aircrack.exe路径.
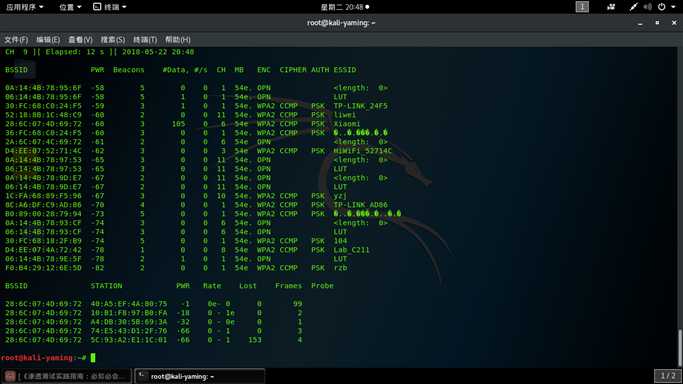
7. 设置完所有内容后,单击主界面右下方的“ Aircrack the key ...”按钮,将弹出cmd.exe下嵌入的处理对话框,并在提示时获取WEP KEY. : 到目前为止,破解成功!我没有尝试过这种方法,因为无线网卡不支持,我使用以下方法: 第二,使用BT4破解backtrack4(bt4)下载地址: 我觉得它应该比第一种方法更方便,以下我自己破解了该过程,并亲自截图了1.下载BT4系统,刻录CD或使用U盘作为系统引导. 您可以使用unetbootin-windows-356.Exe程序制作U盘映像文件. 作为系统启动盘,我没有尝试过,我曾经直接刻录过CD. 请注意,这不允许您安装系统,而是直接使用磁盘中的系统. 2.将已刻录的系统放入光盘驱动器,或插入USB闪存驱动器. 重启计算机,它将直接进入BT4系统界面,会有四个选项,一般选择第一个,然后按Enter键进入,系统开始加载文件. 3.接下来,将出现命令行提示符,输入用户名root和密码toor(请参见). 4.然后在界面提示下输入第一个命令/etc/init.d/networking start来初始化网络,然后输入第二个命令startx进入图形界面.
这是Linux系统. 5.如果您有中文包,则可以选择中文. 但是,我忘了在雕刻前添加中文包装. 我不得不读英语. 更改语言,如下所示,我还没有尝试过,哈哈! (我建议使用UltraISO,这是一个非常容易使用的用于修改iso文件的工具. 将中文包的两个lzm文件放入\ bt4 \ modules目录中. )6.打开Shell命令窗口,然后输入/ etc / init .d / NetworkManager start命令启动网络管理功能. 7.输入ifconfig -a以查看本地网卡接口信息. Wlan0是我的无线网卡7. 输入airmon-ng start wlan0 6,其中6是频道. 最常用的三个通道是1、6和11. 8.输入airodump-ng --ivs -w
打开另一个Shell窗口,然后输入破解命令: aircrack-ng -n 64 -b

的值
基于密码破解的难度. 如果密码很简单,可能会破解5W. )然后将在目录中生成两个文件: 03.CAP和03.TXT03.CAP是要破解KEY的数据,03.TXT是要捕获一些数据. 3.打开WinAircrack软件,常规加密类型: 选择WEP,添加捕获数据包后立即生成的03.CAP文件. WEP-KEY SIZE选择64位加密(在普通加密中将使用64位破解网络密码软件,当然是128位,可以选择相应的参数,也可以不选择). 单击Aircrack键进行破解. 破解过程界面. KEYFOUND的后值是WEP64位加密代码. 此方法最简单使用. 这是所有方法中最常用的方法. 一般的初学者可以自己做. WinAircrackPack下载(包括airodump和WinAircrack)如果要使用Intel 3945ABG捕获数据包,则必须使用WildPackets OmniPeek Personal 4.1 1.首先,必须首先使用Network Stumbler软件找出想要的信号频带. 破解和AP的MAC地址,即软件开头的12位值. 2.将英特尔PRO /无线3945ABG驱动程序升级到10.5.1.72或10.5.1.75,请首先关闭已安装的管理软件.
Intel PRO / Wireless 3945ABG驱动程序下载(版本: 10.5.1.75)3.OmniPeek 4.1软件WildPackets API显示YES,表示网卡已被正常识别. “ Microsoft .NET Framework 2.0 SP2下载”(先安装Microsoft .NET Framework 2.0,然后再安装WildPackets OmniPeek Personal 4.1). WildPackets OmniPeek Personal 4.1下载4.如果仅捕获WEP数据包,则设置为仅允许捕获WEP数据包. 按ctrl + M打开过滤器列表,没有“ 802.11 WEP数据”过滤器项,我们可以添加“ 802.11 WEP数据过滤器项”,单击左上角的绿色“十”字. 5.过滤器输入802.11 wep数据,在协议过滤器中选择802.11 wep数据并在协议过滤器上打勾6.然后,我们需要设置内存缓冲区大小,General-Buffer大小,并将其调整为100M(此步骤非常重要,否则您必须抓取很多包).

7. 802.11设置信号的信道,在BSSID中输入AP的MAC(为什么只设置AP的MAC地址?如果多个AP具有相同的SSID,则设置SSID是没有用的)8. 在“过滤器”选项中,选中“ 801.11 WEP数据”,即仅捕获801.11 WEP数据包,并转移出不必要的数据包. 然后单击确定. 9.单击栏右侧的绿色按钮“开始捕获”以开始捕获数据包. 10.在捕获数据包的过程中,意外地给出了一个停止捕获的点. 您可以按住shift键并开始捕获以继续捕获数据包. 例如,当这次无法捕获数据包的数量时,可以保存数据包以供下次加载和破解. 如果捕获结束,请开始捕获,然后按ctrl + S进行保存. 11.然后保存为DMP格式. 12.打开WinAircrack,打开刚刚以DMP格式保存的文件,可以将捕获的数据一起加载多次. 13.选择64位加密. 如果不确定它是否为64位加密,则可以不选择它. 单击确定. 14.选择您想要破解的东西,这是一个不错的选择,以便以后查看最大IVS值. 15.破解WEP64位加密. 1.根据此方法进行了多次测试,没有问题,可以破解64位和128位WEP.
文章提到Intel 3945ABG的驱动程序应该升级到10.5.1.72或10.5.1.75,我用最新的11.1.1.11进行了测试,这没有问题. 此步骤不是必需的. 2.有时您不会遇到数据包捕获的任何响应. 这可能是OmniPeek 4.1中的错误. 解决方案: 输入OmniPeek 4.1之后,打开捕获选项,选择802.11,然后选择NUMBER. 选择您的频带,然后按OK. 按开始捕获后,将发现已捕获数据,然后将其关闭,然后返回到捕获选项并选择802.11. 此时,输入BSSID或ESSID,然后按OK以正常捕获数据包. 3.有许多笔记本电脑使用Intel 3945ABG无线网卡. 如果您去买网卡打断哭泣,那是不值得的,因此这种方法具有实用价值,并且在Windows下的操作相对简单. 但是,这种方法的缺点是只能在客户端使用AP时捕获数据包. 我看到intel 3945也可以注入论坛,但是我不知道在XP下是否可以同时注入. m> L2)<| a 4.此帖子可以引用: ,有一些设置需要补充.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-256507-1.html
-

-
郑运仪
你帅的太离谱了
-
贺严东
去查查马云
 在图片exif中标注GPS信息
 OCR: 如何将扫描的PDF转换为文本版本?
 【C,C ++】推荐用于吐血方面最全面的高级书籍! !
 为何海盗基本不抢越南人?海盗:中国人帮过我们,不能忘恩
上次来过