Linux下的VPN服务器配置
电脑杂谈 发布时间:2020-05-23 21:13:11 来源:网络整理
Linux下的VPN服务器配置
VPN服务器安装成功后,可以通过修改配置文件/etc/pptpd.conf和/ etc / ppp / chap-secrets来设置其运行参数.
1. 主要配置文件设置
PPTP服务的正常运行与其主要配置文件/etc/pptpd.conf的参数设置密切相关. 只有正确正确地设置了参数,VPN服务器才能正常启动.
设置VPN服务器的本地地址. 客户端拨号后vpn服务器设置,VPN服务器将自动建立用于访问客户端的pppO网络接口. 此处定义的IP地址为pppO. 例如:
localip 192.168.1.106
设置分配给VPN客户端的地址段. VPN客户端拨打VPN服务器后,为了使VPN客户端能够访问内部网络,服务器将从该地址段中为VON客户端分配IP. 您可以使用符号“-”表示连续的地址,并使用符号“,”分配未连接的地址. 例如:
远程192.168.1.101-192.168.1.110
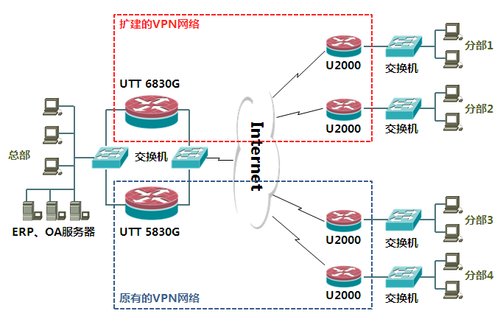
本文前面提到的实验性网络拓扑环境需要在配置文件中使用以下语句;
localip 192.168.1.101
远程192.168.10-150-192.168.10.160
2. 配置帐户文件
VPN客户端的帐户名,密码和分配的IP地址存储在文件/ etc / pppchap-secrets中. 该文件中每个帐户的信息都是单独的一行,如图9-9所示,其格式如下:
帐户名服务密码分配给该帐户的IP地址

3. 设置NAT并打开Linux内核路由功能
在上述实验性网络拓扑环境中完成连接工作后,需要设置NAT和IP转发. 否则,即使用户已连接到VPN服务器,他们也无法访问外部网络的资源.
具体的配置工作步骤如下:
①执行以下命令来设置NAT:
[rootlocalhost〜]#iptables -t nat -F
[root @ localhost〜] iptables -t nat -A POSTROUTING -s 192.168.10.0/24-j SNAT-to 192.168.1.101
192.168.10.0是配置文件/etc/pptpd.conf中的remoteip参数的值,即分配给客户的VPN内部网IP地址段; 192.168.1.101位于配置文件/etc/pptpd.conf中. localip参数的值是VPN服务器的本地IP地址.
②打开Linux内核路由功能并执行以下命令:
[root @ localhost〜]#echo 1> / proc / sys / net / ipv4 / ip_forward
注意: 修改配置文件后,必须重新启动PPTP服务vpn服务器设置,配置才能生效.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-219830-1.html
-

-
刘俊杰
暢暢等你周五的节目
-
拓跋焘
裹挟人类的良知
-
田琳
具体情况不清楚可以警告一下不走开必要击沉
-
 笔记本电脑的维护和清洁
 裸眼3d笔记本?屏幕排行榜?裸眼3d显示器?近距离体验裸眼3D
 纪检组长党性分析材料 赣州市城乡规划局首页
 如何在Win7系统下为共享文件夹设置帐户密码
果然还是经济学教兽