有关勒索软件紧急处理的注意事项
电脑杂谈 发布时间:2020-05-17 02:09:40 来源:网络整理
由于勒索软件在Internet和公共安全网络上传播,因此会影响所有联网计算机用户的文件. 为了避免和减少损失,所有人员均应仔细阅读本声明! ! !
I. 病毒影响范围
MS17-010漏洞主要影响以下操作系统: Windows 2000,Windows 2003,Windows 2008,Windows 2012,Windows XP,Windows Vista,Windows 7,Windows 8,Windows 10.
第二个紧急解决方案
对于未开机或未感染的计算机:
第一步: 断开网络连接(拔出网络电缆);
第二步: 使用U盘或CD随附的PE系统启动计算机,并将所有重要文件(尤其是文档,图片,照片勒索病毒感染什么文件,压缩包,音频,视频等)备份到移动存储设备.
第3步: 打开系统防火墙并使用系统防火墙的高级设置来阻止连接到端口445.
第四步: 使用ms17010,ms10061,ms14068,ms08067和ms09050的补丁更新系统.
三,启动防火墙并阻止445端口处理过程
Win7,Win8,Win10处理流程:
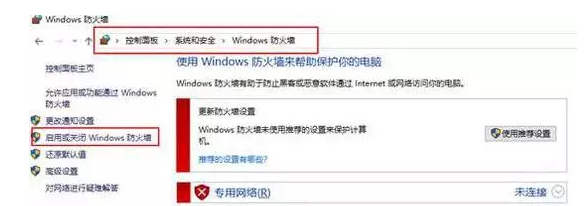
1. 打开控制面板-系统和安全-Windows防火墙,单击左侧以启用或禁用Windows防火墙.
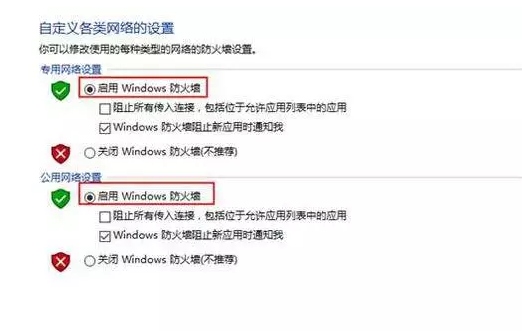
2. 选择启用防火墙,然后单击“确定”.
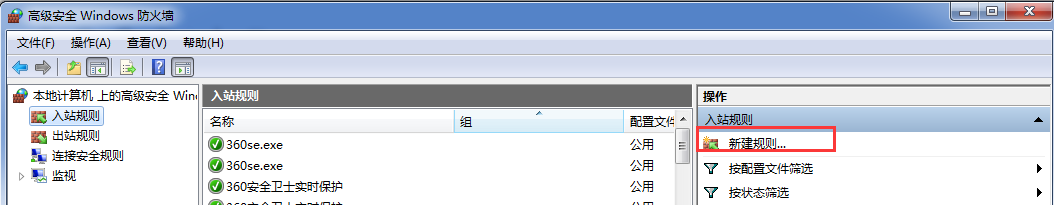
3. 点击高级设置.

4. 单击入站和出站规则以创建新规则.

5. 选择端口,下一步.

6. 选择阻止连接,下一步.
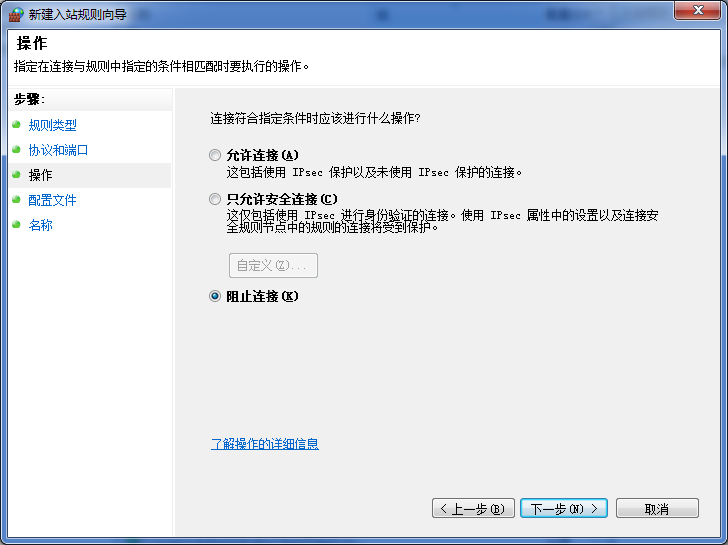
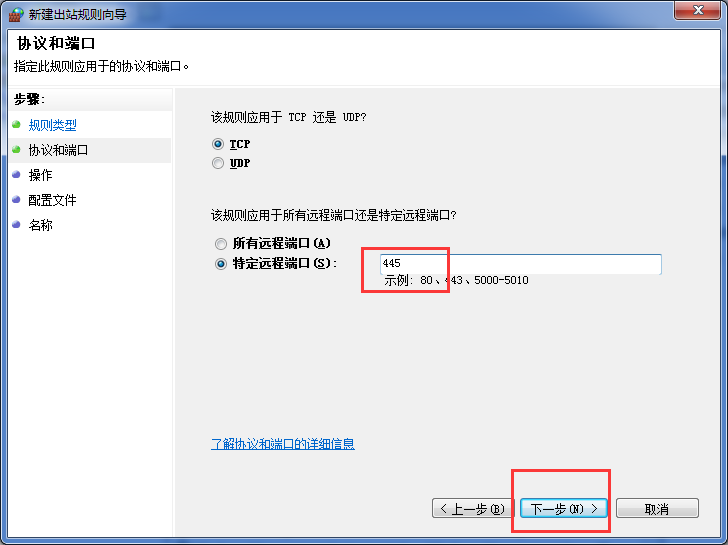
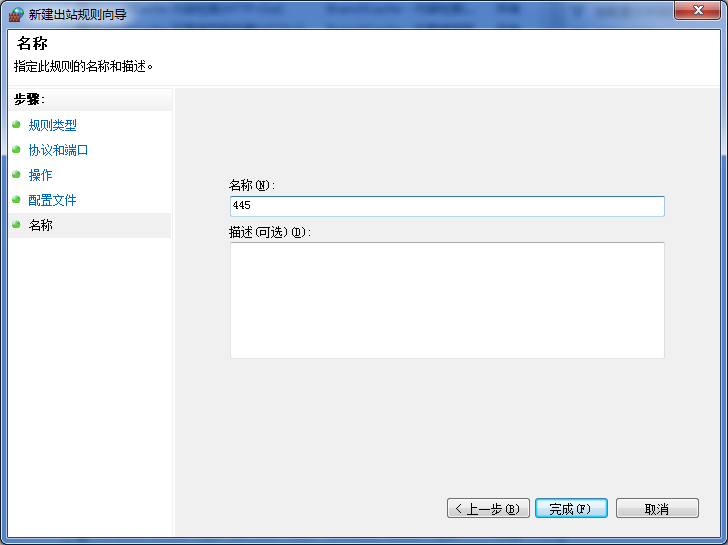
7. 特定的本地端口,输入445,下一步.
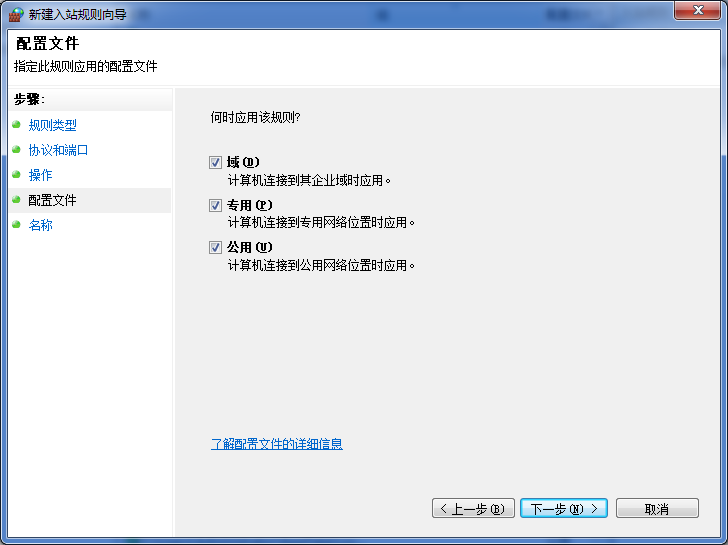
8. 配置文件,全选,下一步.
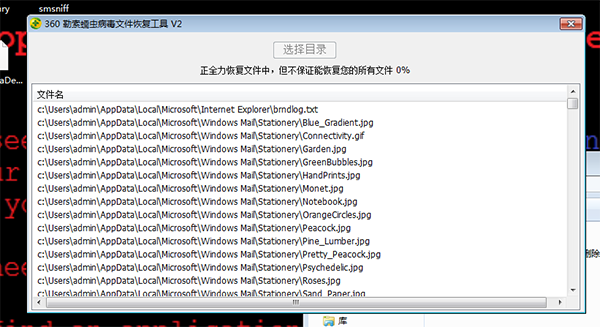
9. 名称可以任意输入,只需输入完整即可.
XP系统的处理过程:
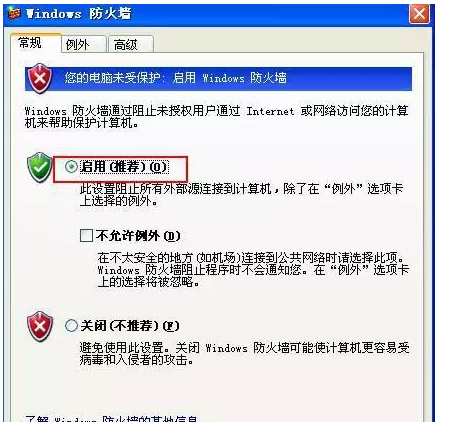
1. 依次打开控制面板,安全中心和Windows防火墙,然后选择启用
2. 单击开始,运行,输入cmd,然后确认执行以下三个命令
net stop rdr
net stop srv
net stop netbt

四,如何区分是否中毒
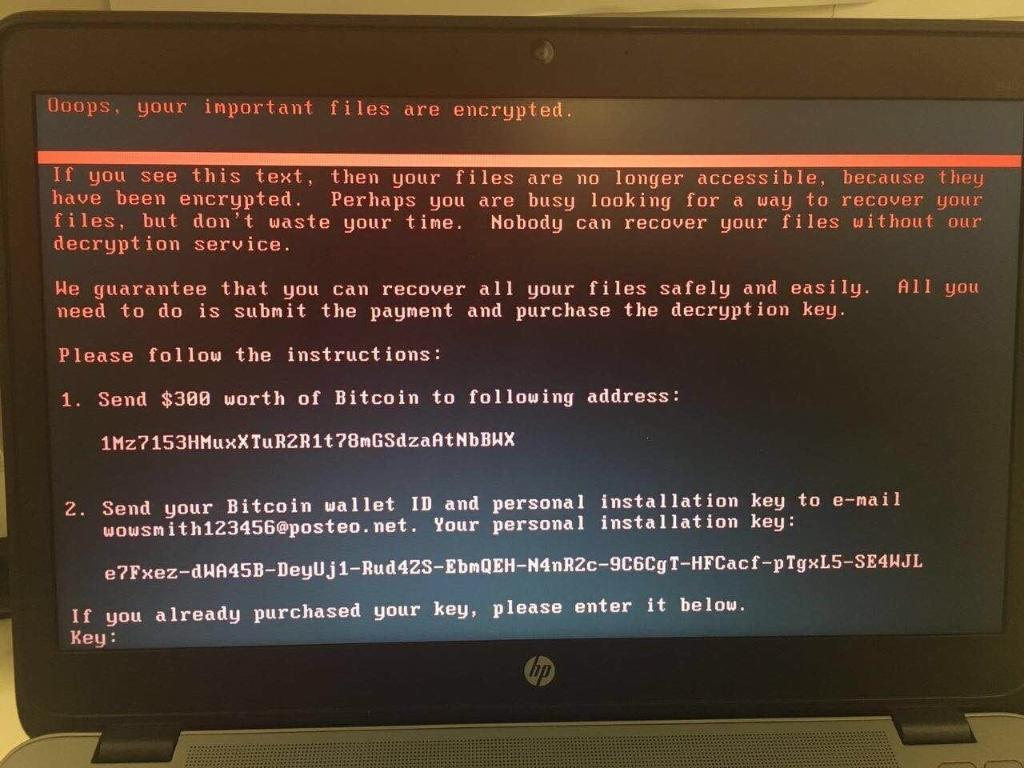
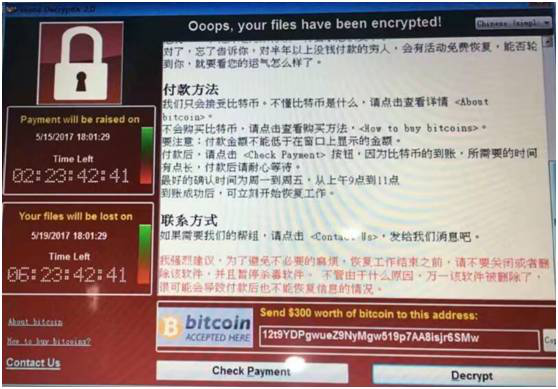
当系统被勒索软件入侵时,将弹出一个勒索软件对话框:
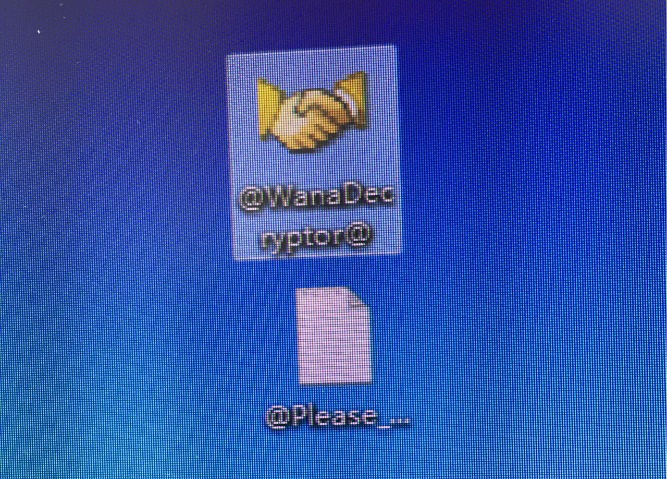
或者以下文件出现在桌面和每个文件夹中:
所有受感染文件的后缀为“ .WNCRY”:
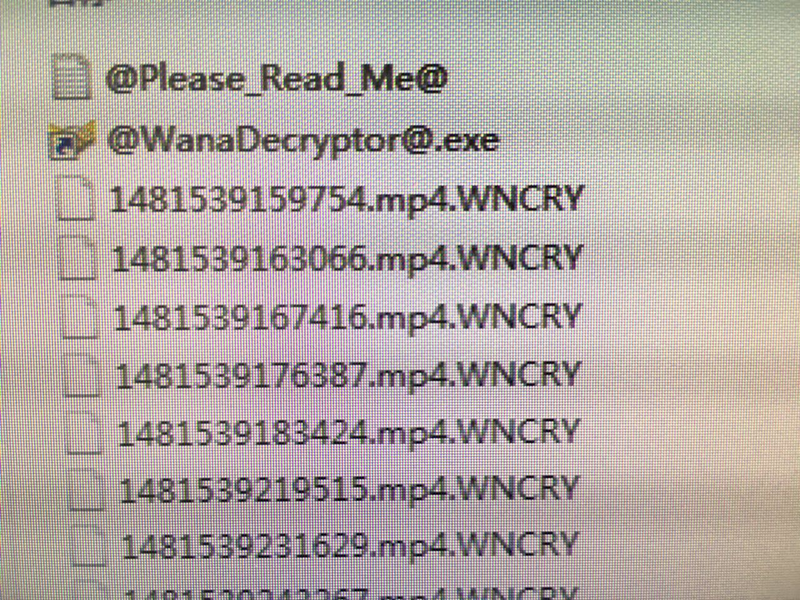
当前没有针对该病毒的特殊杀毒工具,并且无法对加密文件进行强行强制. 如果不幸感染了病毒,如果系统中有重要文件勒索病毒感染什么文件,请等待解密工具. 如果没有重要文件,则可以选择格式化整个磁盘并重做系统.
勒索软件以28种语言``本地化'',包括英语,简体中文和繁体中文. 它将自身复制到每个文件夹,并将其重命名为“ @ WanaDecryptor @ .exe”. 同时,派生了大量的语言配置文件. 勒索软件AES和RSA加密算法. 加密文件以“ WANACRY!”开头. 并使用以下后缀加密文件:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-212558-1.html
-

-
张晓方
ear见面会#演好戏
 b2378jsy_grm27pjul_t85ss31fd
 如何快速为视频添加字幕?
 强制root软件 【系统工具】〖大神★新作品〗:高级电源按钮(*Noad*)v
 如何恢复已删除的短信?最简单,最有效的方法?
美帝是不是太无耻了