如何使用U盘通过BitLocker加密来解锁Windows
电脑杂谈 发布时间:2020-05-12 15:24:36 来源:网络整理
系统极客以前已经引入了三个Windows 10 U盘登录小工具. 该方法依赖第三方工具,安全级别不是很高. 在本文中,我们将介绍一种更安全(加密)的方法,使用U盘解锁使用BitLocker加密Windows系统分区的方法.
众所周知,启用BitLocker加密的Windows会在每次打开系统时使用内置的TPM芯片自动解密系统分区. 但是通过手动配置,用户仍然可以将U盘作为“启动密钥”. 只有在系统启动之前插入正确的U盘,才能解密该磁盘并启动Windows. 这样,我们有效地在BitLocker伪装中添加了一些硬件. 两因素身份验证级别.
要启用BitLocker加密u盘启用bitlocker是什么,必须使用Windows Professional或Enterprise Edition,并且设备需要支持TPM芯片,然后在“控制面板”中为Windows系统分区启用BitLocker加密.
1打开“控制面板”-“系统和安全性”-“ BitLocker驱动器加密”

2至少对Windows所在的系统分区启用加密
3为确保最大的数据安全性,建议对所有磁盘分区启用BitLocker加密
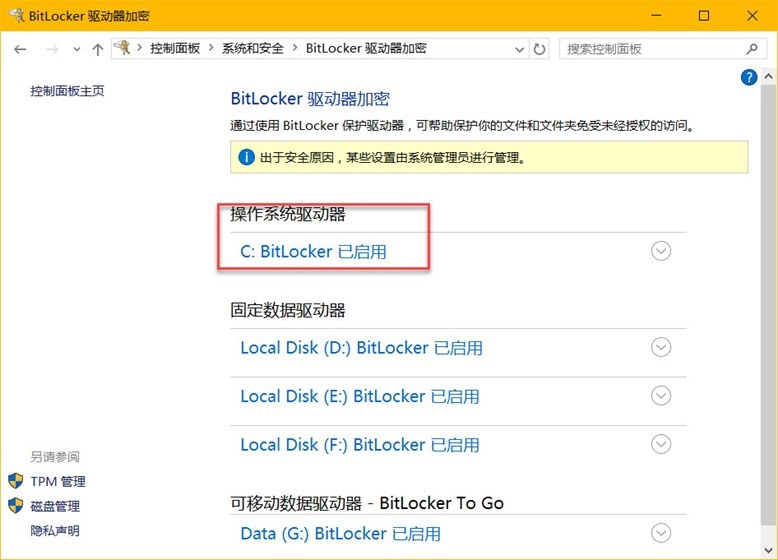
默认情况下,Windows系统分区将在系统启动时自动使用TPM芯片中存储的解密密钥来解析和启动系统. 如果您的计算机没有TPM芯片,则可以使用U盘存储非系统磁盘的加密密钥u盘启用bitlocker是什么,以代替TPM芯片的角色. 如果您使用Windows Professional版本或更低版本(例如Home Edition),则无法使用BitLocker功能,并且以下内容对您无用,因此您无需继续阅读.
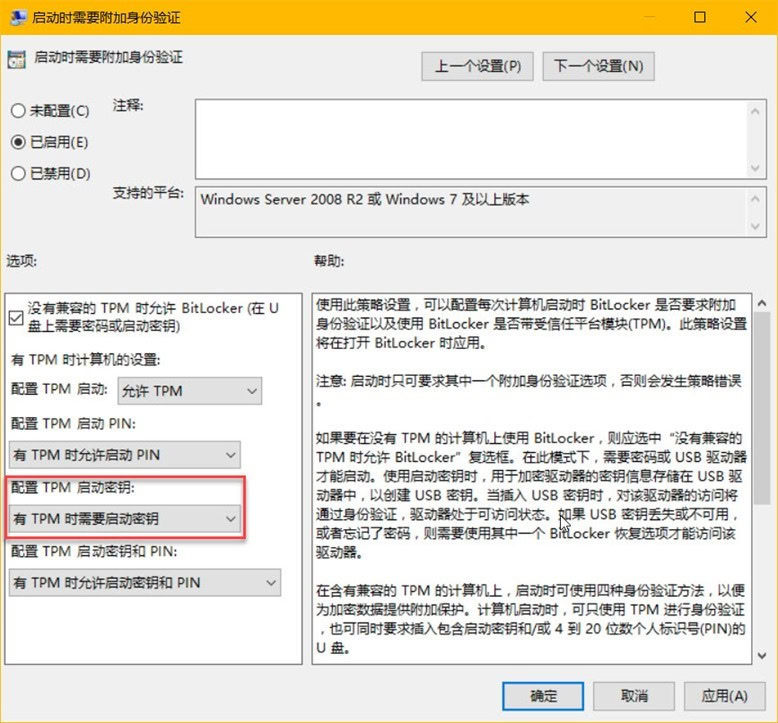
一旦磁盘加密完成,我们需要执行最关键的步骤以启用组策略中的“启动密钥”:

1使用Windows + R快捷方式打开“运行”,执行gpedit.msc打开组策略编辑器
2导航到“计算机配置”-“管理模板”-“ Windows组件”-“ BitLocker驱动器加密”-“操作系统驱动器”,双击“启动时需要其他身份验证”
3将策略设置为“已启用”,并将“配置TPM激活密钥”更改为“在TPM可用时要求激活密钥”,然后单击“确定”.
现在,我们可以使用manage-bde命令将U盘配置为BitLocker加密驱动器的“启动密钥”磁盘.
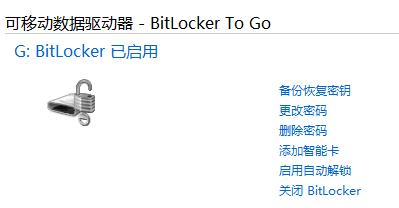
1将USB闪存驱动器插入计算机,并检查分配给USB闪存驱动器的驱动器号.
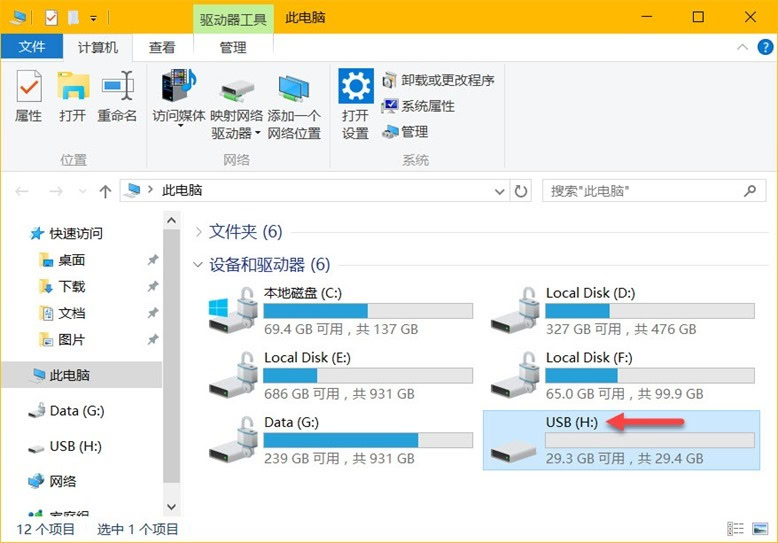
2打开“命令提示符(管理员)”并执行以下命令:
manage-bde -protectors -add c: -TPMAndStartupKey h:
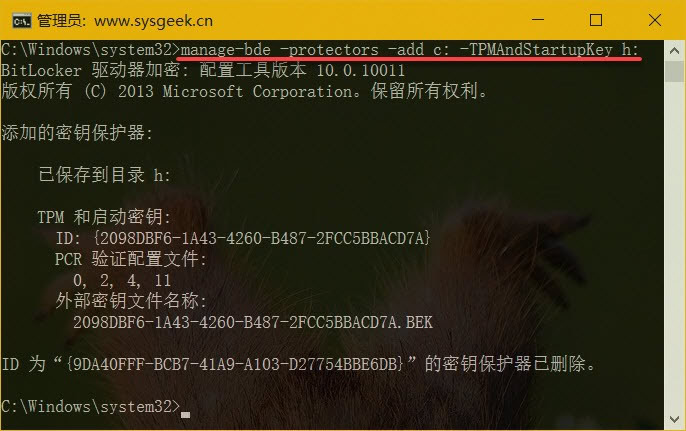
以上命令中的c: 表示Windows系统所在分区的驱动器号,最后一个h: 表示U盘的驱动器号. 请根据您的实际情况更改命令并执行.
3命令完成后,隐藏的.bek系统文件将自动在U盘中生成.
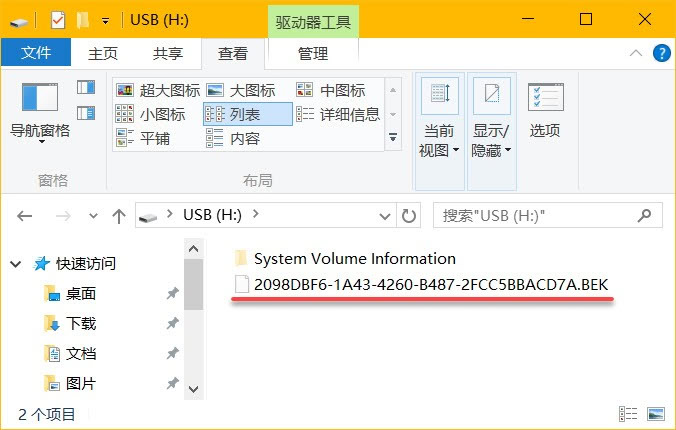
4配置完成后,下次启动Windows时,它将要求您插入创建的U盘以解密BitLocker加密的系统分区. 之后,操作系统即可正常启动.
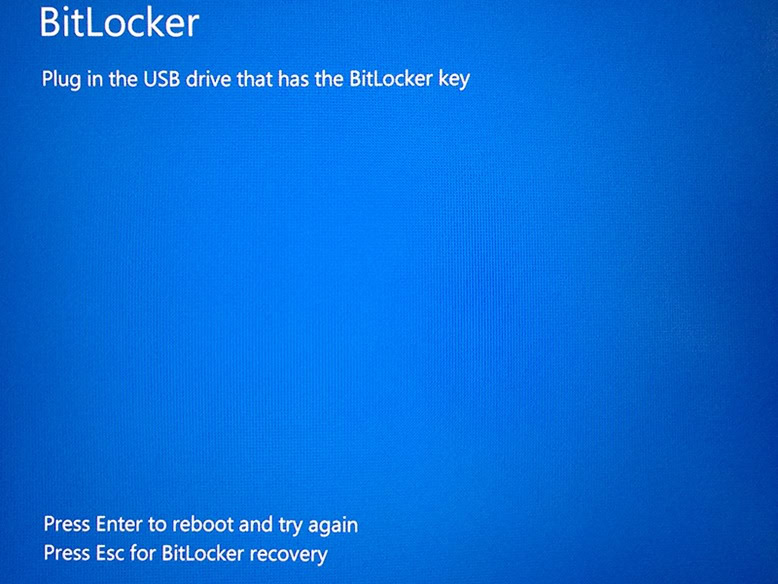
要检查TPM“激活密钥”是否正确添加,可以使用以下命令:
manage-bde –status
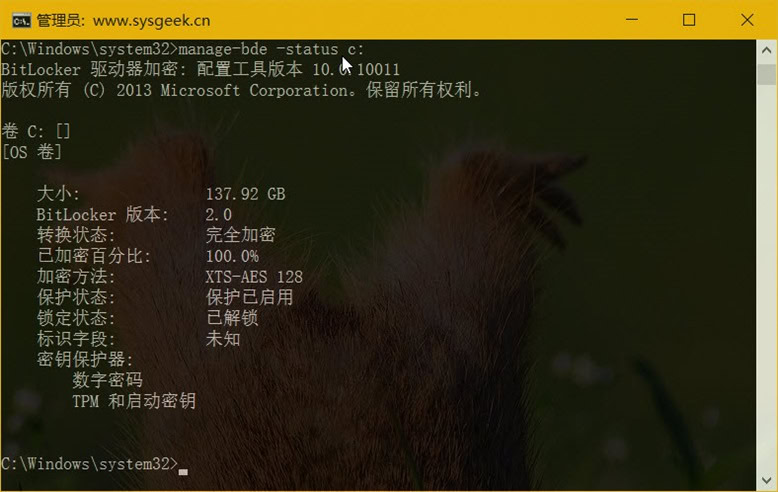
要删除TPM“启动密钥”并返回到原始的Windows自解密状态也非常简单,只需按照前面的步骤将同一组策略路径中的“配置TPM启动密钥”更改为“使用TPM”单击“允许激活密钥”,单击“确定”,然后使用manage-bde -protectors -add c: -TPM命令将密钥重写回TPM芯片. 更改完成后,建议重新启动系统以查看如果有问题,如果没有意外,只需直接格式化U盘.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-207578-1.html
-

-
邵怀英
而在于人
 小组解散后,前一个小组有没有聊天记录?
 猎豹安全大师
 jwplayer官网_jwplayer setup_jwplayer安卓破解版
 winrar安卓版去广告_winrar64位去广告_winrar5.40去广告
太好看了