系统安全性
电脑杂谈 发布时间:2020-05-08 23:06:58 来源:网络整理
收藏夹
查看我的收藏夹
0有用+1投票
讨论上传视频
系统安全性(DataBase System Security)是指对系统采取的安全保护措施,以防止其中的系统软件和数据受到损坏,更改和泄漏.
中文名称
系统安全性
内涵
的系统安全性和数据安全性
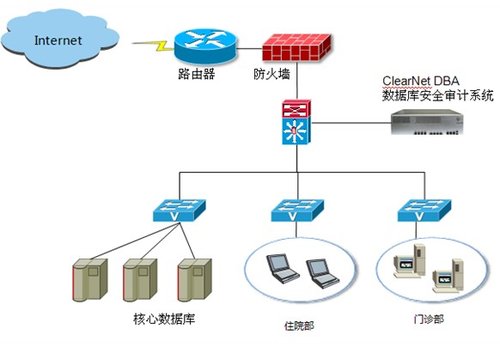
级别
5层
结构
受信任的DBMS系统
系统安全性的概念[1]
安全性(DataBase Security)是指采取各种安全措施来保护及其相关文件和数据. 系统的重要指标之一是确保系统的安全性,并通过各种预防措施(主要通过DBMS)防止未经授权使用. 系统通常使用用户标识和身份验证,访问控制,视图和密码存储等技术来进行安全控制.
安全性的核心和关键是其数据安全性. 数据安全是指确保数据完整性,机密性,可用性,可控制性和可审计性的保护措施. 由于存储了大量重要信息和机密数据,并且大量数据集中存储在系统中以供多个用户共享,因此有必要加强的访问控制和数据安全保护.
系统安全性的含义
从系统和数据之间的关系来看,安全也可以分为系统安全和数据安全.
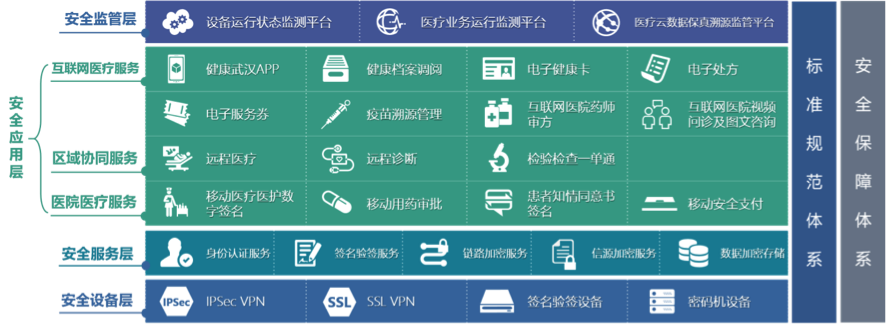
系统安全性主要使用在系统级别控制访问和使用的机制,包括:
(1)系统安全设置和管理数据安全系统,包括法律,法规,政策和物理安全;
(2)访问控制和权限管理;
(3)用户资源限制,包括访问,使用,访问,维护和管理等;
(4)系统操作安全性和用户可执行的系统操作;
(5)审核的有效性;
(6)可用磁盘空间和用户对象数量.
数据安全性是一种在对象级别上控制访问,访问,加密,使用,紧急处理和审计的机制,包括用户可以访问指定的模式对象并允许对对象进行特定类型的操作.
常规系统安全涉及5个级别.

(1)用户层: 关注用户权限管理和身份认证,防止未经授权的用户以各种方式非法访问和数据;
(2)物理层: 系统的最外层最容易受到攻击和破坏,主要集中在保护计算机网络系统,网络链接和网络节点的物理安全上;
(3)网络层: 所有网络系统都允许通过网络进行远程访问. 网络层安全与物理层安全同等重要;
(4)操作系统层: 系统中的操作系统与DBMS交互并协助控制和管理. 操作系统安全漏洞和隐患将成为未经授权访问的一种手段;
(5)系统层: 存储具有不同重要性和敏感性的各种数据,并由具有不同授权的用户共享. 系统必须采取安全措施数据安全系统,例如授权限制,访问控制,加密和审计.
为了确保安全,必须在所有级别上实施安全保护措施. 如果较低级别的安全缺陷,也可能会绕过严格的高级安全措施而导致安全问题.
受信任的DBMS体系结构分为两类: TCB子集DBMS系统和受信主体DBMS系统.
1)TCB子集DBMS体系结构
安全性机制的可信计算库(TCB)子集DBMS利用位于DBMS外部的可信计算库(通常是可信操作系统或可信网络)对对象执行强制访问控制. 系统根据安全属性将多级对象分解为单级片段(具有相同属性的对象属于同一片段),并通过物理隔离将其分离为操作系统对象. 每个操作系统对象的安全性属性是存储在其中的对象的安全性属性. 之后,TCB对该隔离的单级对象实施了强制访问控制(MAC).

系统最简单的解决方案是将多级分解为单级元素,并将具有相同安全性属性的元素存储在单级操作系统对象中. 使用时,请首先初始化以用户安全级别运行的DBMS进程. 通过操作系统实施的强制访问控制策略,DBMS仅访问不超过此级别的对象. 之后,DBMS将来自相同关系的元素连接起来,重建一个多级元组,并将其返回给用户,如图7-2所示.
2)受信任主题的DBMS体系结构
该体系结构与上述结构有很大不同,并且它自己强制执行强制访问控制. 根据逻辑结构分解多级,并将其存储在几个单级操作系统对象中. 每个单级操作系统对象可以同时存储多个级别的对象(例如,关系,视图,元组或元素),并且具有与最高级别的对象相同的敏感度级别. 图7-3给出了这种架构的简单方案. DBMS软件仍在受信任的操作系统上运行,并且对的所有访问都必须通过受信任的DBMS.
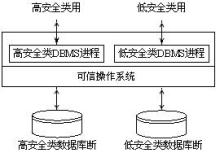
图1 TCB子集的DBMS体系结构
图1 TCB子集的DBMS体系结构
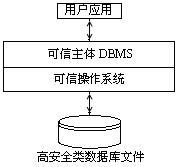
图2受信任主题的DBMS架构
参考
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-203458-1.html
-
 刘崇龟
 不显示号码的网络电话 【图】如果知道对方的QQ号码,怎样定位一个人的位置?,海沧动
 笔记本电脑开wifi老是输入密码和登录不上被收费
 暴风影音3D版怎么看?普通视频一键转3D
 MFC画图方法汇总