安全站点
电脑杂谈 发布时间:2020-05-05 11:35:07 来源:网络整理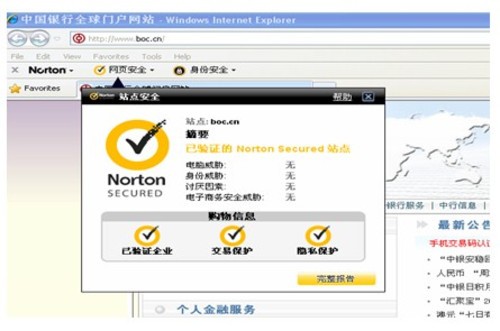
超过93%的财富500强公司和全球40家最大的银行选择Symantec作为其SSL证书提供商,因为它们都了解互联网安全的重要性. 他们之所以信任赛门铁克,恰恰是因为赛门铁克拥有先进的加密技术和严格的业务身份验证做法. 如果您的网站使用Symantec™SSL证书(以前称为Verisign SSL证书)并显示Norton™Secured Seal,则您的客户将知道他们的交易安全可靠,并完全信任您的网站.
Symantec Secure Site将确保您的公司名称显示在Norton™安全印章(Norton Secure认证印章)和证书信息中,以增加您的网站客户对您的网站和公司的信心.
SSL证书通常颁发给完全限定的域名(FQDN),并且必须完全匹配才能使用它们. 并且将需要两个单独的证书. Symantec(赛门铁克)依靠行业领先的技术为购买证书的用户将domain.com添加到同一证书中,以便该证书可以同时为domain和domain.com服务,而无需任何额外费用和服务器设置.
恶意代码隐藏在您网站的源代码中. 如果未逐行分析,则很难检测到. 通过显示页面可以激活某些恶意软件. 当您使用Symantec SSL证书保护网站时,我们将为公共网页提供免费的每日恶意软件扫描服务. 如果检测到恶意软件,它将把您定向到受感染页面的列表,并向您发送有关导致问题的代码的通知.
Norton的安全认证签名是Internet上最受信任的标志,每天在170个国家或地区的网站上显示超过5亿次. Symantec Seal-in-Search在启用了免费插件的浏览器和合作伙伴购物网站上的链接以及产品评估页上的链接旁边显示Norton的安全认证印章.
当客户浏览时,他们通常会找到一长串网站,并且每个网站都在竞争业务. Symantec Search-in-Search是Symantec SSL证书的功能,可以在搜索结果中的链接旁边放置Norton安全认证标志,以证明Symantec信任您的网站.
身份验证可以直接使用中文营业执照,证书可以支持中文名称的显示,企业的中文信息也可以显示在网站的安全签名中,方便客户识别网站的真实性和安全性.
主题备用名称(SAN)证书使用单个SSL证书来保护多个域名. SAN证书通常用于统一通信(UC)中,并且可以保护Microsoft Exchange 2007 Server,Office Communications Server 2007或移动设备管理器以及服务器名称,Intranet和本地名称. SAN也可以用于: Intranet中的服务器名称(例如诺顿安全认证签章,“ server.local”或“ faxtool”)和主机名(例如,邮件服务器).
如果您购买了OV或EV证书,则需要提供CA组织要求的其他验证信息.
在您成功提交了发行请求(CSR)之后,所有最新的必需步骤和材料将通过电子邮件发送给您. 仅供购买前参考.
扩展验证(EV)证书使用当今最严格的身份认证级别,并提供当今业界最高水平的保证. 提供加密,包括组织的身份验证和域名,域名的身份验证. 除了身份验证之外,这些证书还包括企业身份身份验证(包括企业名称,城市,省份等). CA组织只能将证书颁发给经过身份验证的请求者.
您需要提交包含您的业务信息的营业执照或数据通用编号系统(DUNS)代码(如果您是中国公司,请仅使用DUNS代码,因为大多数CA组织没有中国员工),CA组织将通过合格的独立信息源(QIIS)来验证您的身份信息. 此外,CA组织需要一些材料来验证您组织的地址信息,例如:
如果您要申请EV证书诺顿安全认证签章,则需要填写EV证书申请表和EV证书订购协议.
其他CA组织将指导您在邮件中获取并填写这些材料.
您可以通过以下方法将所有材料发送给CA组织
CA将验证您所申请域名的WHOIS信息. 如果您的公司信息未出现在WHOIS信息中,或者WHOIS信息包含私人注册信息,则您将无法通过验证.

OV证书的身份验证包括确请求中列出的域名是否已注册以及申请人是否对此域名拥有控制权. 进入认证过程后,“批准请求”电子邮件(也称为“批准者电子邮件”)将发送到申请人选择的“管理员邮箱”. 只能使用EV证书应用程序: 公共域注册记录(注册人(注册人电子邮件)和管理员(管理员电子邮件)电子邮件中列出的“ WHOIS”报告. 应注意,如果您需要使用这种类型的邮箱,则需要必须确保域名不受隐私保护.
与所有域名验证(DV)证书一样,您需要验证对域名的控制. 请遵循CA发送的电子邮件,以指导您完成自动验证步骤.
注册地址必须是实际地址,而不是邮局邮箱地址,并且必须是组织的有效办公室地址. 地址可以是:
-营业执照上的公司地址.
-114查询的公司地址.
在DUNS报告中找到公司地址.
-申请证书的对象必须是由证书申请中所引用的特定辖区(城市,省,国家/地区)负责企业或组织注册的政府机构确认的有效实体.
-通用证明文件包括: 企业的营业执照,组织机构代码证书等. 申请人必须确认提交的组织(或企业)的名称与证明文件上的名称完全相同.
-不允许使用缩写或首字母缩写词. 如果您需要用英文申请组织名称,则除了提供企业的营业执照外,还需要提供有效的证明,证明公司可以使用英文名称,例如DUNS代码.
-组织状态必须有效或等效. 任何处于非活动状态或被取消的组织都无法获得SSL证书,必须更新其状态.
对于“扩展验证”(EV)证书,GeoTrust必须能够与申请人联系,并确认申请此证书的组织的联系人是订单中列出的员工. 此人还必须具有购买证书的“权利”.
此过程需要得到该组织的人力资源部门的确认. 它确实是该组织的员工,并且具有“高级授权”,其中包括具有主管或更高职位的人员(副总裁,高级员工,首席执行官,CIO等)
以DigiCert为例,CA组织将验证您公司的信息. 您可以申请国际认可的D&B代码(DUNS). 目前,最方便的方法是通过Apple开发者帐户进行注册,这通常需要7到10天.
此外,CA组织将要求验证您公司的地址. 您需要在国外著名的黄页网站上注册公司的信息. 如果您的公司在中国大陆注册,则可以在world.192.com英语黄页网站上找到中国大陆,例如China Yellowpages Online或Chinavista Yellow Page.
CA组织必须通过电话联系该组织的联系人,以确认该联系人是该组织的雇员,并且该申请确实来自该联系人. 可以使用的电话号码必须是独立验证的(第三方)号码. 这些资源包括:
-通过114(或116114等)号码搜索服务,查询企业的电话号码.

-DUNS报告中记录的企业电话号码.
最后一步是验证电话. CA组织将使用先前获得的第三方电话号码联系该组织的联系人并验证注册详细信息. 完成注册后,“扩展验证”证书的申请人必须签署“扩展验证订户协议”,然后将签名的文档扫描或传真给CA组织.
完成上述认证部分后,CA可以颁发证书.
证书颁发后,您可以按照说明安装和配置Web服务器,就像普通的SSL证书一样.
1. 如果存在无法通过上述方法验证的信息,则申请人可以通过提交函证明该信息的合法性. 函的签字人必须是在事务所执业的.
2. 联系人必须使用公司邮箱,并且不接受公共邮箱,例如qq,hotmail,gmail等.
3. 如果您要申请多个域名证书,则需要对每个主域名进行域名认证(第二级域名没有限制,例如aacom和bacom都计为a.com).
4. 申请人不能是个人,而必须是企业或机构.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-199587-1.html

 如何以60元的低价打造QQ2000人群,升级2000万人群并获得2000人的超级群体
 思软足浴管理系统_足浴管理系统_足浴店管理方案
 沉重!在洛阳,2019年将发布4套限行计划. 快速查看...
平常人怎么破