密码学要实现的基本功能
电脑杂谈 发布时间:2020-05-03 19:14:43 来源:网络整理
要通过密码术实现的基本功能(I)机密性(机密性)只有发送者和指定的接收者才能理解所传输消息的内容. 者可以截获加密的消息,但是无法恢复原始信息,也无法访问消息的内容. (II)验证发送方和接收方都应能够验证通信过程中涉及的另一方. 通讯的另一方确实拥有他们要求的身份. 也就是说,第三方不能伪装成与您通信的另一方,并且可以验证另一方的身份. (III)消息完整性(消息完整性)即使发送者和接收者可以相互认证,但是它们还需要确保其通信的内容在传输期间没有被改变. (IV)不可抵赖性(不可抵赖性)如果我们从另一方收到消息,则还必须确认该消息确实来自声明的发件人,并且发件人不能在发送消息后否认他已发送了该消息. 加密算法加密技术根据操作机制的不同,有对称加密算法,非对称加密算法和单向哈希算法. 它们每个都有优点和缺点,并且它们一起工作以实现现代的网络安全应用程序. 对称密码算法对称密码系统是一种传统的密码系统,也称为私钥密码系统. 在对称加密系统中,相同的密钥用于加密和解密. (I)Casesar密码: 将纯文本消息中的每个字母替换为字母中的Rth字母,以达到加密的目的.

(II)DES,3DES和AES DES(数据加密标准)算法是美国政府机构用来保护信息处理中的计算机数据的一种加密方法. 它是常规密码系统的密码算法. 广泛使用. 该算法输入64位明文,并在64位密钥的控制下生成64位密文. 否则,它输入64位密文并输出64位明文. 64位密钥包含8位奇偶校验,因此实际有效密钥长度为56位. 1997年,RSA Data Security发起了“ DES挑战”活动. 志愿者破解了使用56位DES算法加密的密文的时间分别为四个月,41天,56小时和22小时. 也就是说,如今在提高计算机速度之后,DES加密算法被认为是不安全的. 3DES是DES算法扩展其密钥长度的一种方法,可以将加密密钥长度扩展为128位(有效112位)或192位(有效168位). 基本原理是将128位密钥分为64位组,并对明文多次执行普通的DES加密和解密操作,从而增强了加密强度. AES(高级加密标准)是NIST在2001年发布的DES的后继算法.
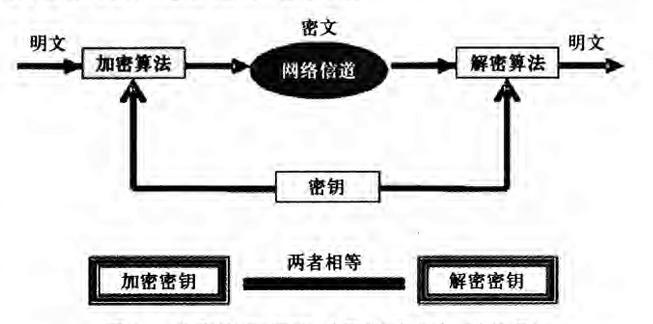
AES处理是一种以128位数据块为单位的对称密钥加密算法,可以用128位,192位和256位的密钥进行加密. NIST估计,如果使用能够在1秒内破解56bitDES算法的计算机破解128位AES密钥,则大约需要149亿年. 对称算法的主要问题是: 由于加密和解密都必须使用相同的密钥,因此在网络安全方面,必须在发送和接收数据之前将密钥分发. 因此,密钥分发已成为加密系统中最薄弱的因素. 因此,最危险的环节. 用各种基本手段很难保证工作的安全性和效率. 在对称算法中,由于密钥的强度大大降低了风险最大的链接,大大降低了跟踪和发现破解密钥规律的机会,但几乎不可能解决密钥分发的困难. 例如,如果参与方n,如果参与方n使用相同的对称密钥,则一旦密钥被破解,整个系统将崩溃. 优点是对称加密算法效率高,速度快. 对称加密算法用于对数据内容进行加密,解决上述机密性功能要求. 当应用对称加密算法时,密钥的长度越大,破解的难度就越大,并且越安全. 但是同时会降低系统的运行效率. 同时,计算机的运行速度呈线性增加. 网格等技术的出现使得当前的对称加密算法受到越来越多的威胁. 对称密钥的生命周期很好地解决了这个问题.

: (例如,一小时)更换对称密钥,即在第三方破解之前更换新密钥. 这样解决了这个问题. 非对称加密传统的对称加密算法遇到密钥分发管理的问题. 最好的算法,如果密钥被分发和泄漏,整个安全系统将被破坏. 非对称加密算法有效地避免了分配管理密钥的问题. 在非对称加密中,使用一对公钥和私钥. 用公钥加密的密文只能用私钥解密. 相反,用私钥加密的密文只能用公钥解密. 在操作过程中,我们将公钥发布给外界,并让外界知道,如果保存私钥,只有我们才能知道. 如果A要向B发送秘密消息,则A仅需要获取B的公钥,然后使用B的公钥对秘密信息进行加密. 只有B可以使用他的私钥解密加密的信息. 相反,B也可以使用A的公钥对A的机密信息进行加密. 在信息传输过程中,即使被第三方拦截,也无法解密其内容. (I)RSA RSA(以Ron Rivest,Adi Shamir和Leonard Adleman的三位创始人的首字母开头)几乎已经成为公钥密码系统的同义词. RSA是一种公共密钥加密系统,其应用原理是: 首先,密钥管理中心生成一对公共密钥(public key)和私有密钥(Private key),称为密钥对.

方法如下: 首先生成两个足够大的强质数p和q. p和q的乘积为n = p×q. 然后从p和q计算另一个数z =(p-1)×(q-1),然后选择一个奇数e作为z的质数,并将e称为公共指数. 从这个e值,您可以找到另一个值d,并且可以满足e×d = 1 mod(z)的条件. 这样获得的两组数字(n,e)和(n,d)被称为公共密钥和秘密密钥,或者简称为公共密钥和私有密钥. 当前的公共密钥密码算法基于一些复杂的数学问题. 例如,当前广泛使用的RSA算法基于著名的大整数因式分解数学问题. 公钥密码系统的优点是它可以适应网络的开放性要求数据加密基本功能,密钥管理简单,并且可以轻松实现数字签名和身份认证等功能. 它是当前电子商务技术的核心基础. 缺点是算法复杂,加密数据的速度和效率低. 因此,在实际应用中,通常将对称加密算法和非对称加密算法结合使用,使用对称加密算法对大容量数据进行加密,使用诸如RSA等非对称加密算法来传递密钥. 对称加密算法该方法可以有效提高加密效率,简化密钥管理. (二)认证与签名对称密码学解决了数据机密性的功能要求,非对称密码学解决了签名机密性和不可否认的对称密码学解决了数据机密性的功能要求,而非对称密码学则解决了签名和不可否认性等功能要求.
性和功能要求. 在非对称加密中,使用我们自己的公共密钥加密的数据只能由我们自己打开,我们可以将自己的公共密钥放在Internet上,而通信的另一方可以使用我们自己的公共密钥对数据进行加密,并且只有密文可以自行加密Open数据加密基本功能,实现了一种非常可靠的方式,无需通过对称密钥即可加密数据的功能. 相反,如果我们使用私钥来加密消息,而通信的对方使用公钥来解密消息,则可以实现身份验证功能. 因为可以使用公共密钥解密消息,所以这意味着数据必须由我自己加密. 前提是这些加密不用于保护数据内容,而仅用于确认和识别我的身份. 这样,我们还可以将对称算法用作数字签名,并使用私钥对消息进行加密,以便对方可以确认我的身份. 如果A用他的私钥加密了某些信息,并且B使用A的公钥对“读取” A的信息进行加密,则A无法否认他已将该信息发送给A. (III)CA(Certification Authrity)公钥加密系统从理论上讲是非常安全的,并且可能会受到中间人(中间人公钥加密系统)的攻击,而中间人可能会受到此攻击. 例如,B想要向A发送机密消息,因此第一步A将其公钥Ka发送给B.
在此过程中,如果者H截获了他的公钥,然后伪装为A,然后将其公钥Kh发送给B. B用Kh加密了敏感信息并将其发送给A. 在此过程中,者H截获了密文并使用H的私钥解密以获取内容,然后使用A的公钥Ka对其进行加密以获取密文,伪装成B对于A,A成功地用其私钥解密了密文. 在此过程中,A和B之间的通信很流畅,没有感觉到H的存在,但是A和B的信息被者窃取了. CA的出现有效地解决了中间人攻击. CA(证书认证)通过特定实体和公共密钥的出现有效地解决了中间人攻击. 绑在一起. 我们建立在每个人都信任的第三方上的信任. 从信任第三方到达到相互信任的目的. 如果我们要发布自己的公钥,则将我们的相关身份信息和我们自己的公钥用于授权机构. ,(例如像警察局这样的机构)来获取数据证书. 授权机构验证您的身份后,将使用授权机构的私钥来加密您的数据证书. 如果要将公共密钥发送给另一方,则只需将数据证书传递给另一方,然后另一方使用授权机构的公共密钥解密即可获取您的身份的相关信息和公共密钥. 授权的公钥更加透明,例如可以在报纸上发布以使所有人知道.
我们的系统本身还带有某些权威机构的公共密钥,这些公共密钥在我们安装系统后已经存在. 单向哈希算法对称加密算法和非对称加密算法有效地解决了机密性,不可否认性和签名等功能,对称加密算法和非对称加密算法有效地解决了机密性,不可否认性和签名等功能,一哈希算法有效解决了完整性问题. 列算法有效地解决了完整性问题. 单向哈希算法,也称为HASH算法,使用HASH函数对一条数据执行操作以获得固定长度的消息摘要. 任何两个不同的数据将得到两个不同的摘要,或者一个数据. 内容将改变一位,并且生成的摘要是相同的. 这样,可以达到确认数据完整性而不被恶意或无意识地修改的效果. 常用的HASH算法有: (I)MD5 MD5是Ron Rivest设计的哈希算法,可以生成128位哈希值. MD5设计针对与Intel处理器一起使用进行了优化. (II)SHA-1. SHA-1由NSA设计,并由NIST包含在FIPS中,作为散列数据的标准. 它可以生成一个160位的哈希值. SHA-1是一种流行的用于创建数字签名的单向哈希算法. 同时,日常数据交换中的许多数据交换不需要加密,并且非对称算法的开销很大. 不必完成数据加密/解密即可达到签名的作用. 从消息与其摘要之间的单个对应关系中,我们可以对摘要进行签名. 对摘要执行非对称加密算法的系统开销比原始消息的加密开销小得多.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-197858-1.html
-
 铁铫
 qq群组信息软件
 dnsapi.dll没有被指定?dnsapi.dll没有运行?dnsapi.dll下载 找不到dnsapi.dll DL
 大众汽车故障灯符号形状大全 如下图图示
 手机屏幕到计算机教程,高清,高帧率,无延迟屏幕