Xshell设置密钥登录名,以确保Linux VPS和服务器更加安全
电脑杂谈 发布时间:2020-05-01 08:07:44 来源:网络整理
博友热度114,211℃-标签: VPS安全性,Xshell密钥登录要约通知QQ群: 821988482(禁止/仅要约促销)
本文目录
随着我们网站和项目的需求以及VPS托管/服务器成本的持续下降,越来越多的网站管理员用户将选择VPS或服务器作为我们的网站构建环境,但对于用户而言,大部分操作来自教程,例如使用SSH软件登录,然后学习教程安装面板,一键式打包,然后建立网站. 我们经常提到,使用VPS时,所有安全性都必须由我们自己承担和维护. 保留一定时期的备份数据是适当的,但我们还需要注意并确保帐户和系统的安全性.
即使我们的项目没有激怒其他同事或故意破坏它,世界各地仍有玩家使用软件扫描所有机器并尝试进入我们的服务器以反映他们的技术. 在旧的左博客中,我还分享了一些简单的VPS主机安全性.
Linux VPS安全设置之一: 修改SSH端口(CentOS / Debian)
Linux VPS安全设置2: 禁用ROOT帐户
Linux VPS安全设置3: 使用DDOS放气抵抗少量DDOS攻击
无论我们的网站项目程序有多安全xshell 密钥登录,都必须确保VPS登录条目的安全. 即使我们修改了端口,也可以通过猜测其他端口号来破解它. 比较安全的解决方案是使用密钥登录,例如,当我们需要使用XSHELL(在此处共享XSHELL密钥登录方案)登录到VPS时xshell 密钥登录,如果我们设置了密钥登录,则必须使用此计算机. 配置为可以登录到VPS远程访问(如果不是我们的用户). 使用计算机登录绝对不容易.
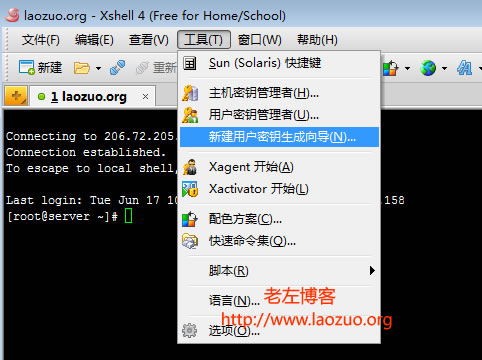
我们打开熟悉的XSHELL软件,然后在“工具-新用户密钥生成向导”中打开.
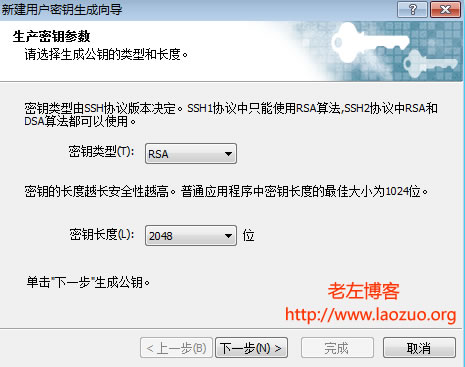
在生成密钥参数的界面上,我们需要选择RSA密钥类型,密钥长度可以为1024,也可以选择2048. 然后单击“下一步”.
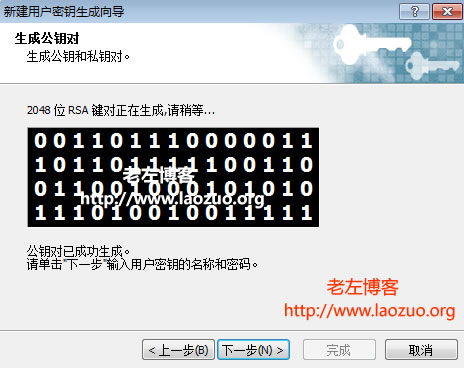

要继续下一步,我们需要对设置的私钥进行加密.
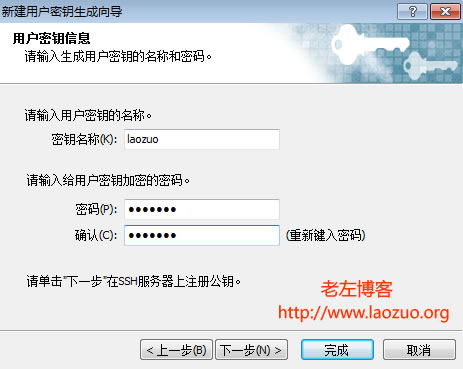
单击“下一步”生成密钥.
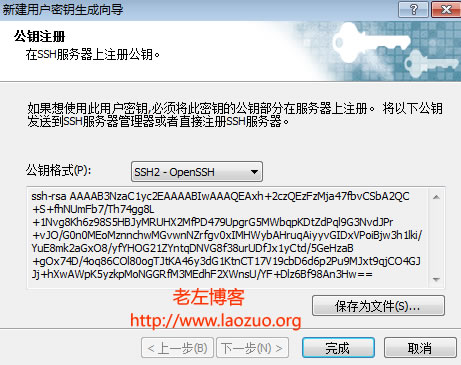
公钥格式选择SSH2-OPENSSH,我们可以复制公钥并将其另存为文件来完成.
A-将我们生成的laozuo.org.pub公钥文件上传到/root/.ssh文件夹(如果不需要创建它),则需要将laozuo.org.pub重命名为authorized_keys并使用chmod 600authorized_keys设置权限.
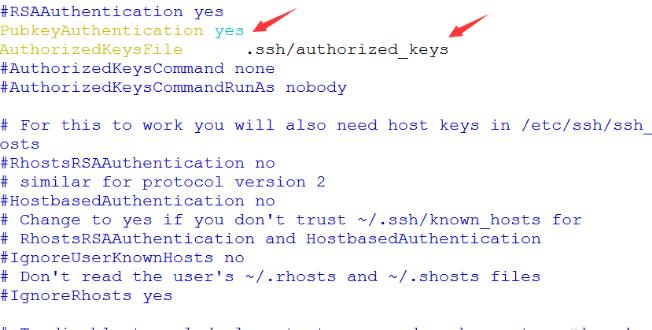
B-查找/ etc / ssh / sshd_config,并删除RSAAuthentication和PubkeyAuthentication两行前面的#注释.
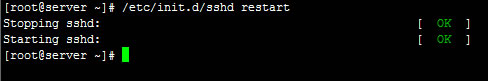
C-重新启动SSHD服务.
Debian/Ubuntu执行:/etc/init.d/ssh restart
CentOS执行:/etc/init.d/sshd restart
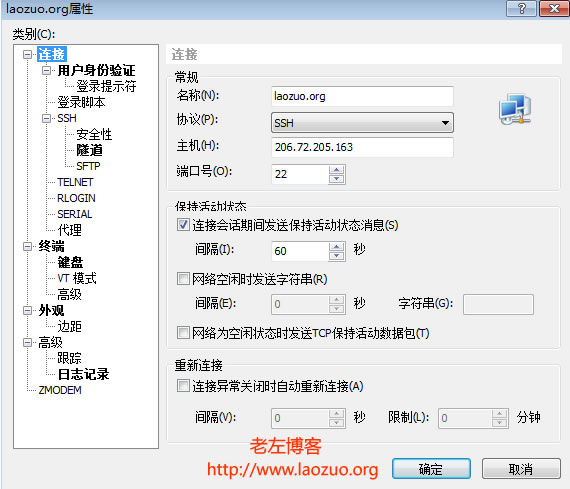
在Xshell中创建一个新链接.
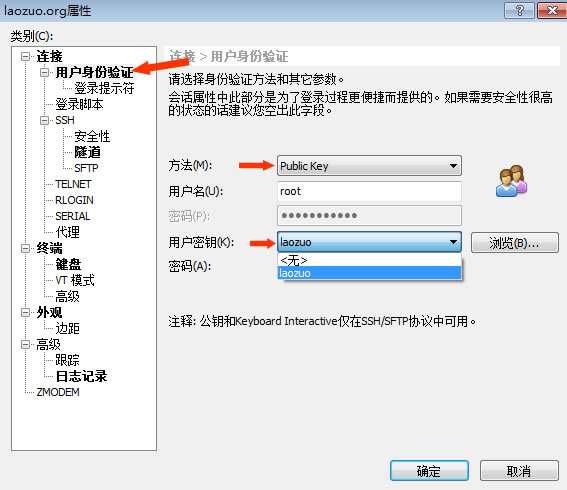
将用户身份设置为“公钥”,然后选择用户密钥.

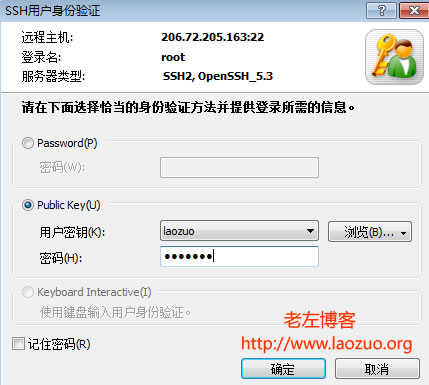
输入我们之前设置的密钥密码. 目前,我们可以实际登录,但是我们需要设置权限.
类似地,修改/ etc / ssh / sshd_config文件以在PasswordAuthentication之后找到yes,并将其更改为no
然后重新启动sshd
Debian/Ubuntu执行:/etc/init.d/ssh restart
CentOS执行:/etc/init.d/sshd restart
总结,因此我们的xshell设置了要完成的密钥登录. 如果我们尝试使用另一台计算机登录,即使您具有ROOT密码,登录也不容易. 这个安全性很高,但是我们需要注意本地计算机的安全性,尤其是pub文件应该妥善保存,以从源头上确保VPS /服务器的安全性.
本文的永久链接: |旧左笔记
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-195034-1.html
-

-
张昌睿
有利益就有冲突
-
史凤
今天用了十几个小时就没电了
 笔记本电脑的维护和清洁
 裸眼3d笔记本?屏幕排行榜?裸眼3d显示器?近距离体验裸眼3D
 纪检组长党性分析材料 赣州市城乡规划局首页
 如何在Win7系统下为共享文件夹设置帐户密码
既然在南海奈何不了他