主动防御技术.pdf
电脑杂谈 发布时间:2020-04-17 10:01:16 来源:网络整理
安全技术的革命性主动防御技术廖振池(CSR成都机车车辆技术中心,成都610051)摘要本文从当今严峻的网络环境入手,简要介绍了主动防御的背景,并介绍了以行为分析技术为核心主动防御思想和主动防御的三代技术的不断发展和创新,以及安全技术的革命,最后文章阐述了一种基于行为的系统主动防御系统的介绍和实现. 分析技术为核心. 关键字: 网络黑客,主动防御,安全性,CLC编号TP309,文档识别码,B物品编号,110317-5698安全革命技术: ActiveDefenceTechnology廖振池(中国南方铁路成都机车技术,成都610051)这也引入了主动防御和创新技术. 推动了技术革命. 最后,论文探讨了系统的主动定义系统的实现和推广,该系统是石油行为分析技术的重要组成部分. 关键词Internet黑客ActiveDefence安全性1.简介近年来,以行为分析技术为核心的主动防御思想已经获得了信息安全性. 随着计算机网络的发展和Internet的广泛使用,信息已成为世界范围内广泛关注的问题. 如何从本质上进行辩护和讨论研究和建立差异化,纵深,三维的主动防御系统已成为必然趋势,并已成为该时代社会生活的核心.

目前,中国铁路系统不仅建立了自己的局域网和广域网系统,而且在局域网和广域网中,也存在着自然和人为的大量未知恶意代码的解决方案和黑客攻击. 最直接,最有效的解决方案,等等. 脆弱性和潜在威胁的因素. 对于铁路运输网络系统而言,方式如此. 其信息的安全性和机密性尤其重要. 因此,铁路运输网络必须具有三个. 主动防御的发展是足够强大的安全措施,否则网络将毫无用处并危及国家安全. 什么是主动防御?主动防御的核心是行为分析技术,即主动防御网络. 作为突破性的反恶意软件代码和反黑客威胁,Yu从概念,主动防御的理论研究和技术实现经历了几发过程: 如今,网络安全环境急剧恶化,病毒,网络蠕虫,木马,是恶意的第一代行为分析技术,利用单一行为来确定并提示操作副脚本,软件和其他恶意代码的恶意代码已经显示出迅速增加的数量,适用性不是很强. 当它检测到潜在的恶意行为时,入侵事件将迅速增加,并且攻击可能会扩散. 为了商业或政治利益,将弹出提示窗口,提示用户是允许还是阻止该行为. 在某些时候,恶意代码和黑客攻击是多种多样的,而且混杂在一起. 当被寻求时,某些法律程序的行为也将被提示为恶意行为,这将使许多非经济或政治利益成为主要目的. 与以前相比,目的是具有恶意代码特征的用户了解这些过程及其行为造成麻烦.

查找和检测起来更加困难,黑客攻击越来越难以定位,第二代攻击能量,新一代的行为分析技术是基于第一代技术的,它越大是,范围越广,尤其是互联网的快速发展,黑客,木马和疾病有了很大的改善. 它不仅基于独立的潜在恶意行为来提高病毒技术. 安全防御技术多年来没有表现出风险. 相反,它依赖于由行为组合规则组成的行为分析库来执行程序的实质性执行. 进行更改,依靠对传统防火墙,入侵检测系统和防病毒软件的行为顺序的分析,以更成熟的方式确定该程序建立的安全防御系统没有跟上其发展的步伐. 安全状况,以及是否暴露出来的行为都是恶意的,从而避免了过度误判单动检测,被动防御,联动效果差,单层防御等问题. 响应当前技术,恶意行为判断的准确性大大提高. 但是,窗口仍然提醒您,严重的安全状况已失败. 网络黑产业链的兴起促使用户自行判断程序行为的合法性. 用户操作的难度取决于攻击和防御之间的不对称性. 因此,我们必须依靠非常古老的技术创新. 只有探索新的安全防御技术,我们才能从根本上扭转单方面的安全局势. 第三代使用行为算法分析库实现了智能行为分析技术. 《 Office Automation Magazine 11》使用多维功能算法从总体上分析和分析行为链组合. 确定行为系统主动防御技术具有以下功能模块: 与第二代技术相比,逻辑确定处理具有突破性的改进. 所识别的系统主动防御系统的功能主要包括系统主动防御功能的准确性,因此安全防御的深度和广度以及可扩展性都有了飞跃,因此(监视和检测模块,识别决策模块,处理模块)主机安全管理中的主动防御可以更好地将其他安全技术集成到一个系统中,并将安全防御扩展到. 系统功能和系统主动防御通信系统由恶意攻击的各个级别的系统主动防御的概念组成.

系统主动防御和动态防御功能的实拉管管理和中银芯的引进防御系统,正在逐步改变当前的网络安全攻防模式. m平口戤书蛾采摘}!系列々l +一气■自大法law-人-瓤乌龟·盲目率f强烈赞扬新疆帝国的希望之潮}%第四,积极防御体系. } Brick j与Cheng Cheng的系统主动防御技术一样成熟,相应的系统主动防御系统t,◆处理...模块,...桃ll承诺茬茬l0 Hong ...也相继出现在市场上,建造了一个分化型,深型3型. 三维系统主动防御体1岛岛打扮成鳗el船. 零杂草系统迫切需要应对当前的安全形势.
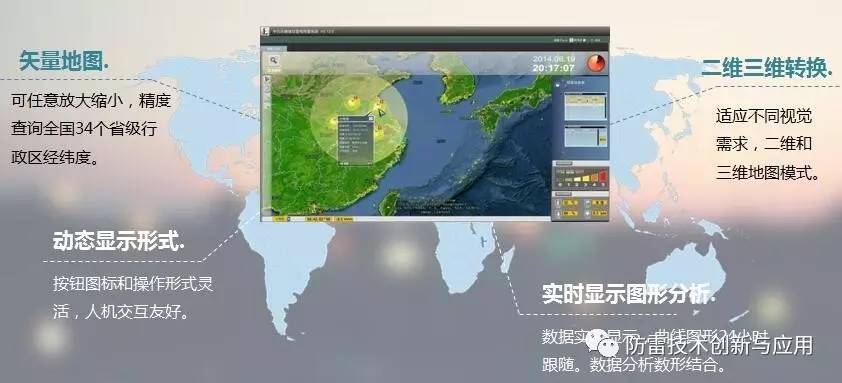
系统主动防御系统由Jingyu ...LâC土豆支持. 它由三个核心模块组成,构成一个全球情况显示中心和一个统一的三维主动防御监督平台. 图系统主动防御系统功能实现过程●系统设备组1,系统主动防御功能—系统安全管理中心系统主动防御系统可以有效地防御信息系统网络服务—系统的客户端,主机,流量遭受恶意代码入侵和木马黑客攻击攻击使整个主机系统处于细粒度的安全防御中. 它主要包括系统监视与检测模块,识别决策模块和处理模块. ; Gan Lei Du Su(1)系统监视和检测模块,是一种系统主动防御技术,其原理是在程序代码必须访问的路径上建立防御线,以访问操作系统或系统资源目标被羚羊解除武装的羚羊. 也就是说,操作系统的六个主要系统(通信系统,内核系统,服务系统,帐户系统,应用程序系统,资源系统)都内置在安全防御引擎中,因此操作系统可以细粒度的安全性. 在防御系统中. 系统主动防御模型图系统主动防御系统由分布在受保护目标主机组上的主动防御引擎,由实时监视主动防御技术简介,识别和处理组成的自动防御链组成,该主动防御链可以主动防御主机免受各种已知和已知攻击的威胁. 未知的恶意代码和黑客攻击,主动防御设备组作为整个网络主动防御的支持平台,将负责客户端主机威胁检查和处理事件数据收集,安全数据分析,安全数据存储,安全策略分发,客户终端升级和其他交易受到周期性控制,并报告给活动的防御管理中心. 通过主动防御管理中心,整个网络可以了解网络主机的安全状况,从而使整个信息安全的重点从被动保护转移到事先监视和有效识别已知和未知威胁,并进行实时审核事件发生后,时间,实时威胁处理,攻击防御,取证和跟踪,自动修复,强化增强以及操作和维护支持.
防御模型已从相对机械和相对被动的保护系统升级为能够自动检测和识别,自动防御取证以及自动修复和加固的新型智能系统主动防御系统. 系统的主动防御系统基于其特定技术原理的实现. 系统主动防御模型如图12所示. 与此同时,《 Office Automation Magazine》的系统主动防御技术通过操作系统的引导,内核,驱动程序2,主机安全管理中心功能服务,应用程序,插件,网络组件,系统资源和其他运行系统. 统一的审核和评估环境集中在安全中心中,作为检测对象,恶意行为算法识别策略用作检测方法. 它具有估计值,可以提供主机安全威胁和安全评估,并控制信息系统. 全局主机安全性快速,资源消耗少,动态检测,具有准确,完整的防御未知恶意代码和特定主机安全防御的特点. 系统的主动防御系统具有区分策略的优势. 使用系统精确定位技术,通过记录在安全管理中心平台上的系统攻击事件或风险事件,您可以快速找到主机所在的位置. 攻击系统的安全性和可信赖的可追溯性和恢复目标是系统的一部分. 攻击程序是谁,攻击是否成功以及其他安全条件. 精确的定位技术将大大提高安全管理员在进一步有效处理突发安全事件方面的效率. l准确定位助针甄和做饭的攻击行为l多余大部分时间是为了获取妻子安全权妻子的愚蠢信誉和不受约束的监护权l控制中心: 11 l从韩雨到蒙古族的缝纫检查愚蠢智子玉鱼香蕉系系接缝系和接缝系慢慢地偿还沉神信,狂妄地同济jiang信{{缝梭芯,主机或服务器主枕头或服务器. 孩子的方式是移动the狗和笨脚. 蜂蜜可以追溯到小矮人. ,请确保因烹饪而使蜂蜜城墙更安全〜姜+乌鲁,他会郁飞飞扬.
最困难的是从松散的屏幕中恢复,安全性搜索和信任以及框图系统的安全性和可信赖的检测与恢复. 阻塞文件系统,内核系统,驱动器系统,服务系统,系统,应用程序系统,插件系统,网络系统以及其他影响系统安全环境的敏感威胁操作的关键位置包括: 强大的恶意代码拦截功能. 图攻击行为的精确定位(2)基于恶意代码行为识别算法的算法库主动防御引擎识别模块,针对恶意木马,通过主机内核系统主动防御技术简介,账户和认证系统,服务系统,通信恶意插件,恶意脚本,变体恶意代码,难于处理的恶意代码,复杂的恶意系统,文件和资源系统,第三方安全设备的应用程序系统和安全数据代码,流氓软件,软件和许多其他未知恶意代码具有通过主动防御流程形成的安全数据链路,在中心实现安全数据系统之间的数据信任;核心是恶意代码行为歧视决策算法的库,而用于区分决策信息交换和融合的信息处理方法库则在最大程度地发挥安全防御系统有效性的同时应涵盖绝对多数恶意行为,识别未知的恶意代码,不是系统的. 它可以为相关信息安全管理人员提供相关的预警信息. 恶意代码和未知威胁非常强大. 它具有处理未知恶意代码的能力,并具有主动消除整个主机系统安全状况的能力. 同时,识别算法库可以支持升级. 为了获得最新的业务,面对网络内部和外部以及不同级别的攻击和入侵,因为它是作为一种识别算法传递的;防御引擎可以对影响系统通信和运营防御系统的缺陷以及常见的网络安全技术进行系统修复. 由于该工具的局限性,该产品线的关键点具有强大的修复能力.
为了应对这些威胁,安全防御必须使用更新的恶意代码防御(3)处理模块技术来对可能爆发的新威胁做出更快的响应. 系统的主动防御基于识别和决策系统来处理恶意程序的指令,可以及时统一地建立处理模块,并积极防御大量已知和未知的黑客,木马,软件和疾病响应处理要求,隔离或直接粉碎恶意代码程序及其派生工具,并根据毒药攻击计算机攻击. 对未知,新的和变体的恶意代码进行智能反向分析以修复系统损坏. 同时进行数据采集,数据分析,识别和深度处理,实现实时安全预警和应急响应,有效防止重大安全事件信息的形成,法医安全事件的判断依据和电子证据,提交信息安全事件,并为威胁攻击生成证据,以便将面向安全防御技术的安全处理记录发送到管理中心. 未来的全球,智能和低能耗发展提供的方向将在监视和检测模块,决策识别模块和系统(其中网络安全涵盖六个主要系统)中发挥越来越重要的作用. 处理模块之间存在链接响应机制. 决策识别模块和处理模块将识别和处理状态实时反馈给监控模块,以确保行为分析技术的实时性和准确性,并实现全智能的监控,识别和处理流程,并同时进行核心监控,识别和处理流程. 系统主动防御还融合了漏洞修补,系统强化,智能修复和系统优化等技术,从而使系统主动防御系统建立了全面,集中的,以及每个受保护主机的连续作者. 该安全防御系统可以有效克服传统安全防御技术的缺点,避免了廖振池(1968〜)男1993年7月毕业于四川师范大学,在主机上遇到了严重的安全问题. 四川师范大学. 他主修机械科学,目前是CSR成都机车车辆计算机中心的主任. Office Automation Magazine ‘13
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-178644-1.html

 qq图片没有发送出去怎么了?
 5种记忆单词的最佳方法和工具!待会见
 小灰狼快递单打印软件_小灰狼注册码_打印快递单用什么软件
 tvuplayer下载?tvuplayer怎么用?tvuplayer软件?Tvuplayer for mac
真买挣了买豪门的