几分钟内破解酒店的门禁系统(2)
电脑杂谈 发布时间:2020-04-15 05:22:41 来源:网络整理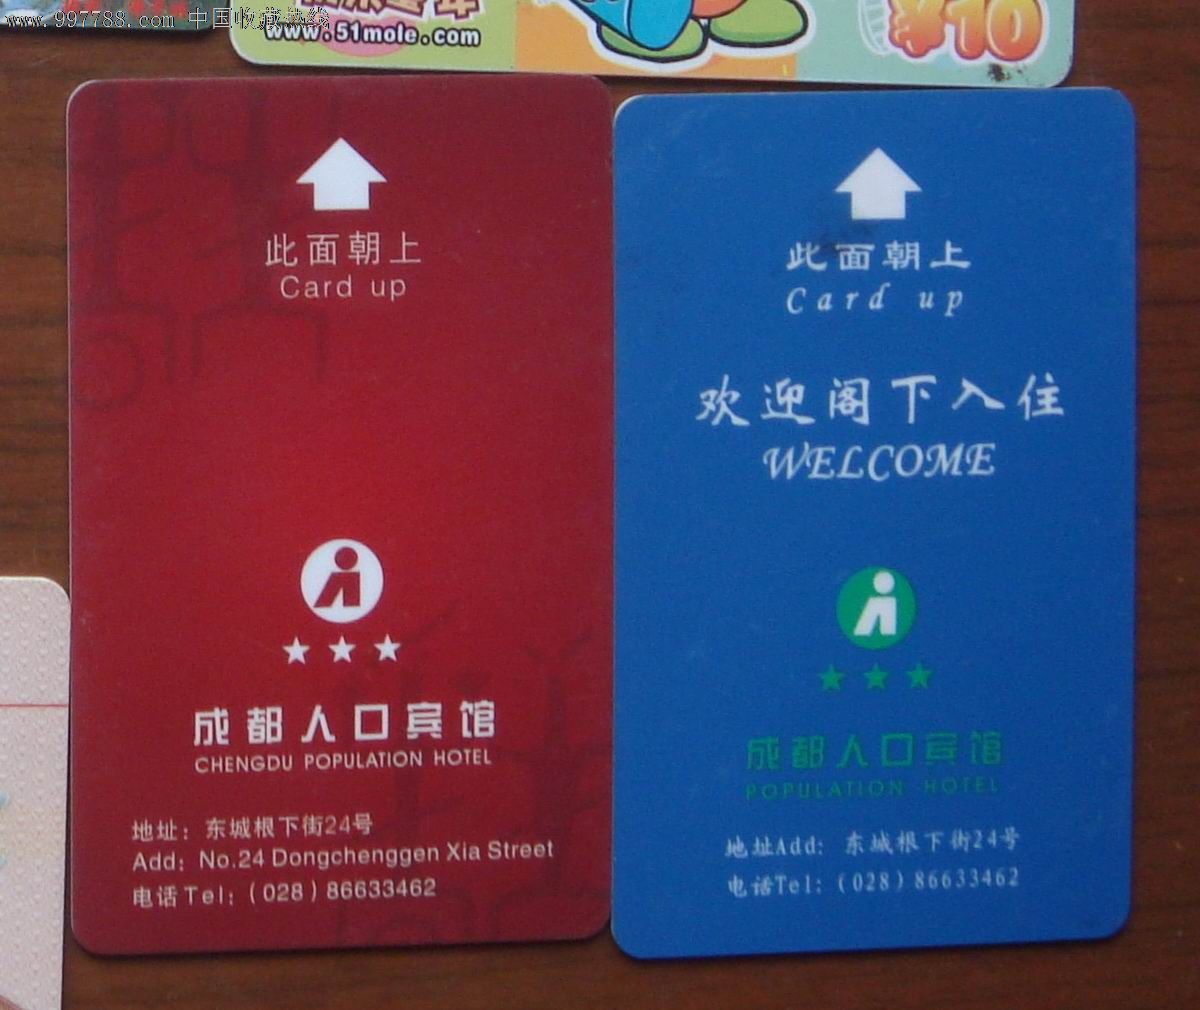
关于算法缺陷的研究一直在进行中,但是由于密钥空间很小(只有32位)和已知的明文攻击,可以进行简单的暴力破解.
漏洞
如前所述酒店门卡管理系统,许多Onity门锁系统的内部工作原理,但仍然很难理解,为什么所有的前叉都在一起.
解锁功能
只要您有能力读取门锁的内存,并知道源代码在内存中的位置,然后读取源代码,然后以解锁命令的格式发送回去,这就是蛋糕. 这样,您可以获得立即打开门的权利,但是审核日志仅显示PP(编程器)已使用门锁.
此过程可以在四分之一秒之内完成,并且附录A中有破裂的设备的示例可供参考.
制作主管门卡
因为我们有能力读取门锁的存储器,依此类推,所以有可能读取管理员钥匙的钥匙代码并制作我们自己的管理员门卡. 几乎与分配员工编号相同,只要有主管密码,任何门都可以访问.
当然,您手里拿着一张卡片就不会进入所有的门. 因为甚至酒店高管都有几个等级. 例如,酒店将主管分为三类,而客房部的主管则具有主管卡. 由于采用了这种分类配置,因此获得管理卡只能使您拥有酒店三分之一的权限.
编程卡制作
具有访问内存的功能,我们可以获得酒店的源代码和编程卡代码. 有了这些,我们可以为每个锁制作一张编程卡. 您无需知道酒店或所有门锁就可以制作备用卡,并且可以为将来的事做准备.
将编程卡用于门锁后,只要插入备用卡,就可以打开门锁. (译者注: 实际上,就像是该单位的门禁卡管理主管一样,他不看手册,而是大力充当下属来获取卡. 请对辛勤的工作或其他事情提出意见. ) ,此备用卡可以重复使用,进入房间的门,并且可以一直停留到新客人离开为止.
假备用卡
缺乏加密,可以逐步制作备用卡,因此伪造备用卡进入另一个房间也是可行的.
例如,一个编码器发生故障,居民正在由酒店工作人员发放备用卡以进行检入. 您获得了编号为1234的备用卡,但可以将其更改为1233或1235,然后尝试输入另一扇门. 尽管没有其他信息,但是判断哪个房间可以打开酒店几乎是一种幻想,但是卡本身的附加功能仍然允许您进入酒店的某个房间.
基本密码破解
钥匙的空间可能很小,门卡上没有真正的加密方法. 有许多简单的破解方法可以付诸实践. 如稍后将提到的,我们仍然需要更加努力地分析密码.
从门卡加密的结果来看,加密的每个字节仅使用一小部分源代码,并且可以通过添加已知的关系和检查来确定源代码. 例如,如果您呆在一个房间里并得到两张门卡. 这两个门卡之间的区别仅是标识区域中信息的一个字节. 同样,如果您知道几张卡的到期日期,则可以将它们之间的差异用作破解提示. (译者注: 此转义是纯文本攻击. )
此过程没有技术内容,没有密码专家也可以完成. 以后需要做更多的研究. 不用说,这里涉及的加密不利于安全性. 它隐瞒了超过二十年的这些32位加密空间涂鸦级作品的秘密. 这些产品不值得信赖.
设计凶杀案使酒店员工陷害
具有读取门锁的所有存储信息的能力,可能可以获得主管的门卡代码. 以上所有内容,结合加密编码的源代码,可以制作管理员门卡,以获得开酒店门锁的许可.
看看这样的假设情况:
·破解者使用上述漏洞读取门锁的内存信息. ·破解者使用源代码和超级用户卡代码生成一张或多张超级用户卡. ·饼干使用管理员门卡进入房间. 饼干在房间里杀死了受害者. ·饼干逃离现场.
在司法调查过程中,分子经常检查门锁的审核日志,以了解人们何时以及为何进入该门. 其中,他们会看到特定的员工(因为门卡在识别码中具有唯一编号)会使用管理员门卡在与受害者死亡相似的时间进入客房.
有足够的证据将雇员在死亡时推入客房,可以免除他在谋杀案中的掠夺,最坏的情况可以使该雇员成为第一嫌疑人. 其他因素(例如CCTV,证人等)可能对员工有利,但是我们无法知道锁审计日志的真实性. (译者补充: 因此,为了平息这一事件,一些酒店逐渐淡出了公众视野,并直接将嫌疑人解雇,以清除其责任...)
摘要

在本文中,我们列出了Onity酒店门锁提供的每种安全措施的破解方法.
·门锁通讯端口不可靠,它可以直接操作内存并任意读取内存信息. 结合对系统的基本了解,饼干可以直接打开门,制作监督卡,甚至制作整个酒店的编程卡. ·门卡上的密码系统具有固有的缺陷. 密钥空间太窄,甚至最普通的暴力破解也能正常工作. 此时,将来将继续研究系统的加密算法.
·审核日志一直被视为使用门锁的安全记录. 可以说存在和尚是因为它可以使用存储信息制作门卡. 以下研究将在门锁通信协议允许写入内存时直接修改审核日志.
这些漏洞是不可原谅的. 他们系统的缺陷是我们强烈建议不要使用Onity锁,直到这些漏洞被完全修补为止.
对于任何酒店的居民,我们建议使用门链或螺栓,只要它们可以提供额外的安全保护即可. 电子锁的闩锁可以由门锁的机械系统释放,其唯一用途是防止骚乱.
信息披露
揭露这些明显的漏洞(不常见的通信协议除外),它们的震惊以及消除这种影响的难度,我无法轻易决定将此新闻发布. 我们不能确定,但是我们有理由相信这些问题会在Onity内引起注意,从而允许他们在将这些门锁投放市场之前对其进行十多年的改进.
但是,在平衡的情况下,披露的短期潜在影响远小于对酒店业和公众的长期危害,尤其是当只有少数人知道这个秘密时.
未来研究
未来的研究方向很多,大致分为以下几类.
密码学
当前实施的算法在分析中可能不是最佳的. 修改后的算法加上一个简单的示例,对密码学家应该很有帮助.
这可能是自定义算法,也可能是现有算法,或者是现有算法的变体.
反向通信协议
写存储器比读门锁存储器更可行. 实际上,程序员就是这种情况. 尽管仍在研究编程器的通信方法,但是确定写入存储器的指令格式只是时间问题.
门锁内存映射
我们只知道酒店房间的一小部分门锁的存储空间. 通过为不同的锁编程特定的变量或将它们置于不同的情况下,确定所有Onity锁的完整内存映射并不困难.
确定现有研究是否适用于安全锁
我们怀疑Onity商业锁(保险箱)使用的通信协议与酒店门锁相似. 如果是这样,您可以执行类似的操作,甚至可以破坏安全锁.
附录A: 解锁设备
本附录详细介绍了Arduino平台上解锁设备的创建和编程.
注意
此设备上有一些缺陷,因此无法在某些锁上工作. 在此阶段,暂时考虑了时序错误,因此每个字节的第一位是错误的.
此外,根据某些司法管辖区的防盗法,拥有此设备可能是非法的,因此最好在制造解锁设备之前咨询法律顾问. 使用此设备访问您无法进入的区域是非法的. 本文不保证或承担任何责任,即责任自负.
硬件安装
所需硬件:
·Arduino Mega 128·电阻5.6 kohm·直流电源接口,外径5 mm,内径2.1 mm.
使用电阻将Arduino上的3.3V电源连接到数字IO引脚3,然后将数字引脚3连接到内部DC接口,最后将外部DC接口连接到Arduino.
上一个上一篇: 小米Q3出货量1800万?可靠和不可靠的市场拥有最终决定权
下一篇下一篇文章: 熊俊以10万的价格出售了91个手机助手,这次准备出售10亿个“同步推送”.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-176184-2.html
-

-
陈章东
炒作而已
 笔记本电脑视频打不开怎么办的解决方法
 qq飞车手游版封测申请网址 qq飞车手游版公测申请链接
 华泰证券分析交易系统(通达函件版本)
 万福卡盟?雄心卡盟?带状疱疹偏方|秋燥起 防哮喘_逸晨卡盟
如果战争胜利