构建企业PPTP服务器
电脑杂谈 发布时间:2020-03-29 23:14:40 来源:网络整理
本文包含在企业项目的实际系列中
虚拟专用网络(缩写为VPN)是一种通信方法,通常用于在中型企业或大型企业或组之间连接专用网络. 虚拟专用网络的消息通过公共网络结构(例如Internet)传输Intranet的网络消息. 它使用加密的隧道协议来实现隐私,发件人身份验证,消息准确性和其他私有消息安全性效果. 该技术可以使用可靠的网络(例如Internet)发送可靠和安全的消息. 应当注意,可以控制消息是否被加密. 未加密的VPN消息仍然有被盗的危险.
VPN的本质是使用加密技术来封装公共网络上的数据通信隧道.
以日常生活为例,虚拟专用网就像: A公司部门中的A希望向B公司部门中的B发送一封信. A知道B的地址和部门,但是公司之间的字母不能表示部门名称. 因此,A要求她的秘书将指定B部门的信(A可以选择是否通过密码与B通讯)放在一个大信封中,该信封发送到B公司的地址. B公司的秘书收到A公司的信时秘书将大信封中指定部门的信件通过内部邮件寄给B公司. 同样,B将以相同的方式回复A.
在上面的示例中,A和B是来自不同公司(内部网)的计算机(或相关计算机). 它们通过普通邮件(公共网络)发送给另一方,然后另一方的秘书(例如: 支持虚拟专用网络的路由器或防火墙)以公司内部信件的形式发送给另一方(内部网络). 请注意,在虚拟专用网络中,秘书和接收者可以是同一个人,具体取决于网络体系结构. 由于它们使用的传输协议vpn服务器 架设,许多当前的操作系统(例如Windows和Linux)能够通过这些专用网络连接虚拟专用网络,而无需通过其他网络设备.

根据不同的分类标准vpn服务器 架设,可以根据以下几种标准对VPN进行分类:
(1)按VPN协议分类:
共有三种类型的VPN隧道协议: PPTP,L2TP和IPSec. PPTP和L2TP协议在OSI模型的第二层工作,也称为第二层隧道协议. IPSec是第3层隧道协议.
(2)按VPN应用分类:
①接入VPN: 客户端到网关,使用公网作为骨干网在设备之间传输VPN数据流量;
②Intranet VPN: 网关到网关,通过公司的网络体系结构连接同一公司的资源;
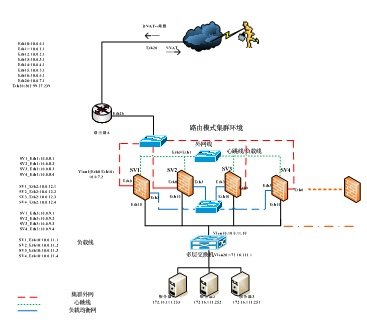
③Extranet VPN(Extranet VPN): 与合作伙伴公司网络形成Extranet,将一个公司的资源与另一公司的资源连接起来.
(3)按使用的设备类型分类:
网络设备提供商根据不同客户的需求开发了不同的VPN网络设备,主要是交换机,路由器和防火墙:
①路由器型VPN: 只要将VPN服务添加到路由器,路由器型VPN便易于部署;
②交换式VPN: 主要用于用户较少的VPN网络中.
(4)根据实施原则划分:
①重叠VPN: 此VPN要求用户在端节点之间建立VPN链接. 它主要包括: GRE,L2TP,IPSec等许多技术.
②对等VPN: 网络运营商完成了在骨干网上的VPN隧道的建立,主要包括MPLS和VPN技术.
(1)VPN服务器: 在大型局域网中,可以通过在网络中心设置VPN服务器来实现.
(2)软件VPN: VPN可以通过特殊软件来实现.
(3)硬件VPN: 可以通过专用硬件实现VPN.
(4)集成VPN: 许多硬件设备(例如路由器,防火墙等)都具有VPN功能,但是具有VPN功能的硬件设备通常比没有此功能的硬件贵.
[root @ centos6〜]#cat / dev / ppp
cat: / dev / ppp: 没有此类设备或地址
如果出现以上提示,则说明ppp已打开,并且pptp服务可以正常设置. 如果出现其他提示,例如“权限被拒绝”,则需要转到VPS面板,查看是否有启用ppp的功能开关.
[root @ centos6〜]#vim /etc/sysctl.conf
net.ipv4.ip_forward = 1
[root @ centos6〜]#sysctl -p查看
[root @ centos6〜]#yum -y install pptpd
取决于epel来源
(1)配置主配置文件
[root @ centos6〜]#cp /etc/pptpd.conf{,.bak}配置前备份
[root @ centos6〜]#vim /etc/pptpd.conf
option /etc/ppp/options.pptpd logwtmp localip 39.106.xxx.xxx#本地公共网络ip remoteip 192.168.1.100-110#分配给VPN客户端的地址,通常是内部网段地址
(2)配置帐户文件
[根@沿〜]#vim / etc / ppp / chap-secrets
客户端(客户端登录帐户)服务器(服务)机密(密码)IP地址(IP范围)
沿pptpd 123456 *(允许所有ips)
(3)启动服务
[根@沿〜]#systemctl start pptpd
检查服务是否已打开
[根@沿〜]#ps -ef | grep pptpd
[根@沿〜]#ss -nutlp | grep pptpd打开的端口是1723
[根@沿〜]#iptables -t nat -A POSTROUTING -s 192.168.1.0/24 -j MASQUERADE
①连接一个新的工作组=区域

②通过VPN

③输入IP

④输入您的用户名和密码

⑤连接成功

[root @沿着〜]#tail -200 / var / log / messages确实具有客户端连接

您需要先断开连接,然后再重新连接

本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-157092-1.html
-

-
汪东城
如果我们的东海10部署了
-
魏圣兰
赔偿2包
 下载360隐私加密_奇虎360搜索引擎_奇虎360综合搜索下载
 美萍管理软件怎样破解_美萍管理软件怎样破解_美萍餐饮管理破解
 佳木斯市社会劳动保障网
 如何向iPhone6批量发送短信到iPhone6【详细说明】
好像因工艺流程不同调和油要放心一点