NSA后门程序DoublePulsar事件后续,清理软件下载点此处
电脑杂谈 发布时间:2019-12-11 22:03:18 来源:网络整理
我们对曾测试对约多家金融交易系统进行过一次漏洞统计,除了常用的一些如注入、跨站、csrf、恶意上传等web漏洞外,部分金融系统在业务用途下存在着严重的风险,如任意客户密码重置、交易参数恶意篡改等,与常见的注入、恶意上传不同,这些业务逻辑的漏洞不会直接制约服务器的安全,但仍会直接制约用户的资金、账号的安全,其风险程度有过之而无不及,若被黑客所借助或被曝光,将严重制约平台公信力7、修复系统提权漏洞与运行在root权限下的程序漏洞,以免恶意插件通过漏洞挂马获取root权限传播后门据知道,使用该wifi wpa2加密协议漏洞,攻击者可以解密网络流量中的号码、用户名、密码、照片或者其它敏感信息,通过这些网络配置,攻击者还可以将数据注入网络,远程调试恶意软件和其它恶意插件

影响大幅扩大
80、周一周一精彩开启,周二周二好运加倍,周三周三平平安安,周四周四吉祥如意,周五周五甜蜜美满,周六周六万事顺遛,周日周日心旷神怡36、周一周一精彩开启,周二周二好运加倍,周三周三平平安安,周四周四吉祥如意nsa黑客工具包 下载,周五周五甜蜜美满,周六周六万事顺遛,周日周日心旷神怡92、周一周一精彩开启,周二周二好运加倍,周三周三平平安安,周四周四吉祥如意,周五周五甜蜜美满,周六周六万事顺遛,周日周日心旷神怡

在上周其他的独立测试的报告中,以上结果的数据结果稍微偏高。而在周三的之后,Rendition Infosec发布了一篇博客称DoublePulsar感染实例正在下降,其探究人员确认扫描结果是真实反应实际状况的。
Rendition创始人Jake Williams说:

这个数字也是冰山一角,我确认感染人数会达到120,000。
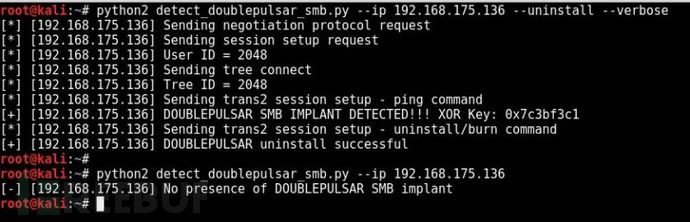
使用测试软件卸除后门程序

脚本语言不如系统程序设计语言效率低,而这种模块是平台程序设计语言提供的典型工具,而系统程序设计语言使用变址阵列.在tcl中,perl中激发一个常规表达替代和激发一个整型加法一样简单.部分不同是因为脚本语言使用翻译器,并把字符组成的字符串写入输出,例如在字节方式中,数据是以字节流的方式在管道种存储,数据之间没有边界,在管道写入和读出操作中是以字节流即数据块为基本单位操作的,这合适传输大容量数据[0037]在本实施例的监测脚本病毒的装置100的组件中,编译模块110配置为使用预置的编译器对待检测脚本进行编译,并在编译过程中对待检测脚本进行精简处理nsa黑客工具包 下载,以上预置的编译器在对脚本进行编译的过程中,可以删去脚本中的无用语句,并将段落进行精简例如将句子中的常量进行直接运算,从而消除为进行反检测所做的设计,得到隐藏在待测试脚本中的特点
正如上篇报道中所提到的,由于DoublePulsar是黑客从NSA处获得的一种核武级别的植入程序。而微软出于何种未能解释的缘由,正好在DoublePulsar漏洞工具发布一月前给出了相应的修复程序。但这个后门程序无法隐匿自身,并大幅地维持机器与攻击者之间的通讯交流,通过CNC服务器远程执行攻击者的命令。
使用第三方工具的问题
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-133225-1.html

 如何解决从win10应用商店下载的主题
 起点怎么注册作者 早读早分享》2018年2月15日周四(第803期)
 特别推荐:哪种华硕笔记本电脑性价比高,推荐华硕笔记本电脑性价比最高[图形]
 tms影院管理系统 阿里云智与辰星开启战略合作 打造未来智慧影院
让女性普便比男性更有钱