这款2016年就开源的勒索软件,至今仍威胁着中国网络安全
电脑杂谈 发布时间:2019-09-05 03:05:54 来源:网络整理
这款在GitHub上开源的PHP勒索工具项目,名称很直白——就叫“勒索软件(Ransomware)”,是由一位名叫ShorTcut(或Shor7cut)的印尼黑客公布的,这位黑客同时也有Bug7sec和Indonesia Defacer Tersakiti这两个黑客组织的成员。
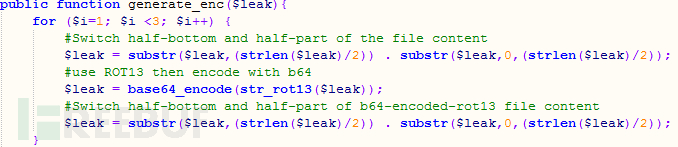
过去一年间,这个项目的源码已经被三款勒索工具引入,用来攻击Web服务器。
这一款开源勒索工具养活了三批黑客,他们在此基础上进行大量设置,攻击其它网站。
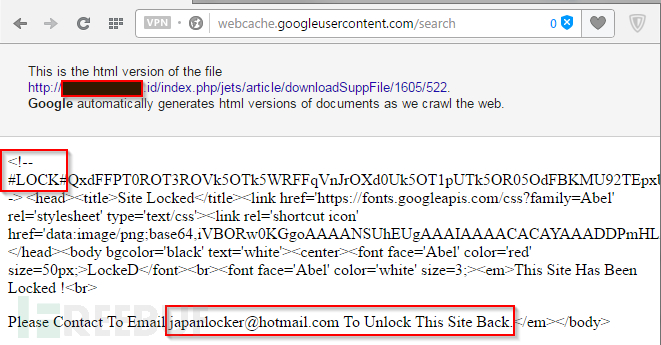
最先发现的一款勒索工具名叫JapanLocker,由Fortinet研究人员发现于2016年10月中旬。
JapanLocker这个奇怪的名称之所以得名,是来自勒索信息中看到的一个邮箱地址。

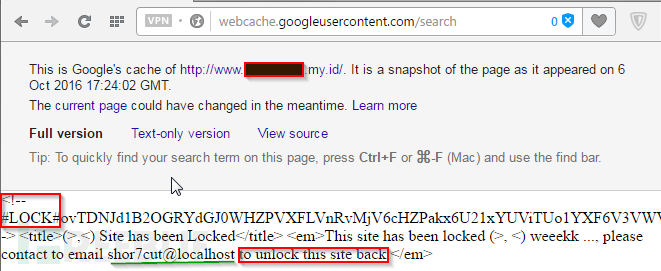
研究人员在网上搜索到类似的网站,这些网页标注的地址其实与shor7cut组织有关。
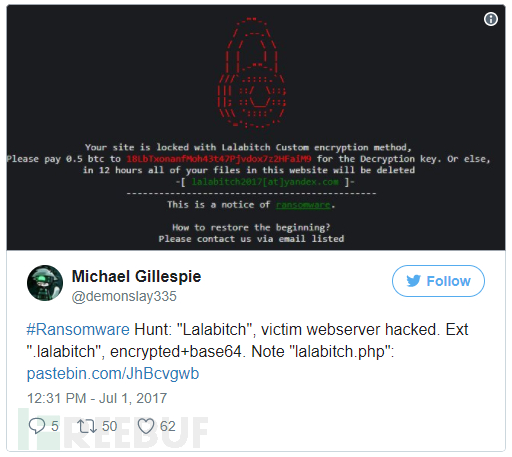
第二款勒索软件名为Lalabitch,2017年7月初由研究员Michael Gillespie发现。Lalabitch这个昵称的来源是勒索工具加密文件后的后缀。
第三款勒索软件同样在7月被检测到,这是今天一波对于php服务器的勒索攻击。这款软件的加密后缀是.ev。Wordfence检测到了这个病毒,把它起名为EV勒索软件并进行了一些调查研究。
尽管三款勒索工具都使用了同样的代码,但我们能够判定它们由同一群人传播。由于代码在GitHub开源,我们也不知道ShorTcut有没有进行传播,因为任何人都或许复制这种代码。
不过无论是JapanLocker, Lalabitch还是EV都没有解密功能。

勒索软件能够正常加密文件,但是当用户想要恢复文件时则会出现错误,即便她们终于支付了赔款,收到了解密代码。
“你得找个厉害的PHP程序员帮你修复它们错误的代码,之后才会进行解读。”Wordfence CEO Mark Maunder提到。
值得庆幸的是,这三款勒索工具还没有造成影响,只是感染了部分网站。
事实上开源内网安全软件,攻击者还应该找到漏洞安装勒索软件开源内网安全软件,这听上去很容易,实际上难得多。黑客还要上传勒索软件PHP文件到服务器,然后运行,加密文件。
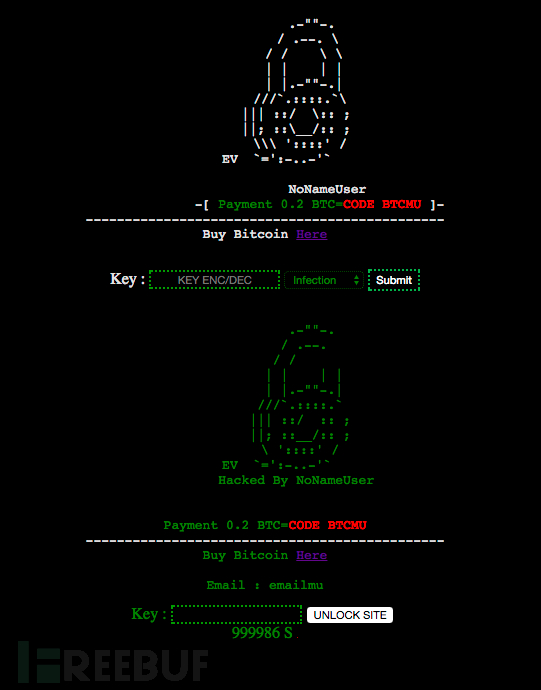
除此之外,另外一个麻烦是,。
Wordfence是一家专门提供WordPress防火墙的厂商,根据它的研究,EV勒索工具的目标只有WordPress服务器。而安全研究员MalwareHunter称,攻击者可以在任何web服务器运行勒索软件,加密任何CMS。
WordPress有庞大的行业总量,世界前100万网站中有27.5%运行着WordPress软件,因此攻击者之所以选择对于WordPress,可能是因为WordPress庞大的行业份额让寻找漏洞主机显得格外容易。

近年来对于web服务器的勒索工具也开始涌现,其中比如:
— CTB-Locker (有web服务器版,也有对于PC的版本)
— Heimdall (也在GitHub开源了)
— KimcilWare (目标主要是Magento CMS)
— Linux.Encoder.1 (针对web服务器和代码仓库)
另外,Rex僵尸网络的作者在做IoT病毒之前也以前制作过“勒索工具”,他用SQL注入漏洞攻击了Drupal网站,然后挂上一个黑页,上面写着恐吓信息,让这些受害者们支付赎金。
尽管我们后面看到,自动备份系统让web服务器的勒索工具束手无策,但我们不能掉以轻心,WannaCry事件历历在目,勒索软件加上传播特点,其威力是无穷的。
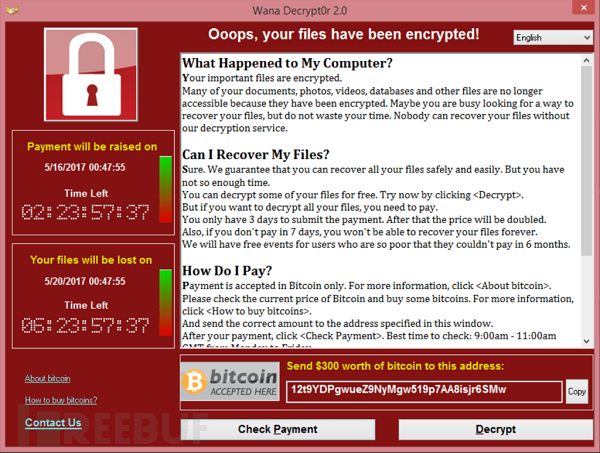

首先有一些服务器可能并没有托管在web host运营商上,而相关的安全服务也并不健全,加上存在的一些漏洞就有也许发生服务器遭到袭击的状况。
另外一种情况是不排除有些主机厂家没有配备备份系统,尤其是那个廉价的,系统版本老旧的主机厂商。
今年6月,韩国网络托管公司Nayana遭到入侵,旗下153台Linux 服务器与3,400个网站感染Erebus勒索软件。
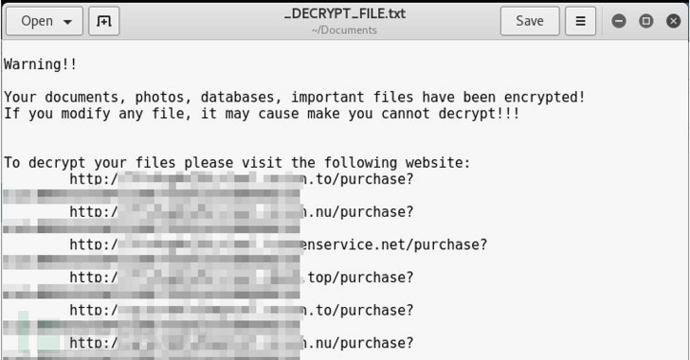
一旦60种目标文件扩展名遭Erebus加密,桌面就会出交纳通知,要求受害者支付550比特币(超过160万美元)的赎金来解锁加密文件。后来Nayana与网络分子进行谈判,最终批准分3期支付397.6比特币(约合101万美元)。
趋势科技认为Nayana的主机服务器在Linux内核2.6.24.2上运行,因此Erebus Linux勒索软件也许早已使用了一些已知的漏洞,如DIRTY COW(脏牛);或是运用本地Linux漏洞来接管系统的root访问权限。
NAYANA使用的Apache版本是以nobody(uid = 99)的用户身份运行的,这说明攻击中也使用了本地Linux漏洞。此外,NAYANA的网站使用的主要是Apache版本1.3.36和PHP版本5.1.4,两者均是2006年发布的。
使用了这么老旧的软件,也恐怕被黑了。
*参考来源:BleepingComputer,本文作者:Sphinx,转载请标明来自FreeBuf.COM
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-121745-1.html

 如何解决从win10应用商店下载的主题
 起点怎么注册作者 早读早分享》2018年2月15日周四(第803期)
 特别推荐:哪种华硕笔记本电脑性价比高,推荐华硕笔记本电脑性价比最高[图形]
 tms影院管理系统 阿里云智与辰星开启战略合作 打造未来智慧影院
是国内混乱导致大量农民种植