时间戳转换linux
电脑杂谈 发布时间:2019-08-01 01:07:19 来源:网络整理

订台:13662675067 杨总 emc club 今晚开始 蹦跳套餐 1️⃣推广价威士忌特价优惠 2️⃣推广价白兰地xo特价优惠 注意:3人开台,无限制 (送:果盘纸巾+6软饮+小吃一份) 超一流的音响效果,优雅舒适的娱乐环境,电脑点歌系统,20000首歌库,… 查看更......。而且lunix 时间戳,目前在联通官网合约购机还可以享受76元档位套餐每月赠送流量500mb、106元赠送1gb、更高档位赠送2gb流量的优惠。基本与原先的不限量套餐内容相同,只是新增99元档省内不限量,并且新用户办理赠送50元话费。
上面可以看出linux挂载系统内核是什么版本,从而确定自己所需的对应版本的ntfs补丁按照以上信息然后进入对应的下载页面。软件配置:包括操作系统类型版本和补丁版本、当前被测试软件的版本和补丁版本、相关支撑软件,比如软件的版本和补丁版本等。trident:这种浏览器内核是ie浏览器用 的内核,因为在早期ie占有大量的市场份额,所以这种内核比较流行,以前有很多网页也是根据这个内核的标准来编写的,但是实际上这个内核对真正的网页标准 支持不是很好,甚至在2005年,与网页标准制定组织(w3c理事会)所制定的标准发生了脱节,同时 trident 内核本身的bug比较多,对一些符合w3c标准的网页代码支持不是很好,这在早期的ie版本中比较明显,比如ie5.5以前(包括ie5.5),其实ie6对w3c标准的支持也不是很好,而我们现在很都在使用ie6,事实上它也属于一个比较早的版本。
若上报未出现 nws send fail1)检查uuid是否被修改过uuid文件路径: linux:etcuuidwindows:c:windowssystem32driversetcuuidc:windowssystem32driversetc目录下uuid格式命名的最新文件 2)若uuid文件未变动,检测子机的时间戳linux可使用命令 usrsbinntpdate ntpupdate.tencentyun.com查看时间调整是否在50s以内...
若上报未出现 nws send fail1)检查uuid是否被修改过uuid文件路径: linux:etcuuidwindows:c:windowssystem32driversetcuuidc:windowssystem32driversetc目录下uuid格式命名的最新文件 2)若uuid文件未变动,检测子机的时间戳linux可使用命令 usrsbinntpdate ntpupdate.tencentyun.com查看时间调整是否在50s以内...

若上报未出现 nws send fail1)检查uuid是否被修改过uuid文件路径: linux:etcuuidwindows:c:windowssystem32driversetcuuidc:windowssystem32driversetc目录下uuid格式命名的最新文件 2)若uuid文件未变动,检测子机的时间戳linux可使用命令 usrsbinntpdate ntpupdate.tencentyun.com查看时间调整是否在50s以内...
所以接下来,我先给大家介绍其意思简单来说seo发包技术就是利用搜索引擎的漏洞发送数据请求然后传输相对应的数据,当然这组数据也可以算是点击数据,只不过这组数据是通过数据发包形式传送,比如研发这类软件的会提前设置好对应的浏览器参数、相关搜索词参数等等数据参数,这样可以直接提交给搜索引擎以达到不用真实人为点击就可以对网站增加点击量的目的。简单来说发包就是利用搜索引擎的漏洞发送数据请求然后传输相对应的数据,当然这组数据也可以算是点击数据,只不过这组数据是通过数据发包形式传送,比如研发这类软件的会提前设置好对应的浏览器参数、相关搜索词参数等等数据参数,这样可以直接提交给搜索引擎以达到不用真实人为点击就可以对网站增加点击量的目的。2)单个ip:设置一定响应时间内的tcp连接请求数,此功能用于syn攻击防护,取值需为大于1的整数,一般使用默认的参数500,如果攻击情况比较严重,可以适当调低连接请求参数。
客户端向服务器发送一个请求报文,请求报文包含请求的方法、url、协议版本、请求头部和请求数据。对一个已经收到fin包的socket调用read方法,如果接收缓冲区已空,则返回0,这就是常说的表示连接关闭,但第一次对其调用write方法时,如果发送缓冲区没问题,会返回正确写入(发送),但发送的报文会导致对端发送rst报文,因为对端的socket已经调用了close,完全关闭,既不发送,也不接收数据。第一次挥手:主动关闭方发送一个fin,用来关闭主动方到被动关闭方的数据传送,也就是主动关闭方告诉被动关闭方:我已经不 会再给你发数据了(当然,在fin包之前发送出去的数据,如果没有收到对应的ack确认报文,主动关闭方依然会重发这些数据),但是,此时主动关闭方还可 以接受数据。
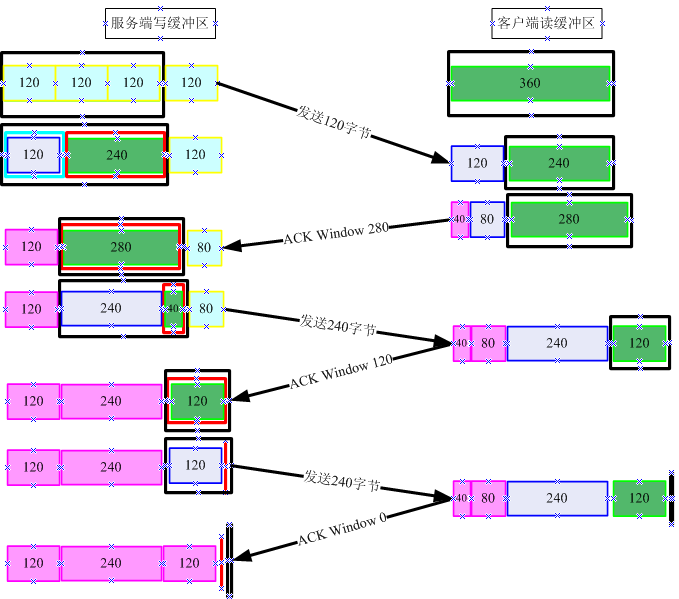
net.ipv4.tcp_timestamps = 1(tcp_tw_recycle启用时必须同时启用本项,反之则不然,timestamps用于rtt计算,在tcp报文头部的可选项中传输,包括两个参数,分别为发送方发送tcp报文时的时间戳和接收方收到tcp报文响应时的时间戳。 linux系统和移动设备上的android、ios都缺省开启了此选项,建议不要随意关闭) 以上...


摘要:这次我们来谈谈如何采集一个进程的启动时间 以下内容使用go语言实现 linux进程启动时间采集 方法一 直接读取proc{pid}文件夹的时间戳方式(不准确但效率高),以下是方法一的代码,但是我没有验证过 var stat os.fileinfoif stat,err = os.lstat(fmt.sprintf(proc%v, pid)); err ! = nil { return nil}proc...
一个外部设备在局部时区为我提供了一个地标。 这意味着我得到了自1970年1月1日1:00:00在本地时间的秒数。我需要将它转换为utc时间戳(或任何其他标准符号)来使用它来设置linux时钟(例如:“date-s@”)。 我现在的tz是cest(欧洲罗马),但这可能会改变。 怎样才是正确的方法?...
如果你在windows xp中,想得到所有进程的详细信息,可以打开“命令提示符”,键入tasklist /svc>abc.txt 命令,于是在当前目录中,将会生成一个abc.txt文件,其内容就是当前正在运行的所有进程情况lunix 时间戳,例如进程名、pid号、该进程启动了哪些服务。所谓"监牢"就是指通过chroot机制来更改某个进程所能看到的根目录,即将某进程限制在指定目录中,保证该进程只能对该目录及其子目录的文件有所动作,从而保证整个服务器的安全。4、如果故障依旧,可能在你的c:windows目录中的“explorer.exe”进程文件受损,请到网上下载“explorer.exe”进程文件,下载后,将它放到你的c:windows目录中(如果你的电脑无法下载请用别的电脑下载或在别的电脑上将c:windows目录中的“explorer.exe”进程文件用u盘复制下来,开机按f8进入安全模式中将“explorer.exe”进程文件,它放到你的c:windows目录中即可。
比如,规则为 t: p1 p2,其中 p2 的时间戳比 t 新,$? 就指代p2。 $* $* 指代匹配符 % 匹配的部分, 比如 %.txt 匹配 f1.txt 中的 f1 ,$* 就表示 f1。 $(@d)和 $(@f) $(@d) 和 $(@f) 分别指向 $@ 的目录名和文件名。 比如,$@ 是 srcinput.c,那么$(@d) 的值为 src ,$(@f) 的值为 input.c。 $(” 追加写“< ” 读取...

“状态监视”(stateful inspection)技术在保留了对每个数据包的头部、协议、地址、端口、类型等信息进行分析的基础上,进一步发展了“会话过滤”(session filtering)功能,在每个连接建立时,防火墙会为这个连接构造一个会话状态,里面包含了这个连接数据包的所有信息,以后这个连接都基于这个状态信息进行,这种检测的高明之处是能对每个数据包的内容进行监视,一旦建立了一个会话状态,则此后的数据传输都要以此会话状态作为依据,例如一个连接的数据包源端口是8000,那么在以后的数据传输过程里防火墙都会审核这个包的源端口还是不是8000,否则这个数据包就被拦截,而且会话状态的保留是有时间限制的,在超时的范围内如果没有再进行数据传输,这个会话状态就会被丢弃。需要给该vlan接口配置两个ip地址(网关),然后给这个接口指定两个server(不同的dns),一个给宽带用户分配上网地址,一个给机顶盒分配点播互动地址,并且开启dhcprelay(不开启不能获取地址),当用户用pc上网时,获取的将是宽带业务的地址,当进行catv互动点播时,获取到的是catv的地址,这样就解决了一根线入户,区别业务的目的。需要给该vlan接口配置两个ip地址(网关),然后给这个接口指定两个server(不同的dns),一个给宽带用户分配上网地址,一个给机顶盒分配点播互动地址,并且开启dhcp relay(不开启不能获取地址),当用户用pc上网时,获取的将是宽带业务的地址,当进行catv互动点播时,获取到的是catv的地址,这样就解决了一根线入户,区别业务的目的。

c:\program files\common files\nero\advrcntr6 如果是win8系统复制如下目录 c:\program files (x86)\common files\nero\advrcntr6 4、复制目录中的nosproductregistration.dll文件到下面的目录覆盖同名文件。5、复制foxit phantompdf文件到安装目录覆盖,然后再复制plugins文件夹中的phc.dll文件到安装目录中的plugins目录中覆盖,这两个文件的位置不同,不要复制错了。5、将第3步从maxdos.img提取出的文件,我这儿是c:\maxdos\maxdos内的所有文件,复制进u盘内(覆盖性的复制,将u盘内原有文件给覆盖了)。

— 3(1) mkdir tmp{a,b}_{c,d} (2) mkdir -ptmpmylinux{bin,bootgrub,dev,etc{rc.dinit.d,sysconfignetwork-scripts},libmodules,lib64,proc,sbin,sys,tmp,usrlocal{bin,sbin},var{lock,log,run}}— 4元数据包含:权限,属主属组,时间戳,文件大小,文件类型等文件属性使用stat命令查看如:# stat etcpasswd?...

如果文件名或目录名存在,touch命令将把该文件或目录的时间戳改为当时访问时间的时间和日期。 rm ~ 永久删除文件或目录。 rm命令是一个具有破坏性的命令,因为rm命令永久地删除文件或目录,如果没有备份,将无法恢复。 rm files|dictories file为一个或多个文件,dictionary为一个或多个目录,-option为rm命令的选项...

?作者:小徐制作时间:20180601: xiaoxubigdata@163.com目录目录 21 linux总结 201.1 概述 201.2常用的linux下载网址 201.3 中国镜像 202 linux 目录结构说明 212.1 目录树212.2目录树介绍 213 vmware安装教程 223.1安装虚拟机 223.2在虚拟机中安装centos233. 2.1安装向导 233.2. 2选择硬件兼容模式 243...
linux内核正在真现线程切换时,耍了个花,它其真不是直接jmp,而是先把esp切换为目的线程的内核栈,把目的线程的代码地点压栈,然后jmp到__switch_to(),相当于真造了一个call __switch_to()指令,然后,正在__switch_to()的最后利用ret指令返回,如许就把栈里的目的线程的代码地点放进了eip,接下来cpu就开端履行目的线程的代码了,真正在也就是前次停正在switch_to那个宏睁开的处所。 线程执行前,主线程和子线程默认栈区大小都为 512k,线程完成后,栈区大小 0k,内存空间被释放。dwstacksize:线程栈大小,如果为0,那么默认将使用与调用该函数的线程相同的栈空间大小(整数型)。

的文件夹效果如图:? linuxunix 添加 uid 为 0 的用户简介在 unix 体系下,uid 为 0 就是 root 权限。 所以渗透的时候可以添加一个 uid 为 0 的用户作为后门。 利用方法useradd -o -u 0 backdoorlinuxunix 修改文件时间戳简介unix下藏后门必须要修改时间,否则很容易被发现,直接利用touch就可以了。 比如参考 index...

据说:“是系统为了保证让更多的商家有机会得到展现,会预选最近一段时间下架的商品,有可能是最近几分钟,也有可能是最近1小时或者1天,到底是多长时间会根据关键词的召回的结果数来定,例如搜索“包包”如果有上百万结果,那么时间会定的短短几分钟而已,如果搜索结果只有几万个,那么时间会比较长,如果结果数更少,或者下降时时间因素就不起作用了,预选商品就是全部”。支持在云端对所有文件进行按文件名称进行搜索,并将搜索结果按照时间(文件上传时间)进行排序,最近时间的排在最前面。第三、使用ftp工具查看网站文件的修改时间每个网站文件都有自己的修改时间,要是没修改时间,系统会按照文件的创建时间来显示,假如说我现在这个网站的上传时间是4月1日,通过ftp工具查看了一下,大部分文件都是4月1日的,突然看到某个文件的修改时间变成了与现在相近的时间,那么你的这个文件就有可能已经被人家动了手脚,被修改了文件源代码,挂了黑链,现在你最好是把这个文件下载到本地,详细查看一下文件源代码里有没有挂黑链的痕迹。
首先,visualfoxpro的底层通过调用c语言的sizeof()来判断字节的长度,根据长度提取字节,将其存放到字符类型的数组中,最后将长度的返回值与该存放实际代码的数组以参数的形式传递给语义分析器来解释执行。首先,visual foxpro 的底层通过调用c语言的sizeof()来判断字节的长度,根据长度提取字节,将其存放到字符类型的数组中,最后将长度的返回值与该存放实际代码的数组以参数的形式传递给语义分析器来解释执行。3)某些内容抓取程序在抓网页内容的同时,把您网页上的统计代码一并抓取过去了,放到别的页面上,这些页面不在域名列表范围内,因而流量被过滤。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-117331-1.html
-

-
吴明轩
被美国派兵直接从总统府捉回美国
-
-
薛煜帅
马云
-
曹悼公
又怎么办再打巴萨尔没理由了
-
-
陈真真
加油
 五颜六色的服装库存管理软件v1.40
 在苹果iOS7 Beta5中你发现这个新的变化了吗
 assist助攻?assist英文?运行工行网银助手时提示“ICBCEBanKAssist已停止工
 如何选择企业防火墙
家里利息为0