DDoS攻击工具演变
电脑杂谈 发布时间:2019-05-13 00:10:29 来源:网络整理
每组3人横排,两边的幼儿扮演助人为乐者,内侧手相拉,中间的一名幼儿扮演残疾人,一只脚站立,另一只脚弯曲搭在两位“助人为乐者”相拉的手上,两臂搭在“助人为乐者”的肩上、教师发出口令后,“助人为乐者”驾着“残疾人”向前跑,“残疾人”单脚跳。22.员工要同时扮演工作角色和家庭角色,两种角色中任何一种角色产生的紧张状态都会影啦到另外一种角色。和托尔斯泰同时代的俄国作家陀斯妥耶夫斯基曾说过:“真正伟大的民族永远不屑于在人类当中扮演一个次要角色,甚至也不屑于扮演头等角色,而一定要扮演独一无二的角色。
文章目录
DDoS存在的原因主要是以太网TCP/IP协议栈的设计漏洞,即任何连接网络的主机都可以发送任意的IP报文,无须进行身份认证。IP网络是”尽力发送”网络,只要网络带宽足够大,就可以发送大量报文,攻击工具正是利用这特性得以存在和发展。
对攻击工具工作原理的分析,并不是去了解它们的实现设计,而是分析其所产生的攻击类型,深入了解攻击类型才是研究工具的核心。通常攻击分类可以从协议层面和被攻击目标的影响方式不同来划分。
而remoting实现是dubbo协议的实现,如果你选择rmi协议,整个remoting都不会用上,remoting内部再划为transport传输层和exchange信息交换层,transport层只负责单向消息传输,是对mina、netty、grizzly的抽象,它也可以扩展udp传输,而exchange层是在传输层之上封装了request-response语义。tcp用户数据报表协议,也称作tcp传输控制协议(transportcontrolprotocol,可靠的主机到主机层协议),这里要先强调一下,传输控制协议是osi网络的第四层的叫法,tcp传输控制协议是tcp/ip传输的6个基本协议的一种。 视频制式 ntsc/pal制自适应 cpu cpu ti dm642 频 600mhz 无线 网络类型 evdo cdma 1x / edge 可选 通道 1/2/4 channel 频点 450mhz/800mhz/900mhz/1900mhz 天线接口 sma female,50Ω sim/uim接口 抽屉式卡座 网络 有线网络接口 以太网10/100 base-tx,rj-45连接口 支持协议 tcp/ip、arp、http、smtp、rtp、dhcp、pppoe等 安全 chap协议认证,des加密,数据保护 带宽捆绑 可以捆绑多达2-4路无线带宽 i/o 报警i/o 4路输入,4路输出 云台接口 rs-485 ptz协议 支持pelco-d、pelco-p等多种协议,协议可扩展 物理特性 输入电压 dc9~24v 功率 w 根据无线模块的不同而有差异 使用环境温度 -40~85 使用环境湿度 5~95% 尺寸 1mm*106mm*36mm(不包括视频头和固定孔)169mm*120mm*36mm (包含视频头和固定孔)二、3g视频服务器设备报价系列—神州3g视频服务器设备价格序号 型号 产品介绍 产品照片 代理底价 1 3g车载视频服务器 视频实时传输,本地存储用于囚车、警车可用cdma传输卡4150.00(不包含本地存储卡) 2 本地录象机 录象存储 160g 800.00 3 sd存储卡 32g本地存储、录象 大约500左右,用录象机就不需要sd卡石家庄博士林科技开发 4 i。
攻击工具要体现出更大的威力,通常会设计一种良好的流量攻击方式,让攻击更难于防护和发现。比较常见的方式就是利用僵尸网络发起攻击。如果僵尸网络主机数量比较庞大,那么不管是在应用层还是传输层,对目标服务器的资源消耗和网络带宽的影响都会比较大。loic攻击流程如果攻击工具能够模拟完整的协议栈,那么防护设备的防御难度越大,因为大部分防护技术都是基于协议栈的动态交互来实现身份认证的。比如SYN flood防护中的SYN COOKIE 算法,如果客户端能够完成正常3次握手,就可以突破这个算法。虽然大多数攻击工具能够完成传输层协议栈的模拟,但实现完整应用层协议栈的模拟则比较少,主要原因在于应用层协议比较复杂。 如表1所示的SlowHTTPTest能够完成正常的三次握手,然后利用应用层协议漏洞发起攻击。
总结起来攻击工具的发展有如下几个特点:
利用应用层协议栈漏洞发起的工具比较多。大部分集中在基于web业务的攻击,其它应用层协议如DNS、SIP相对比较少。

能够模拟协议栈行为包括应用层和传输层的攻击工具是未来发展的趋势,实现应用层协议模拟的防御难度会更大。
玩家可以再墙角处防守,敌人通过螺旋楼梯才能到达二楼,僵尸想要抓到人类,就必须越过2石阶中间空隙,才能到达上图中人类所在的位置,玩家可以在僵尸跳跃的时候攻击僵尸,僵尸就会掉下去,即使僵尸跳过来玩家也可以通过外侧石壁跳跃到另一面,同样以刚才的方式攻击僵尸,也能击退僵尸,如此徘徊,僵尸的血量早晚会被耗光。——可以将骷髅陷阱布置在稍微远离你的保护的目标(大本,黑水库,等等)的位置来吸引攻击部队远离目标,让进攻部队承受更多的伤害,在牺牲掉骷髅后,让进攻部队因远离原来的攻击方向而去攻击不同的目标。特色4、狙击潜行:狙击作战的潜行要素并未表现出来,狙击手的攻击目标应该是敌人的军官或特定目标人物,然而要到达目标处,却必须攻击小兵,无法以潜行的方式到达射击点,比如第一章里,虽然上了山坡,却又无法在该处狙击远处的敌人,狙击手的生存必须要靠隐蔽,然而攻击敌人又势必暴露自己,如果能够绕开小兵,运用狙击手的潜行能力,做到不动则已,一动必杀,这样你才会体会游戏的最高境界。
基于应用层协议漏洞的攻击工具会越来越多,由于能够通过较少流量达到攻击目的,对业务的危害比较大。
攻击工具的防御,一方面可以从基础设施的改进来缓解攻击影响,比如带宽扩容,增强服务器的处理性能、采用合理的网络部署结构等。另外一方面可以在网络边界出入口采用专用的防御技术。loic攻击流程目前行之有效的防护方法主要有4大类:
1.动态挑战算法
3、rs-232串口连接定义 在rs-232串口端,dtr(数据终端就绪)、dsr(数据准备好)、rts(请条发送)和cts(清除发送)是最常用的硬件联络端口,txd(发送数据)、rxd(接受数据)和gnd(信号地)是三条最基本的连接端,允许数据同时在两个方向上传输,即全双工通信。对一个已经收到fin包的socket调用read方法,如果接收缓冲区已空,则返回0,这就是常说的表示连接关闭,但第一次对其调用write方法时,如果发送缓冲区没问题,会返回正确写入(发送),但发送的报文会导致对端发送rst报文,因为对端的socket已经调用了close,完全关闭,既不发送,也不接收数据。对一个已经收到fin包的socket调用read方法, 如果接收缓冲已空, 则返回0, 这就是常说的表示连接关闭. 但第一次对其调用write方法时, 如果发送缓冲没问题, 会返回正确写入(发送). 但发送的报文会导致对端发送rst报文, 因为对端的socket已经调用了close, 完全关闭, 既不发送, 也不接收数据. 所以, 第二次调用write方法(假设在收到rst之后), 会生成sigpipe信号, 导致进程退出.。
2.多层次限速
2)整个文件夹可一起传输(文件夹的层次不能超过4层),只要将文件夹拖入到聊天窗口中就可以实现文件夹的传输。当发现有主机进行p2p流量传输时,自动降低该主机可用带宽,也就是限制上行带宽,限制下行带宽,一旦其p2p流量传输停止,则自动恢复其带宽,这样的管理非常人性化,更有针对性。2)攻击防护包含流量压制和流量清洗两种主要功能,其突出优势是“近源防护”的概念,云堤监控分析电信全网的路由器的netflow数据,能够准确的辨别一个攻击的主要区域来向,可以判断是从境外发起还是从国内其他运营商发起,并定位发起点是哪一家运营商、哪一个城市甚至是idc机房,从而调度ip承载网路由器和分布式部署的流量清洗设备将攻击流量在“最靠近攻击发起源”的网络节点上对攻击流量的进行清除,因此其攻击防护能力理论上无限大。

3.智能的访问控制
2. 限速的策略还是不够灵活.现在只能按什么时间使用什么限速策略.其实我想要一种更智能的方式,就是按上网的人数来分配带宽.1人6m,2人各3m,6人各1m之类的.呵呵.。你右键e盘---属性---共享 将e盘共享,就能在网络-计算机组--e盘(共享盘),答案5:1、添加netbios协议,和文件夹和打印机共享协议2、设置一个共享文件夹3、进入组策略,计算机配置-----windows设置-----本地策略------用户权限分配,删除"拒绝从网络访问这台计算机"中的所有值4、进入组策略,计算机配置-----windows设置-----本地策略------完全选项,找到“。vlan视图下配置dhcp报文限速和接口视图下配置dhcp报文限速与系统视图下配置命令一样,只是配置视图不一样。
4.行为分析和信誉机制
接下来,流量调度模块就会将异常流量调度到蜜网系统中,完成相应的攻击检测、取证、防护等工作。流量异常监控包括协议流量异常监控、链路流量异常监控、报文特征流量异常等监控手段等,检测技术上主要是dpi和dfi两种技术手段。从ddos防护技术上来说,阿里云云盾针对攻击在传统的代理、探测、反弹、认证、黑白名单、报文合规等标准技术的基础上,还可结合web安全过滤、信誉、七层应用分析、用户行为分析、特征学习、防护对抗等多种技术,对威胁进行阻断过滤,保证被防护用户在攻击持续状态下,仍可对外提供业务服务。
虽然DDoS攻击方式在不断发生变化,但攻击的类型并不会发生质的改变,攻击工具对业务系统带来的最大威胁,并不在于新的工具名称的出现,而在于尚未发现而且能够被利用的已知或未知协议漏洞。面对未来新工具的出现,准确把握好其产生的攻击类型以及攻击方式特点,并基于此采用反制措施能将攻击危害控制到最小。
工具名称描述攻击类型
LOIC是一款专著于web应用程序的Dos/DDOS攻击工具,它可以用TCP数据包、UDP数据包、HTTP请求于对目标网站进行DDOS/DOS测试,不怀好意的人可能利用LOIC构建僵尸网络。LOIC是用C#语言写的,这是一个C#新手的练手作品,靠GUI界面吸引了不明真相的小白们使用。由于程序设计上”有意或无意”留下的BUG导致” 一旦开始攻击在退出进程前无法真正停止攻击“,潜在增大了攻击效果。攻击手段主要是以无限循环方式发送大量数据,并无其它特色。针对单个IPAndroid平台下LOIC 程序主界面如下,攻击测试选取的是HTTP 
UDP/TCP/HTTP GET

 相对于LOIC的多平台(GNU/Linux, Windows, Mac OS以及Android),XOIC可运行的环境则少的多,仅支持win7以上的Windows平台。
 攻击方式上多了ICMP FLOOD。下面是作者列出的工具特色:
 和LOIC相比,工具主打的还是流量型攻击,不过相比前者增加了Testmode模式,可以测试攻击主机的性能。 另外,在实际的测试中发现了工具的一个小BUG。
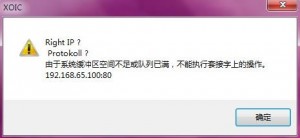 反编译后的关键代码如下:
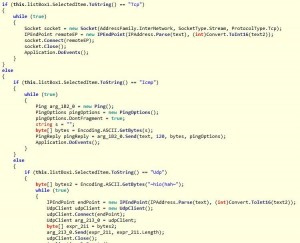
TCP/UDP/ICPM/HTTP GET
HOIC是High Orbit Ion Cannon(高轨道离子炮)的缩写,一款用RealBasic开发的DoS工具。最初一些人使用LOIC进行DoS,后来这些人被捕了,另外一些人开发了HOIC以示抗议。(在工具的攻击包中,有一个说明:Brothers one of our aids has been arrested and detained for merely using the loic we must show them that this is a mistake) RealBasic是一种类似VB6的编程语言,可以生成在Windows、Linux、Mac OS上运行的应用程序。HOIC是完全开源的,zip包中的hoic.rbp是RealBasic源码HOIC会从目标URL从一个Array中随机抽取,Referer、User-Agent分别从一个Array中随机抽取,另有一些随机的HTTP Headers。所有内容都是可定制的,发送出去的HTTP请求有很多变种HOIC只能发动合法的HTTP攻击。HOIC的HTTP攻击报文内容是通过一个.hoic文件进行控制的,这个.hoic文件里可以添加多个目标URL、Refer、User-Agent等内容。HOIC的攻击报文会从这些目标URL、Refer等字段中随即抽取,组成一个http攻击报文发送.HOIC攻击实际是靠大量正常HTTP请求进行DoS,如果有基于某些阈值的异常行为检测方案,完全可以有效检测、阻断HOIC攻击。类似NSFOCUS ADS系列的DDoS防护产品完全可以应对HOIC攻击。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-98233-1.html

 聚丙烯下游产业发展分析
 解决方法:如果无法在win10系统中弹出CD-ROM,该怎么办
 计算机网络最主要的功能是资源共享和通信
 沉重! 2020年知道世界大学排名发布!青贝并列14?纽约大学倒计时?
我真不知道蛆是怎么活出来的