win7 安装apache php 两种简单的跨域方法(jsonp、php)(3)
电脑杂谈 发布时间:2018-02-22 02:36:17 来源:网络整理配置.htaccess文件
在DocumentRoot目录下,新建.htaccess文件,如果创建不了,可以先创建一个文本,然后另存为,在弹出的对话框文件名处填写".htaccess"即可。之后,编写URL重写规则,如下所示:
将类似7332819224704_400x300.jpg地址重写为7.0.0.1/resize.php/src=147332819224704&w=400&h=300&type=jpg。
功能实现
接下来便是功能的实现,逻辑和nodejs版逻辑一致,代码如下:
至此,图片访问实时处理也就完成了。其实大部分图片服务器都需要这样的功能,而不是事先生成好几套尺寸的图片。
以上就是本文的全部内容,希望对大家的学习有所帮助,也希望大家多多支持梦搏网络。
使用AngularJS 跨站请求如何解决jsonp请求问题
[8725]
今天写东西的时候遇到了 一种情况 ,因为用的不是自己公司人员写的接口 ,而我要写的东西是抓别的网页上的接口
所以出现了 一下这种情况 用 get请求出现拦截跨站请求资源 以下是解决办法,
这是我的请求:

我在浏览器模板赋值的时候发现赋值没有成功,
在浏览器控制台打印出来的如下:

大概的意思是没有请求头,然后在网上看了一些,
楼主英语不好 我也解释不清楚 ,所以读客有时候不要较真!!!
毕竟能解决问题就是可以的。
解决这个bug的办法 ,
url 后面要拼接要加上
callback=JSON_CALLBACK 如果不知道怎么拼接看我的
然后
$http 请求要用 jsonp 来请求

关于iframe跨域POST提交的方法示例
[8716]
前言
以前在面试的时候经常遇到问关于跨域的事儿,所以自己对跨域有一定的概念性了解,知道什么是跨域以及解决跨域的方法,但是具体实际从来没有操作过,直到最近在公司项目中,遇到了一个需要使iframe跨域进行POST提交的实际案例,我才明白具体如何使用iframe进行跨域操作。
说到跨域,就不得不提起浏览器的同源策略。
同源策略限制从一个源加载的文档或脚本如何与来自另一个源的资源进行交互。
源
如果协议,端口(如果指定了一个)和主机对于两个页面是相同的,那么这两个页面就具有相同的源。
从这个定义可以看出,如果两个页面的协议,端口,主机三个只要有一个不一样,就是不同的源,想要相互之间进行交互,就需要进行跨域。
iframe跨域POST无刷新提交
跨域的方法有很多,像JSONP、iframe、CORS、postMessage等等,由于项目中用到了iframe进行POST跨域,所以本文主要总结一下如何利用iframe进行POST无刷新提交。
我们知道一般提交使用form表单进行提交,但是这种提交会导致页面跳转,所以交互效果不是友好,为了实现无刷新提交,我们会使用Ajax,但是此时可能会出现一个问题—-跨域,那么如何解决这个问题呢,可以使用一个隐藏的iframe,我们将要提交的数据提交到这个隐藏的iframe,然后让这个iframe去跳转,这样就可以在视觉上实现页面无跳转刷新(实际上页面还是跳转了,只是iframe被隐藏,我们看不到)。
在提交后我们还要获取到后台给我们返回回来的数据,所以需要在iframe中进行数据的交互同时拿到返回回来的data。
为了让数据可以顺利的进行数据交互,我们通常使用document.domain将域设置到顶级域。
为了拿到返回回来的data,需要使用一个函数,函数名后台已经告知。
附实现代码
点击提交后,后台返回的数据:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-87997-3.html
-

-
胡佳豪
美国需要慢慢习惯
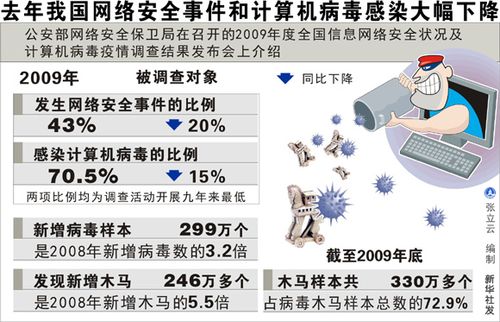 十种最有害的计算机病毒是什么?
 千元左右的平板电脑推荐长虹pad-h712售元
 高性能计算机系统管理技术研究
 二叉排序树的创建_创建二叉排序树_二叉排序树的建立
mynameisbadgirl