htmlspecialchars_htmlspecialchars绕过_php 解析html标签(2)
电脑杂谈 发布时间:2017-03-03 22:04:45 来源:网络整理一点自己的体会:
>>多次的单引号转义可能引起的安全问题
>> 不建议使用mysql_escape_string 来进行转义,建议在获取用户输入时候进行转义
>> 由于set_magic_quotes_runtime()在PHP5.3.0和以后版本已被废弃了, 所以之前的版本建议统一配置关闭:
>> 无法通过函数来定义magic_quotes_gpc,因此建议在服务器上统一开启,写程序的时候应该在来判断下,避免没开启GPC引起安全问题
通过addslashes对GPC进行时候转义时,应注意当用户提交数组数据时对键和的过滤
>> 利用在用户输入或输出时候转义HTML实体以防止XSS漏洞的产生!
今天碰到一个处理文件特殊字符的事情,再次注意到这个问题,在php中:
*以单引号为定界符的php字符串,支持两个转义\'和\\
*以双引号为定界符的php字符串,支持下列转义:
\n换行(LF或ASCII字符0x0A(10))
\r回车(CR或ASCII字符0x0D(13))
\t水平制表符(HT或ASCII字符0x09(9))
\\反斜线
\$美元符号
\"双引号
\[0-7]{1,3}此正则表达式序列匹配一个用八进制符号表示的字符
\x[0-9A-Fa-f]{1,2}此正则表达式序列匹配一个用十六进制符号表示的字符
举几个例子:
一个包含\0特殊字符的例子:
$str="ffff\0ffff";
echo(strlen($str));
echo("\n");
for($i=0;$i<strlen($str);$i)echo("\t".ord($str{$i}));
echo("\n");
输出结果:
----------------------
9
1021021021020102102102102
替换特殊字符的例子
$str="ffff\0ffff";
$str=str_replace("\x0","",$str);
//或者用$str=str_replace("\0","",$str);
//或者用$str=str_replace(chr(0),"",$str);
echo(strlen($str));
echo("\n");
for($i=0;$i<strlen($str);$i)echo("\t".ord($str{$i}));
echo("\n");
输出结果:
----------------------
8
102102102102102102102102
八进制ascii码例子:
//注意,符合正则\[0-7]{1,3}的字符串,表示一个八进制的ascii码。
$str="\0\01\02\3\7\10\011\08\8";//这里的\8不符合要求,被修正为"\\8"(ascii为92和56)
echo(strlen($str));
echo("\n");
for($i=0;$i<strlen($str);$i)echo("\t".ord($str{$i}));
echo("\n");
输出结果:
----------------------
11
01237890569256
十六进制ascii码例子:
$str="\x0\x1\x2\x3\x7\x8\x9\x10\x11\xff";
echo(strlen($str));
echo("\n");
for($i=0;$i<strlen($str);$i)echo("\t".ord($str{$i}));
echo("\n");
输出结果:
----------------------
10
01237891617255
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-35623-2.html
-

-
苗圃
一直就比大陆人有更高品质的生活和更公平法治的社会环境
-
王安国
别人没反应的吗
 哪种深层雨林系统易于使用?
 Windows7系统安装桌面主题教程
 mysql储存过程中使用临时表
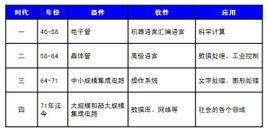 我国计算机的发展历程
人家都要到你家来抢你妈了