如何在XP下修改文件夹权限。 doc 14页
电脑杂谈 发布时间:2020-11-08 00:01:28 来源:网络整理
如何在XP下修改文件夹权限如何在XP下修改文件夹权限Windows XP权限集成应用程序完整解决方案作为Microsoft第一个稳定,安全的操作系统,Windows XP终于成为Windows系列操作系统用户的50%以上已成为用户最常用的操作系统。在逐渐熟悉Windows XP之后,人们逐渐对基本系统应用程序不满意。他们更渴望学习一些更深入的实践知识,以便该系统可以充分发挥Windows XP的先进性能。因此,本文以Windows XP Professional版本为平台,带领所有人体验Windows XP“权威”设计的魅力!一、什么是权限Windows XP提供了非常详细的权限控制项,可以精确地自定义用户对资源的访问控制功能。从它们的名称可以基本了解大多数权限。 “权限”(Permission)用于资源。换句话说,设置权限只能基于资源,即“设置文件夹的哪些用户可以具有相应的权限”,而不能基于用户,即“设置用户可以具有的资源哪些权限”。这意味着“权限”必须针对“资源”,谈论没有资源的权限是没有意义的-当涉及到特定的权限实现时,“资源”必须存在。
使用权限可以控制访问资源的方式。例如,用户组的成员对资源具有“读取”操作权限,而管理员组的成员对资源具有“读取+写入+删除”操作权限。值得一提的是,某些Windows用户倾向于混淆“电源”和“权利”这两个非常相似的概念。这里是一个简短的解释:“权利”主要针对用户。 “权限”通常包括“登录权限”和“权限”。登录权限确定用户如何登录计算机,例如是否使用本地交互式登录,是否登录到网络等。特权是一系列功能的总称,这些功能主要用于帮助用户管理系统,例如是否允许用户安装或加载驱动程序。显然,权力和权威之间存在根本的区别。二、安全标识符,访问控制列表和安全主题当涉及Windows XP的权限时,他们一定会谈论“安全标识符”(SID),“访问控制列表”(访问控制列表,ACL)和这三个安全主体与设计紧密相关。1.安全标识符在Windows XP中,系统使用SID来标识用户,而不是许多用户认为的“用户名”。
SID可以应用于系统中的所有用户,组,服务或计算机。因为SID是永远不会复制的唯一值,所以在删除帐户(例如“ A”帐户)后,当再次创建“ A”帐户时,前一个A帐户和下一个A帐户的SID是不同的。这种设计使帐户的权限成为最基本的保护,并且完全消除了权限的使用。要查看用户,组,服务或计算机的SID值,可以使用Windows XP安装CD的“ Support \ Tools”目录中包含的“ Whoami”工具来执行。双击以执行此目录中的“安装”文件后,一系列命令行工具(包括Whoami工具)将被复制到“ X:\ Program Files \ Support Tools”目录中。之后,您可以在任何命令提示符窗口中执行“ Whoami / all”命令,以查看当前用户的所有信息。2.访问控制列表(ACL)访问控制列表是授权的核心技术。顾名思义,这是一个权限列表,用于定义特定用户对资源的访问权限。实际上,这是Windows XP用于保护资源的标准。在访问控制列表中,每个用户或用户组都对应于一组访问控制项(Access Control Entry,ACE),这只需通过以下命令在“组或用户名”列表中选择不同的用户或组即可。可以看到权限列表设置项不同。

很显然,所有用户或用户组的权限访问设置都将存储在此处,并且可以由具有修改权限的用户随时进行调整,例如取消用户对资源权限的“写入”。3.安全主体在Windows XP中,用户,用户组,计算机或服务可以视为安全主体,并且每个安全主体都有对应的帐户名和SID。根据系统架构的不同,帐户管理方法也有所不同-本地帐户由本地SAM管理;域帐户由Active Directory管理...一般来说,分配权限的过程实际上是针对特定资源的。指定安全主体(即用户,用户组等)可以执行的操作。由于该用户组包含多个用户,因此在大多数情况下,建议使用该用户组来完成对资源的权限分配,这对于完成统一管理非常方便。三、权限的四个基本原则在Windows XP中,权限管理有四个基本原则,即:拒绝的原则胜于权限的原则,最小权限的原则,累积的原则和权限继承的原则。这四个基本原则将在权限设置中扮演非常重要的角色。让我们看一下:1.拒绝的原则胜于“拒绝胜于许可”原则是非常重要且基本的原则。原则上,它可以完美处理由用户对用户组所有权引起的权限“争端”。例如,用户“ shyzhong”属于“ shyzhongs”用户组和“ xhxs”用户组。当为“ xhxs”组中的资源集中分配“写”权限(即,针对用户组)时,组中的“ shyzhong”帐户此时将自动具有“写”权限。
但是奇怪的是,“ shyzhong”帐户显然具有对此资源的“写”权限,为什么它不能在实际操作中执行?事实证明,在“ shyzhongs”组中,“ shyzhong”用户还设置了此资源的权限,但是设置的权限是“拒绝写入”。基于“拒绝胜于许可”的原则,将在“ xhxs”组中授予“写”许可之前,执行“ shyzhongs”组中“ shyzhong”的“拒绝写”许可。因此,在实际操作中,“ shyzhong”用户无法“写入”该资源。2.最小化特权的原则Windows XP将“保留用户的最小特权”作为基本原则,这是非常必要的。该原则可以确保资源获得最大的安全保证。该原理可以尝试限制用户无法访问或不必要访问的资源以获取有效权限。基于此原理,在实际的授权操作中,我们必须明确授予资源授权以允许或拒绝该操作。例如,默认情况下,系统中新创建的受限用户“ shyzhong”对“ DOC”目录没有任何权限。现在,您需要向该用户授予对“ DOC”目录的“读取”权限,然后必须在“ DOC”目录的权限列表中向“ shyzhong”用户添加“读取”权限。3.权限继承原理权限继承原理可以使资源的权限设置更加容易。
假设存在一个“ DOC”目录,则该目录中有“ DOC01”,“ DOC02”,“ DOC03”和其他子目录。现在,您需要为DOC目录及其子目录设置“ shyzhong”。 “写”权限。由于继承的原理,您只需要将“ shyzhong”用户设置为对“ DOC”目录具有“写”权限,并且该目录下的所有子目录将自动继承此权限设置。4.累积原理更容易理解。现在假设用户“ zhong”属于“ A”用户组和“ B”用户组。其在A用户组中的权限为“读”,在“ B”中用户组的权限为“写”,则根据累加原理,“中”用户的实际权限为“读+写” ”。显然,“拒绝胜于许可”是解决许可设置冲突的原则。 “最小化权限”原则用于确保资源安全; “权限继承”原理用于“自动”执行权限设置。“累积原理”是使权限设置更加灵活和可变。几个原则都有自己的用途,任何一项缺失都会给权限设置带来很多麻烦!注意:在Windows XP中,“管理员”组的所有成员都有权“获得所有权”(“取得所有权”),也就是说,管理员组的成员可以从其他用户(例如“受限用户”)“获取”其身份“ shyzhong”创建了一个DOC目录,并且仅授予他读取权限。这似乎是一个周到的权限设置。实际上,“管理员”组的所有成员都可以通过“获得所有权”权限之类的方法来获取此权限。
四、高级资源权限应用程序以文件和文件夹的权限为例。根据它们是否在网络上共享,它们的权限可以分为NTFS权限和共享权限。这两个权限可以分别使用。也可以一起使用。两者可以相互制约或互补。让我们看一下如何设置:1. NTFS权限首先,我们需要知道:只要NTFS磁盘分区上存在文件夹或文件,无论它们是否共享,它们都具有此权限。对于使用FAT16 / FAT32文件系统的文件和文件夹,此权限无效! NTFS权限有两个主要元素:一是标准访问权限;二是标准访问权限。另一个是特殊的访问权限。前者将一些常用的系统权限选项分为六个“包类型”权限,即:完全控制,修改,读取和运行,列出文件夹,读取和写入。在大多数情况下,“标准权限”可以满足管理需求,但是对于具有严格权限管理要求的环境,它通常无法满足管理员的要求。例如,您只想授予用户创建文件夹的权限。 ,但是没有创建文件的权限;例如,您只能删除当前目录中的文件,但不能删除当前目录中子目录的权限...此时,您可以让“特殊权限”与所有权限选项一起显示您的技能。换句话说,特殊权限不再使用“程序包类型”,而是使用详细的权限管理选项,该选项允许用户执行“菜单类型”。那么如何设置标准访问权限呢?以NTFS分区中名为“ zhiguo”的文件夹的标准访问权限为例。您可以执行以下操作:因为需要在资源属性页面的“安全性”选项卡的设置界面中执行NTFS权限,但是,Windows XP在安装后默认情况下不会激活“安全性”选项卡设置功能。您需要先在系统中启用“安全性”标签。
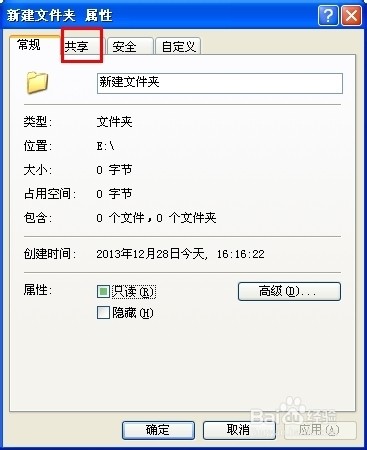
方法是:依次单击“开始”→“设置”→“控制面板”,双击“文件夹选项”,然后在“视图”的“高级设置”选项列表中清除“使用简单文件”标签设置界面单击“共享(推荐)”选项前面的复选框后的“应用”按钮。设置后,可以右键单击“ zhiguo”文件夹,在dan的快捷菜单中选择“共享和安全性”,然后可以在“ zhiguo属性”窗口中看到“安全性”选项卡。资源的NTFS权限设置是通过此选项卡实现的。这时,您应该首先在“组或用户名”列表中选择需要授予权限的用户名组(在这里,选择“中”用户),然后单击“设置用户可以设置的权限”。以下是对六个权限选项含义的简要说明:①完全控制:此权限允许用户完全控制文件夹,子文件夹和文件,例如修改资源权限,获取资源所有者和删除资源②修改:该权限允许用户修改或删除资源,同时具有写,读,运行权限;③读,运行(Read&Execute):该权限允许用户具有读取和列出资源目录的权限,并且还允许用户移动和遍历资源,即使用户无权访问此路径,也允许用户直接访问子文件夹和文件;④列出文件夹内容:此权限全部允许用户查看资源中的子文件夹和文件名; ⑤读取:该权限允许用户查看文件夹Folder中的文件和子文件夹,还可以查看文件夹的属性,所有者和权限; ⑥写入:此权限允许用户在文件夹中创建新文件和子文件夹,还可以更改文件夹的属性,查看文件夹的所有者和权限等。
如果“组或用户名”列表中没有所需的用户或组,则需要添加相应的用户或组。方法如下:单击“添加”按钮后,在对话框中出现的“选择用户和组”中,可以直接在“输入”文本区域中输入用户或组的名称。要选择的对象名称”(使用方法“计算机名\用户名”),或单击“高级”按钮进行选择单击对话框中的“立即查找”按钮以让系统列出所有用户组和用户名在当前系统中。此时,双击以选择所需的用户或组以添加它。如图2所示。如果要删除用户组或用户,只需在“组或用户名”列表中选择相应的用户或用户组,然后单击下面的“删除”按钮。但是实际上,这种删除不能确保删除的用户或用户组无法访问特定资源。因此,如果要拒绝特定用户或用户组对特定资源的访问,则还必须在“组或用户名”列表中列出。在用户组中选择相应的用户名后,选择下面的“拒绝”复选框。那么如何设置特殊权限呢?假定需要将具有“读取”和“创建文件和目录”权限的名为“ zhiguo”的目录分配给具有“读取”和“创建文件和目录”权限的用户,基于安全考虑,决定取消该目录的“删除”权限。帐户。此时,如果使用“标准权限”,将无法完成要求,但是可以使用特殊权限轻松完成设置。方法如下:首先,右键单击“ zhiguo”目录,在右键单击快捷菜单中选择“共享和安全性”项目,然后在“安全性”选项卡设置界面中选择“中”用户,然后点击下面的“高级”按钮。在出现dan的对话框中,单击以清除“从可应用于子对象的父项继承,包括此处明确定义的那些项”被选中,以便您可以将当前的权限设置与父权限设置断开连接。继承关系。

在立即显示的“安全性”对话框中单击“复制”或“删除”按钮后(单击“复制”按钮首先复制继承的父权限设置,然后断开继承关系),然后单击单击“应用”按钮以确认设置,然后选择“中”用户并单击“编辑”按钮。在弹出的“中级权限项目”对话框中,请先单击“全部清除”按钮,然后从“权限”列表中选择“遍历文件夹/运行文件”,“列出文件夹/读取数据”,“读取”属性”,“创建文件/写入数据”,“创建文件夹/其他数据”,“读取权限”项,最后单击“确定”按钮以结束设置。完成上述设置后,当“中”用户删除“ zhiguo”时,将显示提示框,警告操作失败。显然,与标准访问权限的常规设置相比,特殊访问权限可以实现更具体,全面和精确的权限设置。为了使每个人都能更好地理解特殊权限列表中权限的含义,以便进行更精确的权限设置,以下简要说明其含义:⑴遍历文件夹/执行文件:此许可权允许用户在以下内容之间移动(遍历)文件夹及其子文件夹,即使这些文件夹本身没有访问权限。注意:仅当在“组策略”(“计算机配置”→“ Windows设置”→“安全设置”→“本地策略”→“用户权限分配”)中时,“跳过遍历检查”项才授予特定用户或用户组,此权限可以起作用。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-331659-1.html

 360浏览器批量下载并保存图片
 网络嗅探器(视频侦探)正式版
 W764位旗舰版和纯版本系统下载
 图书销售系统参考
也行