完美:巧妙地使用netstat命令来帮助Win7系统更安全
电脑杂谈 发布时间:2020-09-16 18:01:43 来源:网络整理

1、支票帐户

某些恶意攻击者将使用克隆帐户的方法来任意控制您的计算机。为了避免这种情况,我们可以使用以下方法来检测帐户。

方法是:首先在命令提示符窗口中输入netuser,然后检查计算机上有哪些用户,然后使用“ netuser + username”检查该用户所属的权限。通常,管理员组只有管理员用户。如果找到管理员如果组中还有其他用户,则表明您的计算机已被黑客入侵,并且该帐户已被克隆。您可以使用“ etuser username / del”删除该用户。

2、禁用未知服务
许多系统将重新启动计算机,并发现速度降低。这时,很可能有人入侵了您的计算机并打开了一个特殊的服务,例如IIS信息服务等,那么我们可以通过“ netstart”检查系统中哪些服务已打开,如果您找到了服务如果您自己没有打开该服务,则可以通过在命令提示符窗口中直接键入“ etstart”以查看该服务,然后使用“ netstopserver”来禁用该服务来禁用此服务。可以。
3、检查网络连接
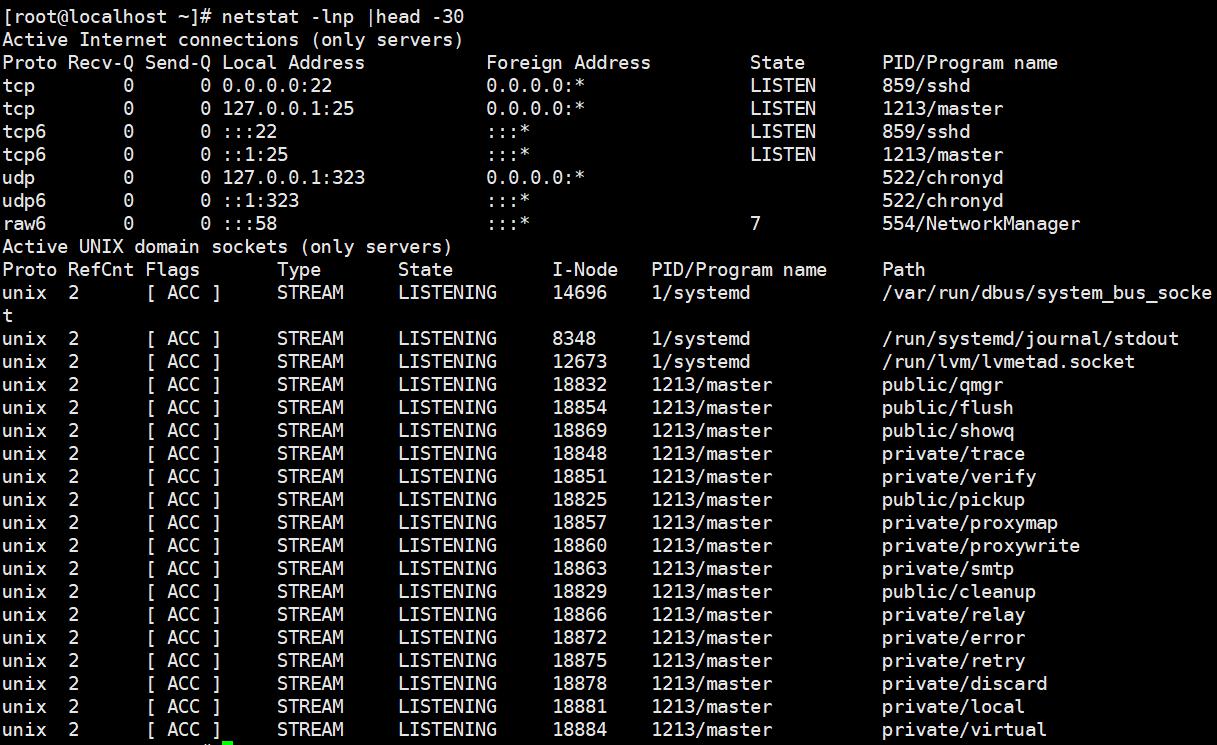
如果您怀疑计算机中毒或有人种植了木马,则可以使用netstat命令来检测谁与计算机连接。具体命令格式为:netstat-an,此命令可以查看连接到本地计算机的所有IP的详细信息,包括localaddress(本地连接地址),foreignaddress(用于与本地建立连接的地址)proto(连接方法),状态(当前端口状态),因此此命令可以完全监视计算机上的连接。
具体的操作方法是:打开命令提示符窗口并输入:netstat -a显示计算机上当前打开的所有端口,netstat -se显示有关网络的更多详细信息,包括TCP,UDP,ICMP和IP统计信息等
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-319741-1.html

 中国高性能计算机TOP100排名呈锕獾诎舜味峁?太平言网
 document.write( ); 四川乐山女交警谭霞10年坚守春节一线保路畅(图)
 在Ubuntu下设置您自己的“超级计算机集群”
 OGNL表达式的基本语法和用法
是祖宗留下来的经验