世界数据: 高防御服务器抵抗攻击的效力如何?
电脑杂谈 发布时间:2020-07-14 19:04:22 来源:网络整理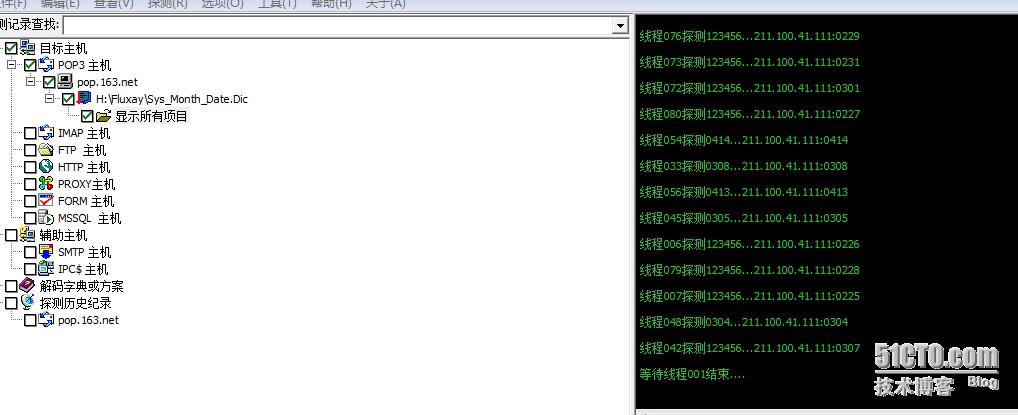
高防服务器的用途是什么,它对攻击的有效性如何?高防服务器主要是指机房中通过高防设备有效识别和清除恶意数据并具有抵御网络攻击功能的服务器. 如今,许多机房主要针对DDoS攻击. 但是邮件攻击主要是什么,例如,由于DDoS的多元化发展,特殊的网络攻击(例如CC)不能仅通过高防御服务器来进行. 为了加强防御的全面性,需要有针对性的手动防御策略. 针对CC等特殊DDoS攻击进行相关防御. 如果需要高防御服务器的用户在租用高防御服务器时要注意,请询问服务提供商是否可以防御CC攻击,因为某些服务提供商不会将CC攻击列为高防御服务器的保护类别. 防御服务器.
1. 攻击邮件系统

将大量相同或不同的电子邮件发送到电子邮件地址或邮件服务器,以致该地址或服务器的存储空间已满,无法提供常规服务. 电子邮件是最古老的匿名攻击之一. 它的原理是,旧的SMTP协议不需要发件人的身份验证. 黑客使用受害者的电子邮件地址订阅了大量邮件列表,从而造成了受害者的邮箱空间. 被占领. 并且在这种攻击的发展下,新的SMTP协议添加了两个命令来对发件人进行身份验证,从而在一定程度上降低了电子邮件爆炸的风险.
2. 使用系统和协议漏洞发起攻击
TCP泛洪攻击: 由于需要TCP协议连接进行三次握手,因此每个TCP连接都需要发送带有SYN标签的数据报. 如果服务器发送响应,则客户端不发送确认. 服务器将等待,直到数据超时. 如果大量的受控客户端向服务器发送大量带有SYN标志的TCP请求数据而没有响应,则服务器上的TCP资源将很快耗尽,导致无法正常连接,甚至导致服务器的系统崩溃了.
UDP泛洪攻击: UDP是一种无连接协议,接收方在发送UDP数据报时必须处理该数据报. 订购UDP洪流攻击时,数据包将发送到受害系统的随机端口或指定端口,该端口通常是目标主机的随机端口. 这使受害者系统分析传入的数据,以确定哪个应用程序服务请求了该数据. 如果系统的攻击端口未运行,它将以ICMP消息响应,指示目标端口不可达. 当控制大量代理主机发送此类数据报时,受害主机不堪重负,从而导致拒绝服务,并阻塞了受害主机周围的网络带宽.

ICMP泛洪攻击: 这是通过代理将大量ICMPECHoREQUEST(“ ping”)数据包发送到受害主机,这些数据包涌向目标并使其响应这些数据包. 受害者主机网络带宽已饱和,导致拒绝服务.
发送IP片段或主机无法处理的数据报过多,将导致受害主机崩溃. 当数据报在不同网络上传输时,著名的TeardroD攻击工具利用了与某些系统IP协议栈中的片段重组相关的程序漏洞. 可能有必要根据网络的最大传输单位(MTU)划分数据报告.
3. 僵尸网络攻击
通常是指可以自动执行预定义功能,可以由预定义命令控制并且具有一定人工智能的程序. 僵尸程序可以通过多种方法进入受害者的主机,例如溢出漏洞攻击邮件攻击主要是什么,蠕虫邮件,网络共享,密码猜测,P2P软件,IRc文件传送等. 将受害者宿主植入僵尸程序后,它将主动与一个或多个对象联系. 互联网上的更多内容. 工作站控制节点(例如IRC服务器)取得联系,然后自动接收黑客通过这些控制节点发送的控制命令. 这些受害者主机和控制服务器构成一个BotNet(僵尸网络). 黑客可以控制这些“僵尸网络”对目标主机发起拒绝服务攻击.
4. 发送异常的数据报攻击
发送IP片段或主机无法处理的数据报过多,将导致受害主机崩溃. 当数据报在不同网络上传输时,著名的TeardroD攻击工具利用了与某些系统IP协议栈中的片段重组相关的程序漏洞. 可能需要根据网络的最大传输单元(MTU)将数据报分为多个片段. 每个网段都有一个可以处理的最大数据单元. 当主机收到超出网络主机处理能力的网络数据数据报时,它不知道如何处理该数据报,从而导致系统崩溃. 返回搜狐查看更多
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-280327-1.html
-

-
净显
千玺加油
 全局钩子_全局钩子c语言_解除全局钩子
 JS 3D模型库
 什么是电脑病毒 欢迎关注“创事记”的微信订阅号:sinac
 渠道效能分析 应加快深化开发区管理体制改革创新
可见一斑