DDoS攻击方法与防范
电脑杂谈 发布时间:2020-07-13 22:22:45 来源:网络整理
很多新手站长对DDoS攻击这个词并不陌生,但是DDoS攻击是什么以及如何防范它还不清楚. 现在我们用非常流行的语言向您解释:
DDoS攻击实际上是一种利用某种技术手段,阻断目标服务器与互联网之间的所有连接通道,导致服务器与互联网失去联系,普通访问者无法获取服务器上的数据. 我们对此进行了详细的说明,很多站长应该能理解!在
那么如何防范DDoS攻击呢?其实很简单,任何网站服务器在互联网上都有一个IP地址,DDoS攻击需要找到这个IP地址. 如果有办法隐藏服务器的真实IP地址,那么DDoS攻击将失去其真正的目标. 对于新手站长来说,这是最简单的DDoS攻击防范措施,如何隐藏服务IP地址?目前,国内有几家知名的免费网站安全服务. 这里我们介绍两个著名的网站: 百度加速音乐和360网站卫士
百度加速音乐和360网站卫士注册设置后,网站域名将解析为他们提供的服务器IP,网站服务器上的内容将自动缓存到音乐或360网站卫士的服务器上. 用户在浏览时,会与服务器进行通信,但不能直接获得真实的网站服务器和IP地址,从而实现了真实IP隐藏的效果. (另外,这种方法理论上可以节省网站服务器的带宽,提高网站浏览速度)

百度:
360网站卫士:
下面就给大家推荐一个脚本: 国内的反攻击CDN
适合于有一定技术基础阅读的网络管理员. 本文详细介绍了DDoS攻击的各种方法和先进的防范知识:
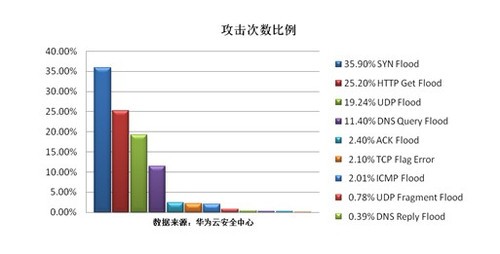
虽然大型网站经常受到攻击,在超负荷的情况下,这些公司和网络仍然要尽力转移这些攻击,而最重要的是保持网站的正常浏览. 即使你在管理一个小网站,比如一个小公司或一个小网站,你仍然不知道什么时候你会受到攻击. 那么,让我们来看看DDoS背后的一些细节和攻击方法,这样我们的网络才能更加安全
多种DDoS攻击方式
拒绝服务曾经是一种非常简单的攻击形式. 有些人开始在他们的计算机上运行Ping命令,锁定目标地址,高速运行,并试图向另一端发送大量的ICMP请求或数据包. 当然,由于发送速度的变化,攻击者需要比其他站点更大的带宽. 首先,他们会移动到一个有主机的地方,比如大学服务器或者是一个带宽大的教研院,然后从这里进行攻击. 然而,现代僵尸网络几乎可以在任何情况下使用,而且其操作相对简单,使得攻击完全分散,更加隐蔽
事实上,由于恶意软件的制造者,僵尸网络的运作已经成为一个独特的产业链. 事实上,他们已经开始租肉机,并按小时收费. 如果有人想搞垮一个网站,只要付给攻击者足够的钱,就会有成千上万的僵尸攻击这个网站. 受感染的计算机可能无法关闭某个站点,但如果超过10000台计算机同时发送请求,它们将“填满”未受保护的服务器

多种攻击类型
ICMP请求可以通过ping命令执行,这很容易造成网络拥塞. DDoS攻击可以通过多种方式实现,ICMP只是其中之一
此外,还有一个syn攻击. 当发起此攻击时,它只打开一个TCP链接,然后通常连接到一个网站. 但是,关键点是,操作在没有完成初始握手的情况下离开连接的服务器
另一个聪明的方法是使用DNS. 有许多网络提供商有自己的DNS服务器,允许任何人查询,即使有些不是他们的客户. 而一般的DNS使用UDP,UDP是一种无连接的传输层协议. 在以上两个条件的基础上ddos攻击方式,攻击者很容易发起拒绝服务攻击. 攻击者所要做的就是找到一个开放的DNS解析器,制作一个虚拟UDP包并伪造一个地址,然后将其发送到DNS服务器上的目标网站. 当服务器接收到攻击者发送的请求时,它会将其视为真,并向伪造的地址发送响应. 事实上,目标网站接收来自互联网上一组开放的DNS解析器的请求和回复ddos攻击方式,从而取代了僵尸网络攻击. 另外,这种攻击具有很强的可扩展性,因为可以向DNS服务器发送一种UDP包请求转发一方,从而产生较大的流量响应

如何保护您的网络
正如您所看到的,DDoS攻击有很多种,并且不可能阻止它们. 当你想建立一个防御DDoS的系统时,你需要掌握这些攻击的变化
最愚蠢的防御是花很多钱去买更多的带宽. 拒绝服务就像一个游戏. 如果使用10000个系统发送1Mbps的流量,这意味着每秒向服务器发送10GB的数据. 这会造成拥堵. 在这种情况下,同样的规则适用于正常冗余. 现在,您需要更多的服务器,遍布全国的数据中心,以及更好的负载平衡服务. 将流量分配到多个服务器,以帮助您平衡流量. 更大的带宽可以帮助您处理各种大流量问题. 但是现代的DDoS攻击越来越疯狂,需要更多的带宽,而且你的财务状况不允许你投资更多的钱. 另外,大多数时候,你的网站并不是攻击的主要目标,很多管理员忘记了这一点
网络中最关键的部分是DNS服务器. 绝对不建议让DNS解析器保持打开状态,您应该将其锁定以降低一些攻击风险. 但在那之后,我们的服务器安全吗?当然,答案是否定的. 即使你的网站都不能链接到你的DNS服务器来帮助你解析域名,这也是一件非常糟糕的事情. 大多数注册域名需要两个DNS服务器,但这还不够. 您需要确保您的DNS服务器,以及您的网站和其他资源,是在负载平衡保护. 您也可以使用一些公司提供的冗余DNS. 例如,许使用内容分发网络(distributed state)向客户发送文件,这是抵御DDoS攻击的好方法. 如果您需要,也有许多公司提供这种增强的DNS保护
如果你自己管理你的网络和数据,你需要集中精力保护你的网络层,并且有很多配置. 首先,确保你所有的路由器都能阻止垃圾包并消除一些未使用的协议,比如ICMP. 然后设置防火墙. 显然,你的网站永远不会被一个随机的DNS服务器访问,所以没有必要允许来自udp53端口的数据包通过你的服务器. 此外,您可以要求您的供应商帮助您建立一些边界网络,防止一些无用的流量,并确保您可以获得最大和最畅通无阻的带宽. 许多网络提供商为企业提供这种服务. 你可以联系他们的网络运营中心,让他们帮你优化流量,监控你是否受到攻击
有许多方法可以防止类似syn的攻击,例如提供TCP积压、减少syn接收计时器或使用syn缓存
最后,你必须考虑如何在这些攻击到达你的网站之前阻止它们. 例如,现代网站使用大量的动态资源. 事实上,当受到攻击时,带宽很容易控制,但您运行的或脚本程序最终往往会丢失. 可以考虑使用缓存服务器来提供尽可能多的静态内容,用静态资源快速替换动态资源,并确保检测系统正常工作
最坏的情况是您的网络或站点完全瘫痪,您应该在开始时为攻击做好准备. 因为一旦攻击开始,就很难从源头阻止DDoS. 最后,您应该考虑如何使您的基础设施更加合理和安全,并注意您的网络设置. 这些都很重要
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-279337-1.html
-

-
盐屋翼
5
-
嘉庆
果然全宇宙最火
 冠状病毒会传染人吗 关于中东呼吸综合征(MERS)应该了解的那些事
 运维体系 实时计算平台 人工智能给云时代的智能运维带来了哪些创新
 [学习笔记]双向链表
实力提升才是最关键的