中国人寿系统的漏洞屡次暴露,客户信息安全难以保证
电脑杂谈 发布时间:2020-07-12 02:21:22 来源:网络整理
中国人寿招聘系统存在漏洞,危害等级为“高风险”. 通过招聘系统中的漏洞,有可能获得未经授权的270,000份简历,并且存在随时公开申请人信息的危险. 不久前,中国人寿因系统漏洞而暴露于用户政策信息中或被泄露.
上述系统漏洞是否已得到纠正?为此,记者致电中国人寿,但截至发稿时,没有人回答.

中国人寿招聘系统的脆弱性暴露
据《投资者新闻》报道,网友“ prolog”最早于4月9日通知知名网络漏洞报告平台五云平台,并通知制造商相关细节,并等待制造商对其进行处理. . 从网友提供的屏幕截图中系统漏洞大爆光,您可以看到,登陆中国人寿招聘系统简历中心后,单击“预览并打印PDF”按钮可以查看招聘系统的简历信息. 该信息包括申请人的基本信息,联系信息,教育信息等.
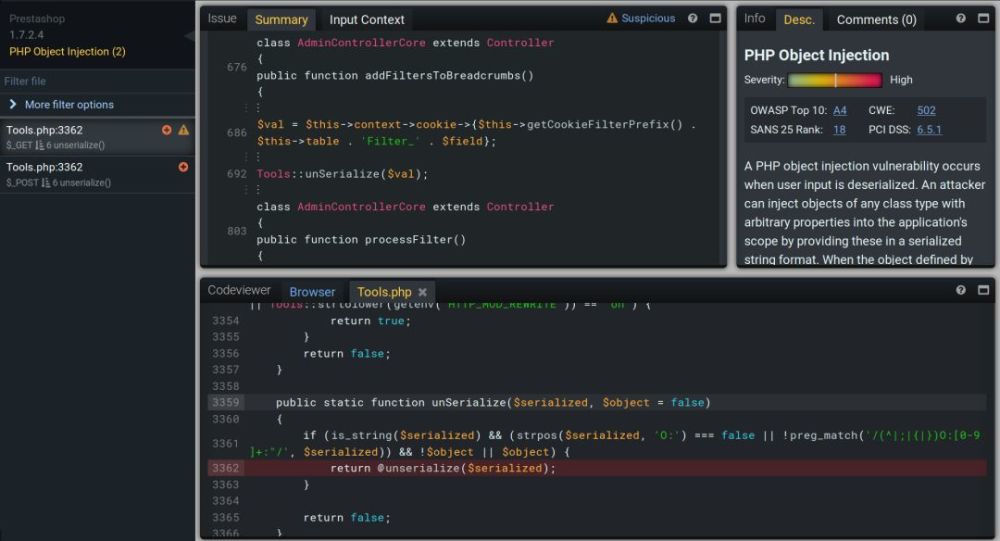
中国人寿收到漏洞信息后迅速做出反应,并于当天上午10点确认. 回应程度很高,并感谢揭露该漏洞的网民. 但是,随后的进展未知.
从今年上半年开始,五云漏洞报告平台的网民不仅披露了中国人寿征兵系统中的漏洞,而且还披露了中国人寿系统中的其他漏洞,其危害程度高低不等. 根据五云漏洞报告平台的统计数据,2015年上半年中国人寿共有7个漏洞. 漏洞类型主要包括敏感信息泄露,未授权访问/特权绕过,任意文件穿越/下载以及设计缺陷. /逻辑错误.

客户政策信息的漏洞或披露
不久前,中国人寿广东省分行还因系统漏洞而泄漏了成千上万的策略. 根据《投资者新闻》报道,5月21日,网友“ carry_your”发布了漏洞信息,等级为“高级”,编号为QTVA-2015-237080,漏洞名称为“中国人寿有漏洞”. 在省级系统中#可以获取shell#泄漏数百万个客户信息”.

从屏幕快照中披露的策略信息中,敏感信息(如策略信息,微信支付信息,客户名称,电话号码,,地址,收入,职业等)均不受阻碍,并且超过90%客户的区域显示“广东”,具体覆盖广州,东莞,珠海,湛江,韶关,惠州,阳江,汕头,江门等. 广东省几乎所有县市,不难确定是否存在严重客户信息系统中的漏洞应该是中国人寿广东省分行.
记者致电中国人寿保险公司,发现了两个泄漏点. 截至发稿时,没有人回答.
如果政策信息被泄露,您可以起诉以进行权利保护
保险公司爆炸中各种漏洞的存在引起了社会的广泛关注. 根据中国广播网的报道,中国人寿河南省分行的一名工作人员说,由于电子订单,确实存在信息泄漏的可能性. 政策注册要求使用个人基本信息,例如个人名称,号码,工作单位,移动电话号码等. 可能会随意下载客户信息并重设用户密码.
根据《经济参考》报告,国家信息技术安全研究中心专家曹越表示,由于平台交易量巨大,客户众多,一旦分子试图非法获取敏感的客户信息成功,收益巨大. 因此,诸如保险公司之类的涉及大量客户个人信息和业务组织信息存储的公司必须有义务保护公共信息,并应加强信息安全建设,以防止公众的合法权益受到侵害.
中国消费者协会有关负责人表示系统漏洞大爆光,消费者应提高个人隐私保护意识,包括及时更改密码,不信任有关保险欺诈的某些电话或短信. 如果保单信息严重泄漏并造成了后果,则消费者可以直接起诉相关保险公司以保护其合法权益.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-277151-1.html
-

-
解梅红
枷锁在一根根往自己脖子上套
 电脑系统关机怎么取消自动关机命令?(一)(图)
 国家计算机病毒应急处理中心发布2016年我国病毒疫情
 为什么亚洲幸免?中国科学家发现寨卡病毒爆发之谜
 【简讯】Intel回应CPU内核漏洞;三星发布Exynos
越南悲情不已