[转贴]微软非常生气,并谴责美国政府制造了计算机病毒危机
电脑杂谈 发布时间:2020-07-08 12:10:47 来源:网络整理

微软公司最近发表了一项声明,谴责美国政府ho积计算机病毒武器. 一旦发生泄漏,将对全球构成严重威胁.
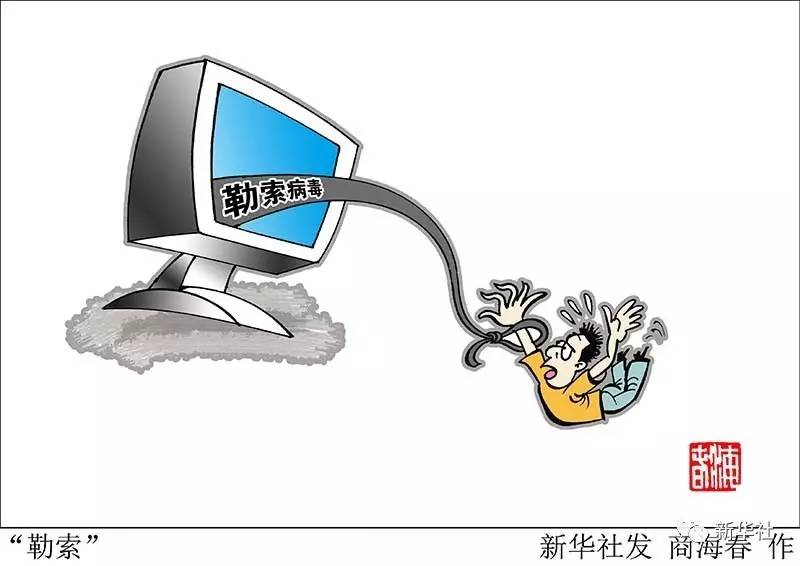
自12月12日以来,一种名为“渴望哭泣”的勒索软件已经攻击了全球150多个国家和地区,该病毒源自美国国家安全局泄漏的病毒库.
专家警告说,在接下来的几天中,请当心病毒的更新版本.

打个比方: 这就像是“战斧”导弹的盗窃
微软总裁兼首席法律官布拉德·史密斯(Brad Smith)在14日通过博客发表声明,谴责美国政府部门of积黑客工具的做法.
“我们已经从WikiLeaks网站公开的美国中央情报局(US Central Intelligence Agency)存储的有关(计算机网络)漏洞的各种情报中获悉. 现在,美国国家安全局存储的此类信息已被盗,影响了全世界的计算机用户.电脑病毒制造,”史密斯说.
BBC报道说,“想哭”病毒于12日袭击. 到目前为止,已经“招聘”了150多个国家和地区的200,000多台计算机. 邮政,通讯,汽车制造等.

国际刑警组织将这一轮病毒攻击描述为“达到了前所未有的水平”. 包括微软在内,业界一致认为该病毒起源于美国国家安全局的病毒库,并于上个月向公众泄漏.
根据史密斯的说法,“如果您使用传统武器作类比,此事件相当于美国军方的“战斧”被盗. ”因此,这种病毒攻击应该为世界各国“敲响”.
目前,美国,英国,和其他国家/地区正在追踪袭击事件. 一位不愿透露姓名的美国高级官员透露,美国总统唐纳德·特朗普12日晚下令召开紧急会议,联邦调查局和国家安全局共同发起了调查.

扩展阅读
勒索软件收到了将近7万美元的赎金,美国也被批准to积安全漏洞
美国总统国土安全和反恐怖主义助理托马斯·博塞特(Thomas Bossett)15日表示,从12日开始的勒索软件网络攻击共收到近7万美元的赎金. 同时,美国情报机构因ho积操作系统安全漏洞而受到批评.
Bothet在白宫新闻发布会上说,勒索软件已经感染了150个国家/地区的300,000台计算机,但好消息是“周末的感染率有所降低”. 尽管这次网络攻击似乎旨在勒索金钱,但支付的赎金总额可能不到7万美元,据美国所知,支付赎金并没有导致任何数据恢复.

博塞特说,在此事件中,由国土安全部部长约翰·凯利(John Kelly)领导的小组每天两次发布情况报告,并与有关专家和运营中心举行了多次电话会议. “到目前为止,还没有(美国)联邦系统受到感染. ” “总体而言,美国的感染率低于世界上许多其他国家. ”
Bothet指出,该勒索软件目前有三种变体,但是只要对操作系统进行了修补,它就可以防止感染所有病毒变体.
在这次网络攻击中,罪犯使用了美国国家安全局网络武库中的一种黑客工具,该工具于今年早些时候泄漏,以创建恶意勒索软件.
当被要求对此发表评论时,博塞特辩称,勒索软件不是由国家安全局开发的,而是由集团(集团或外国政府)开发的. 他们集成了相关工具,通过电子邮件“网络钓鱼”导致“感染,加密和锁定”.
博特特(Bothett)没有回答美国情报机构泄漏的黑客工具是否会在未来导致更多网络攻击的问题.
当天晚些时候,的网络安全公司卡巴斯基实验室和赛门铁克公司表示,勒索软件可能与名为Lazarus的黑客组织有关.
前美国白宫反恐协调员理查德·(Richard Clark)在15日的一篇文章中透露,他在2013年建议美国情报机构应立即将发现的安全漏洞告知软件公司,“奥巴马政府接受了这项政策建议,但显然在执行中存在问题. ”
在一份声明中电脑病毒制造,美国公民自由联盟批评国家安全局(NSA)of积安全漏洞的做法“非常令人不安”. 声明说: “国会本应通过法律来加强网络安全,要求政府及时向公司披露漏洞. ” “立即修补安全漏洞而不是ho积安全漏洞是使每个人的数字生活更加安全的最佳方法. ”
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-272897-1.html
-

-
隋越王
帅呀
-
蔡依林
大哥
 windows 内核编程黑客..黑客.微信:
 HBV DNA定量检测的正常范围是什么
 部: 要花三年时间才能实现国家户口和公民编号的唯一性
 原版镜像和Ghost差别很大吗?Ghost系统与原版系统的区别
而你塔魔的是挑战整个人类的秩序