吴卓群: 请注意您周围的网络攻击
电脑杂谈 发布时间:2020-06-18 14:07:19 来源:网络整理
杭州安恒信息技术-吴卓群
随着社会信息化水平的不断提高,互联网在我们周围变得非常流行. 安全问题变得越来越突出. 世界经济论坛的《 2018年全球风险报告》将网络攻击列为五大风险之一. 各种攻击方法不断涌现,包括远程攻击网络攻击,硬件设备,物联网,甚至CPU攻击. 去年1月,英特尔公司披露了“幽灵”和“爆炸”两个处理器漏洞,它们可以直接攻击CPU. 英国发现新的家用智能电表存在安全问题,并影响到许多家庭. 我们已经通过全球网络进行了检测,并且Internet上仍有超过数百万的IoT设备仍存在安全漏洞. 去年4月,黑客利用路由器漏洞发起了攻击,并且攻击了多个行业的关键信息基础架构. 勒索软件已经累积了超过250万次攻击. 从2月到6月经过一段时间的稳定之后,最近出现了上升趋势. 因此,网络攻击的频率和级别在不断增加. 我们还可以看看黑客经常使用的攻击方法.
1. 网络钓鱼攻击
网络钓鱼(网络钓鱼)是一种攻击方法,通过从知名站点发送信息来诱骗他人,以诱使信息接收者提供敏感信息(例如用户名,密码,帐户ID等). 最典型的网络钓鱼攻击是通过精心设计将邮件收件人诱骗到与目标组织的网站非常相似的网络钓鱼网站,并通过社会工程攻击获取收件人在该网站上输入的个人敏感信息. 通常这种攻击过程不会警告受害者. 网络钓鱼是一种身份盗用方法.
以下示例是我们发现的网络钓鱼事件. 黑客向对方发送了xls文件,该文件包含带有链接的句子. 超链接的地址是: *** dq.cn/163mail. 这是一个虚假的163链接.

打开可疑发现网络钓鱼页面与163邮箱的登录界面几乎相同.


如果受害者不了解安全性,则他们可以主动登录到邮箱,并且一旦登录,该帐户密码将被黑客拦截.
2. QR码攻击
目前,QR码已被广泛使用. 同时,QR码也可以隐藏恶意攻击代码. 由于我们使用手机更频繁地扫描QR码,因此攻击者通常会攻击手机.
下面的图片是我们捕获的攻击的二维代码(已被部分混淆),如果手机扫描,它将下载一个恶意的Android应用.
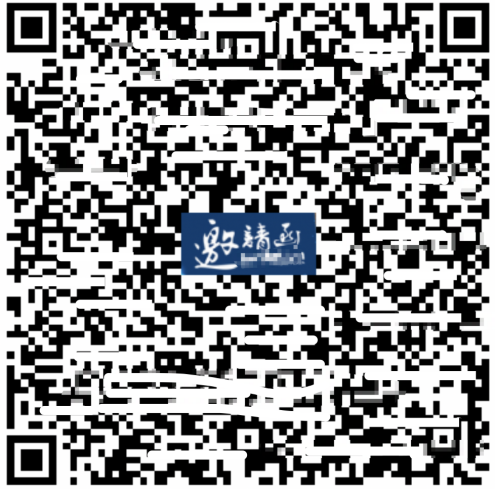
用于下载恶意应用程序的URL与以下内容类似. 该字符串字符串可以由浏览器直接访问,通常对用户不可见.

“HTTP [S]: //drive.*****.com/disk/zipdown_tpl#aHR0cHM6Ly9kcml2ZS5raW5nZGVlLmNvbS9kaXNrL2Rvd25sb2Fk/eyJmZGlkbGlzdCI6IiIsImZpZGxpc3QiOiI0MTM3MzMzOCIsInBpZCI6IjU1MDUwMjMifQ==”,下载 “邀请的apk” 的机器人的恶意软件之后
除了窃取诸如普通短信,通讯记录和联系人之类的敏感信息外,恶意程序还将接受黑客短信指令并执行各种类型的操作.
3. 通过盗窃木马攻击
隐藏各种帐户一直是黑客的荣幸,并且有很多类型的黑客软件. 这些软件的主要目的是窃取各种类型的帐户信息并通过获得的帐户获利.
窃取号码有多种方法. 这是一个恶意QQ.exe黑客软件的示例.
恶意QQ.exe运行后,它将关闭正在运行的qq,并从百度图片中下载变相的QQ登录屏幕截图
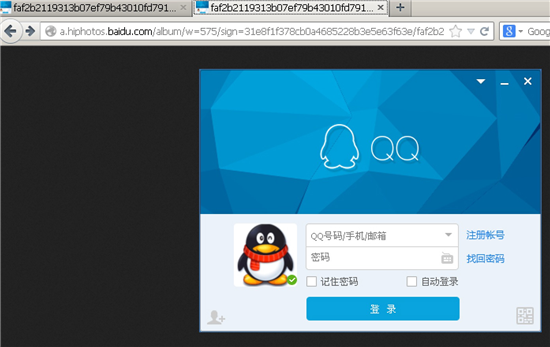
欺骗攻击是通过创建伪造的QQ登录界面创建的,因此完全不可能通过该界面确定它是否是真实的QQ登录界面.

最后将用户输入的qq号码和密码发送到以下恶意地址:
***. ***. 227: 8 *** / xx / fen / ly01 / lin.asp
在整个过程中,用户可能根本不会感觉到它,而只是感觉自己输入了错误的密码.
4. 软件供应链攻击
我们使用的软件不仅是由使用大量第三方组件的软件提供商开发的. 攻击第三方组件实际上是攻击软件供应链的一种方式. 让我们看一个软件供应链的案例:

Coinhive的初衷是消除网站上各种烦人的广告,将JS lib嵌入网站网络攻击,并在浏览网页时消耗用户的CPU资源,以挖掘Monero代币,以换取网站所有者的广告收入.
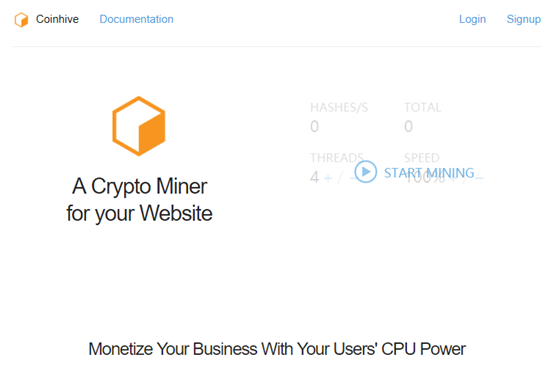
这个想法很微妙,但很快被恶意软件作者使用,并在各种应用程序中被滥用. 例如: Chrome扩展程序,假网站和被黑的普通网站. 使用本地打包的JS脚本将其传播到Android平台应用程序,以连接到Coinhive网站挖掘API. 用户打开APP后,它将跳至(false)升级和激活Webview页面的过程,并且大量使用了后台CPU. 即使用户感到不对劲并持续约十秒钟的时间,随着时间的积累和受感染的终端的积累,恶意软件作者也将获得足够的收益. 如果未卸载,它将继续在后台服务中进行挖掘,并自动启动系统,从而消耗用户资源.
防止攻击:
黑客有许多攻击方法和方法,很难阻止. 但是可以使用一些工作来降低我们的风险.
1. 访问网页时,请查看访问的地址是否为正确的网页地址. 特别是当您输入敏感信息时,您需要进行确认.
2. 对于某些https网站,我们需要确认该网站的证书是否正确,以防止被中间人攻击.
3. 不要随便打开电子邮件中的附件. 除了exe文件外,它还包含各种附件,例如xls,doc,pdf和其他文档,除非您知道该电子邮件非常可靠.
4. 请勿使用手机随机扫描QR码,也不要安全地在手机上下载应用程序. 如果要安装该应用程序,请使用安全的应用程序市场进行下载.
5. 应该使用大型制造商的应用程序,一般知名制造商的应用程序的安全性相对更好.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-249792-1.html
-

-
马盟飞
是狗天性多自负
-
赵向宁
不干涉
 要求提供住宿专用的注意事项
 正式推出:如何在Win7系统中启用3D加速如何在Win7系统中启用3D硬件加速
 姓名号码 小型吸污车织金县多少钱
 计算机网络的三个主要组成部分是什么?他们扮演什么角色?
他们敢来我们海巡逻