黑客如何攻击我们的系统?
电脑杂谈 发布时间:2020-06-17 17:07:34 来源:网络整理
黑客一词相信每个人都不会陌生. 新闻中经常出现以下情况: (此处以cctv中出现的内容为准,以避免通过媒体平台发布的软文字误导所有人)
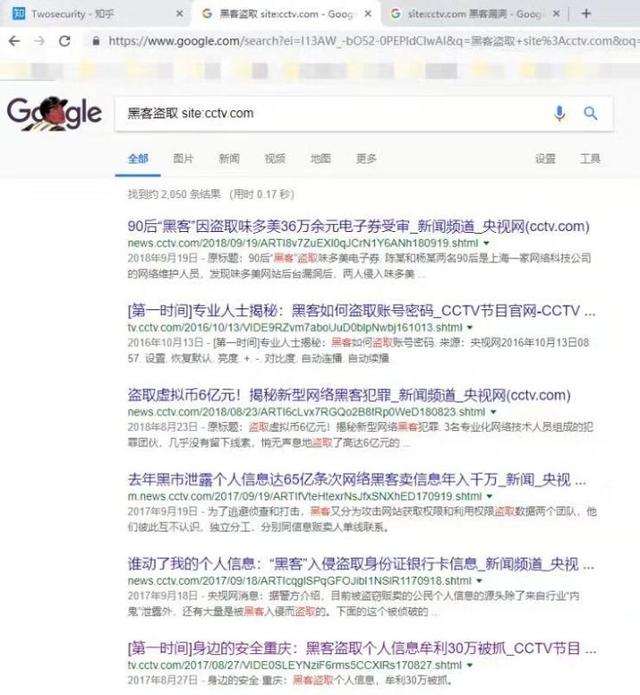
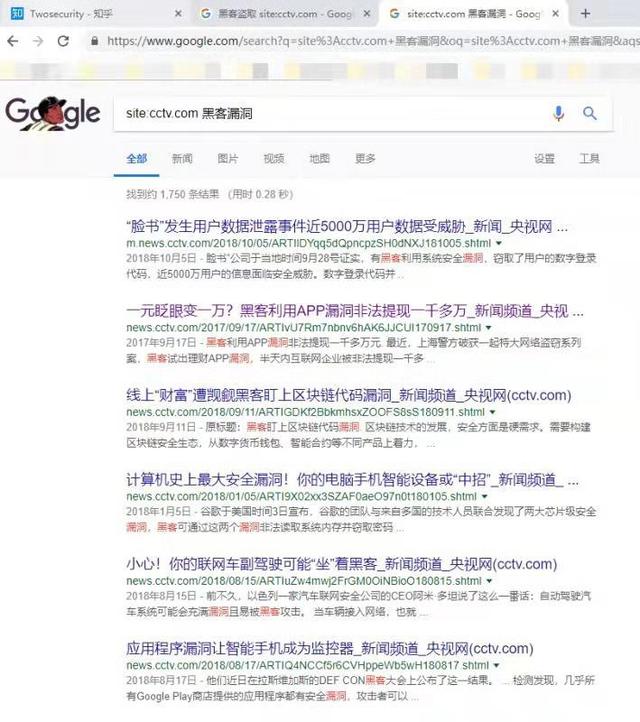

这里是对上面出现的几种情况的简要分析
这种付款漏洞使用起来相对简单. 在提款页面中,抓住包裹并篡改提款金额. 该漏洞的原理在于,该应用在付款过程中的关键付款步骤是传递以纯文本显示且未签名的金额参数,并且未验证后端,从而导致恶意利用.
新闻提及的员工帐户已由其他人登录,并且导出了大量数据. 据推测,分子可能利用SQLi漏洞,注入具有较高权限的员工帐户密码来解密并成功登录物流系统,或者使用XSS漏洞获取员工的Cookie信息来成功登录,以及不排除入侵或系统. 命令执行,文件上传等方面存在漏洞,可能导致信息泄露

物联网设备可能会成为网络安全受到严重影响的领域. 人们在享受万物互联带来的便利的同时,物联网终端的安全问题逐渐暴露出来,甚至成为最薄弱的环节. 物联网安全主要分为硬件和工业控制. 智能硬件包括我们都需要使用的智能插座,灯泡,冰箱,电视,照相机以及各种与盒子相连的打印机和路由器. 它可能成为黑客用来窃取个人隐私的“后门”. 分布式拒绝服务(DDoS)攻击涉及数以千计的数字视频录像机和IP摄像机的使用,突显了物联网带来的安全威胁. 另一方面,在各个行业中,特别是在电力行业,石油石化行业,烟草行业和先进制造业中,对工业控制系统的安全性都有需求.
“采矿”是指计算机信息系统,该系统非法控制他人,并通过大量计算机操作(例如: 比特币,门罗币和Gitcoin)获取数字货币. 这是计算机系统下的. 自2015年以来,该团伙利用黑客技术控制了389万台计算机主机和超过100万个采矿主机,非法收益超过1500万元. 非法元素促使用户下载插件程序和增值客户端系统漏洞,然后将挖掘程序植入用户计算机中. 该木马会自动启动,并且在后台进行的静默挖掘不容易检测到.

上述情况只是黑客入侵系统的一小部分. 总而言之,黑客发现了系统漏洞并成功使用了它.
#SQLi:
将SQL语法注入用户可控制的参数中系统漏洞,破坏原始SQL结构,并实现导致添加,删除,修改,检查,getshell等的攻击行为.

#XSS:
将包含Java或HTML,Flash和其他浏览器可执行文件类型的代码注入Web请求中的Web应用程序中,最终会影响用户,并可能导致跨域,用户Cookie泄漏,网络钓鱼,getshell,内网漫游等
为防止黑客攻击并提高网络安全意识,您必须从小事情入手,不要相信那些所谓的小便宜,大陷阱隐藏在小便宜背后,保护您的个人信息,而不是受信任的网站,否轻松输入您的个人信息.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-248753-1.html
-

-
宿达
更有利于我们
-
-
刘兆元
无论在任何情况下都绝不放弃对南海疆域的管控
 底部剪切定律问题
 面向对象的PHP(OOP)
 c# 图书管理系统源代码_窗体图书管理系统代码
 软件测试教程-软件测试技术和工具
不动武就惊跑了美帝