网络漏洞扫描工具集合
电脑杂谈 发布时间:2020-06-17 03:27:01 来源:网络整理
在《赛门铁克2017年互联网威胁报告》中,他们今年扫描的网站中有76%包含恶意软件. 如果您使用的是WordPress,SUCURI的另一份报告还显示,超过70%的扫描网站也存在一个或多个漏洞.

如果您恰巧是Web应用程序的所有者,如何确保您的网站安全并且不会泄露敏感信息?
如果它是基于云的安全解决方案,则可能只需要执行常规的遗漏扫描. 但是,如果没有,我们必须执行例行扫描并采取必要的措施以降低安全风险.
当然,许多付费扫描仪功能将更加全面和严格,包括报告输出,警报,详细的紧急情况指导等附加功能.
开源工具的最大缺点是漏洞可能不如付费软件那么全面.
1. 蛛网
Arachni是基于Ruby框架构建的高性能安全扫描程序,适用于现代Web应用程序. 适用于Mac,Windows和Linux系统的二进制文件.

Arachni不仅可以扫描基本的静态或CMS网站,还可以识别以下平台指纹信息((硬盘序列号和网卡物理地址)). 它还支持主动和被动检查.
Windows,Solaris,Linux,BSD,Unix
Nginx,Apache,Tomcat,IIS,Jetty
Java,Ruby,Python,ASP,PHP
Django,Rails,CherryPy,CakePHP,ASP.NET MVC,Symfony
通常检测到的漏洞类型包括:
NoSQL / Blind / SQL / Code / LDAP / Command / XPath注入
跨站点伪造
路径遍历
本地/远程文件包含
响应拆分
跨站脚本
未验证的DOM重定向
源代码公开
此外,您可以选择以HTML,XML,Text,JSON,YAML和其他格式输出审核报告.
Arachni以插件的形式帮助我们将扫描范围扩展到更深层次.
2. XssPy
一个重要事实是,微软,斯坦福,摩托罗拉,Informatica和许多其他大型企业正在使用此基于python的XSS(跨站点脚本)漏洞扫描程序. 它的作家Faizan Ahmad非常有才华,XssPy是一个非常聪明的工具,它不仅可以检查主页或给定页面,还可以检查网站上的所有链接和子域. 因此,XssPy扫描非常详细且范围广泛.
3. w3af
w3af是一个基于Python的开源项目,始于2006年底,可以在Linux和Windows系统上使用. w3af可以检测到200多个漏洞,其中包括OWASP Top 10中提到的漏洞.


w3af可以帮助您将有效负载注入标头,URL,cookie,字符串查询,后数据等中,使用Web应用程序进行审计,并支持各种记录方法来完成报告,例如:
CSV
HTML
控制台
文字
XML
电子邮件
该程序基于插件体系结构,所有可用的插件地址: 请单击此处.
4. Nikto
我相信很对Nikto都不陌生. 这是一个由Netsparker(一家总部位于英国的Web安全扫描仪公司)赞助的开源项目,旨在发现Web服务器配置错误,插件和Web漏洞. Nikto已对6,500多个风险项目进行了综合测试. 支持HTTP代理,SSL或NTLM身份验证等,还可以确定每个目标扫描的最大执行时间.
Nikto也适用于Kali Linux.

Nikto在发现企业内部网络解决方案中的Web服务器安全风险方有广阔的应用前景.
5. Wfuzz
Wfuzz(Web Fuzzer)也是一种将用于渗透的应用程序评估工具. 它可以混淆任何字段的HTTP请求中的数据并查看Web应用程序.
Wfuzz要求在扫描的计算机上安装Python. 可以在以下链接找到特定的使用指南:
6. OWASP ZAP
ZAP(Zet攻击代理)是全球数百名志愿者程序员正在积极更新和维护的著名渗透测试工具之一. 它是一个跨平台的Java工具,甚至可以在Raspberry Pi上运行. ZAP拦截并检查浏览器和Web应用程序之间的消息.

ZAP值得一提的出色功能:
Fuzzer
自动和被动扫描
支持多种脚本语言
强制浏览(强制浏览)
7. Wapiti
Wapiti扫描特定目标页面以查找脚本和表单,这些脚本和表单可以注入数据以验证是否存在漏洞. 这不是对源代码的安全检查,而是黑盒扫描.
支持GET和POST HTTP请求方法,HTTP和HTTPS代理以及多种身份验证.
8. 维加
Vega由Subgraph开发,Subgraph是用Java编写的一种多平台支持工具,用于查找XSS,SQLi,RFI和许多其他漏洞.
Vega的图形用户界面相对漂亮. 登录具有特定凭据的应用程序后,它可以执行自动扫描.


如果您了解开发知识,则还可以使用vega API创建新的攻击模块.
9. SQLmap
顾名思义,我们可以使用sqlmap对进行渗透测试和漏洞搜索.

在所有操作系统上均支持Python 2.6或2.7. 如果您正在寻找SQL注入和漏洞,sqlmap是一个很好的助手.
10. 抓取器
这也是制作精良的Python小工具. 以下是一些特殊功能:
JavaScript源代码分析器
跨站点脚本,SQL注入,SQL盲注入
使用PHP-SAT的PHP应用程序测试
下载地址: 单击此处.
11. Golismero
这是用于管理和运行流行的安全工具(例如Wfuzz,DNS侦察,sqlmap,OpenVas和机械手分析器)的框架.

Golismero非常聪明,可以集成来自其他工具的测试反馈以输出统一的结果.
12. OWASP Xenotix XSS
OWe的Xenotix XSS是用于查找和使用跨站点脚本的高级框架. 它具有三个内置的智能模糊器,用于快速扫描和结果优化.

此工具具有数百种功能
网络安全性对于业务至关重要. 我希望这些免费的漏查扫描程序能够帮助读者及时发现风险,并在被恶意人员使用之前完成漏洞修复.
来自:
2016年网站安全报告显示,国内网站每天被黑客攻击,增加了2000万个页面,并且网站安全问题变得越来越重要,尤其是Xi Dawu Internet Conference反复强调互联网安全. 在越来越多的Internet安全会议中,CCTV新闻还将频繁报道与安全有关的新闻,但是如何判断网站是否安全,则需要使用三方工具进行扫描,以下介绍国内比较著名的安全渗透扫描产品.
国外网站安全渗透测试和漏洞扫描产品:
Nessus: Nessus当前是世界上使用最广泛的系统漏洞扫描和分析软件. 总共有超过75,000家机构使用Nessus作为软件来扫描机构的计算机系统.
nmap: nmap还是许多黑客使用的工具,黑客将使用nmap收集目标计算机的网络设置,以计划攻击方法.
Veracode: Veracode提供了基于云的应用程序安全测试平台. 无需购买硬件,无需安装软件,用户可以立即开始测试和修复应用程序,并且Veracode提供了自动的静态和动态应用程序安全性测试软件和修复服务.
CAIN: 密码破解有一套技术;
appscan: appscan是IBM开发的用于扫描Web应用程序的基础结构,它也是安全渗透行业的产品;
Nikto: Nikto是一种开源(GPL)Web服务器扫描仪,可以在Web服务器上执行各种扫描;
parosproxy: parosproxy,这是一个评估Web应用程序漏洞的代理程序;
WebScarab: WebScarab记录它检测到的对话的内容,用户可以以各种形式查看记录;
Webinspect: 小家笔鱼谨慎使用惠普的安全渗透产品,该产品需要大量内存才能运行;
晶须: 晶须是基于libwhisker的扫描仪,但现在每个人都倾向于使用也基于libwhisker的Nikto.
BurpSuite: 是信息安全从业人员必不可少的集成渗透测试工具,它使用自动测试和测试;
Wikto: Wikto是基于C#的Web漏洞扫描工具;
Acunetix Web漏洞扫描程序: (AWVS)是一个著名的网络漏洞扫描工具,可通过Web搜寻器测试您的网站安全并检测流行的安全漏洞;
N-Stealth: N-Stealth是商业级Web服务器安全扫描程序.
Nessus
Nessus: Nessus当前是世界上使用最广泛的系统漏洞扫描和分析软件. 总共有超过75,000家机构使用Nessus作为软件来扫描机构的计算机系统.
可以同时在本地或远程执行远程控制,以进行系统漏洞分析扫描. 它的运行效率可以通过系统资源自行调整. 如果您向主机添加更多资源(例如加快CPU速度或增加内存大小),则由于资源丰富,可以提高主机效率. 您可以定义自己的插件(插件);完全支持SSL(安全套接字层).
nmap
您可以快速扫描大型网络并以新颖的方式使用原始IP数据包,以发现网络上有哪些主机,这些主机提供了哪些服务(应用程序名称和版本)以及这些服务在哪些操作系统上运行(包括版本)信息)),它们使用什么类型的数据包过滤器/防火墙以及许多其他功能. 尽管Nmap通常用于安全审核,但是许多系统管理员和网络管理员也将Nmap用于日常任务,例如查看整个网络上的信息,管理服务升级计划以及监视主机和服务的运行.
除了端口表之外,Nmap还可以提供有关目标计算机的更多信息,包括反向域名,操作系统猜测,设备类型和MAC地址.
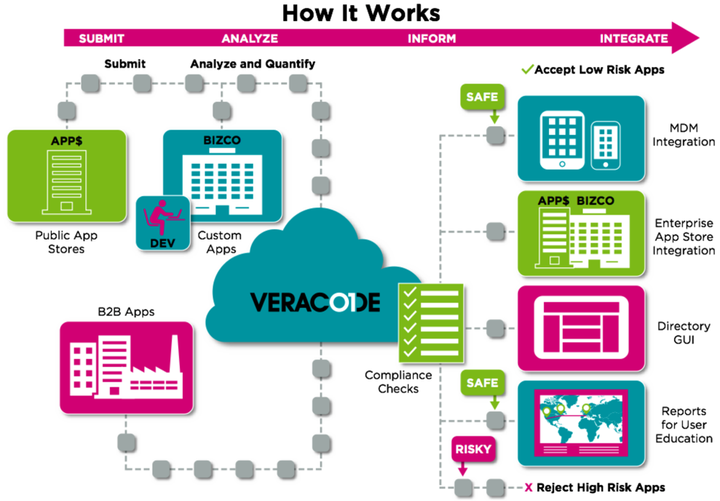
Veracode
Veracode为开发人员,流程和技术提供了可伸缩且经济高效的软件安全计划. Veracode提供了基于云的应用程序安全测试平台. 无需购买硬件,无需安装软件,用户可以立即开始测试和修复应用程序,并且Veracode提供了自动化的静态和动态应用程序安全性测试软件和修复服务. 主要包括: Veracode静态静态分析,Veracode动态动态分析,Veracode DynamicMP动态多处理器,Veracode Analytics应用智能分析,Veracode Policy网络安全策略管理器,Veracode API应用程序接口测试工具等.
CAIN
屏幕保护程序,PWL密码,共享密码,缓存密码,远程共享密码,SMB密码,支持VNC密码解码,Cisco Type-7密码解码,Base64密码解码,SQL Server 7.0 / 2000密码解码,远程桌面密码解码,访问密码解码网络漏洞扫描系统,Cisco PIX防火墙密码解码,Cisco MD5解码,NTLM会话安全性密码解码,IKE积极模式预共享密钥密码解码,拨号密码解码,远程桌面密码解码和其他综合工具,您也可以远程破解,您可以挂断字典并进行蛮力破解.
嗅探器功能非常强大,可以捕获所有明文形式的帐户密码,包括FTP,HTTP,IMAP,POP3,SMB,TELNET,VNC,TDS,SMTP,MSKERB5- PREAUTH,MSN,RADIUS-KEYS,RADIUS-USERS ,ICQ,IKE积极模式预共享密钥身份验证等.
appscan
appscan是IBM开发的基础结构,用于扫描Web应用程序,进行安全漏洞测试并提供可行的报告和建议. AppScan的扫描功能,零日补丁升级,配置向导和详细的报告系统都已集成在一起,以简化使用,提高用户效率并帮助保护和保护Web应用程序基础结构.
Nikto:
这是一个开放源代码的Web服务器扫描程序,可用于Web服务器的各种项目(包括3500个潜在危险的文件/ CGI,900多个服务器版本以及250多个服务器上的特定版本) )进行全面测试. 它的扫描项目和插件会经常更新,并且可以自动更新(如有必要). Nikto可以在最短的时间内测试您的Web服务器,这在其日志文件中非常明显. 但是,如果您想进行实验(或测试您的IDS系统),它也可以支持LibWhisker的反IDS方法.
但是,尽管在大多数情况下是这样,但并非每次检查都可以发现安全问题. 有些项目仅提供信息(“仅信息”)类型检查. 此检查可以找到一些没有安全漏洞的项目,但是Web管理员或安全工程师不知道. 这些项目通常可以适当标记. 为我们省去很多麻烦.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-248087-1.html
-

-
黄青丽
香港人
-
桐壶帝三
此人完了
 如何在单词中设置数字的千位分隔符?两种轻松完成的方式
 如何编写图书管理系统 河北宏润钢木家具
 SpringBoot AOP(方面注释方法)的详细说明
 为什么有人写计算机病毒
计10条蛆