Microsoft系列常见漏洞和解决方案(2)
电脑杂谈 发布时间:2020-06-01 20:01:57 来源:网络整理在包装过程中可能会出现条件性竞争错误. 攻击者可以利用此漏洞获取系统管理权限,但由于有条件的竞争漏洞
的特殊性
,使用此漏洞的攻击通常只能导致拒绝服务.
临时解决方案:
*使用个人防火墙,例如与Windows XP和Windows Server 2003捆绑在一起的Internet连接防火墙
*防火墙中阻止了以下端口:
UDP 135、137、138和445端口,TCP 135、139、445和593端口
阻止所有传入流量,而无需大于1024的端口上的请求
其他任何经过特殊配置的RPC端口
如果已安装,请阻止COM Internet服务(CIS)或RPC over HTTP端口(在80和443端)
口监测)
*在支持高级TCP / IP过滤功能的系统上启用此功能;
*使用IPSec阻止受影响的系统上的受影响端口.
2. RPCSS服务漏洞CAN-2004-0120具有很高的风险级别
当攻击者向RPC侦听端口构造特殊数据包时微软漏洞,RPCSS服务中存在一个拒绝服务攻击漏洞.
(tcp 135、139、445、593,udp 135、138、139、445)将导致系统使用的RPCSS服务器启用DCOM功能
服务失败,导致系统重新启动.
临时解决方案:
*在所有受影响的系统上禁用DCOM
3. COM Internet服务(CIS)-RPC over HTTP漏洞
基于HTTP的RPC使程序可以在端口80和443上使用RPC进行通信,以便客户端可以传递代理或
防火墙访问这两个端口上的服务. COM Internet服务(CIS)使DCOM组件能够在以下情况下使用RPC over HTTP:
DCOM客户端和服务器进行通信. CIS服务中存在一个拒绝服务攻击漏洞,恶意攻击者可以发送特殊消息
特殊结构的数据包使CIS服务无效. 管理员只能通过重新启动IIS服务来恢复正常.
临时解决方案:
*如果在受影响的系统上手动启用了CIS和RPC over HTTP,则禁止将不信任的邮件转发给它们.
资源
*如果不需要CIS或RPC over HTTP,请在受影响的系统中禁用此功能
4. 对象识别漏洞
建立对象标识后,窗口中会出现敏感信息泄漏,此漏洞可能导致攻击者让步
应用程序打开网络通讯端口的功能. 尽管攻击者无法使用该漏洞直接控制或破坏系统,但他可以
要使用此端口进行通信,您不确定他将打开哪个端口进行通信?
临时解决方案:
*使用个人防火墙,例如与Windows XP和Windows Server 2003捆绑在一起的Internet连接防火墙
*防火墙中阻止了以下端口:
UDP 135、137、138和445端口,TCP 135、139、445和593端口
阻止所有传入流量,而无需大于1024的端口上的请求
其他任何经过特殊配置的RPC端口
如果已安装,请阻止COM Internet服务(CIS)或RPC over HTTP端口(在80和443端)
口监测)
*在支持高级TCP / IP过滤功能的系统上启用此功能;
*使用IPSec阻止受影响的系统上的受影响端口.
补丁下载:
Microsoft已针对这些漏洞发布了相关的安全公告和补丁. 您可以在我们的网站上下载相关补丁
Ding程序安装:
winnt工作站4.0中文版+ sp6补丁
winnt服务器4.0中文版+ sp6补丁
window2000中文版+(sp1或sp2或sp3或sp4)补丁程序
winxp中文版+ sp1补丁
win2003中文版补丁
Microsoft安全公告MS04-013
Outlook Express的累积安全更新(837009)
影响系统:
Microsoft Windows NT工作站4.0 Service Pack 6a
Microsoft Windows NT Server 4.0 Service Pack 6a
Microsoft Windows NT Server 4.0终端服务器版Service Pack 6
Microsoft Windows 2000 Service Pack 2,Microsoft Windows 2000 Service
Pack 3,Microsoft Windows 2000 Service Pack 4
Microsoft Windows XP和Microsoft Windows XP Service Pack 1
Microsoft Windows XP 64位版本Service Pack 1

Microsoft Windows XP 64位版本2003版本
Microsoft Windows Server 2003
Microsoft Windows Server 2003 64位版本
Microsoft Windows 98,Microsoft Windows 98 Second Edition(SE)和Microsoft
Windows Millennium Edition(ME)
影响软件:
Microsoft Outlook Express 5.5 SP2
Microsoft Outlook Express 6
Microsoft Outlook Express 6 SP1
Microsoft Outlook Express 6 SP1(64位版本)
Windows Server 2003上的Microsoft Outlook Express 6
Windows Server 2003上的Microsoft Outlook Express 6(64位版本)
详细信息:
这是一个修补程序集,其中包含Outlook Express 5.5和Outlook Express 6之前发布的所有修补程序
程序. 新修补了一个新发现的安全漏洞,该漏洞是:
1,MHTML URL处理漏洞
MHTML是Aggregate HTML的MIME封装的缩写. 它是一种网络编码格式,用于定义
用于在电子邮件正文中传输html内容的MIME标准. MHTML URL处理功能是Outlook Express的一部分
要点,此函数提供URL类型(MHTML: //),以使MHTML文件在程序中翻译. 所有应用程序(软件包
包括IE)将启动Outlook Express程序来处理MHTML编码的文件.
Outlook Express对MHTML的处理存在缺陷,因此HTML脚本可以位于
Internet Explorer在本地安全区域中运行,这可能导致攻击者获得系统管理权限.
临时解决方案:
*加强Internet Explorer的``本地计算机''区域中的安全设置
*如果您使用的是Outlook 2000 SP1或更早版本,请安装Outlook电子邮件安全更新
*如果使用的是Outlook 2002或更高版本,或者使用Outlook Express 6 SP1或更高版本
对于
,以纯文本格式阅读邮件,以防止HTML邮件攻击.
补丁下载:
Microsoft已针对这些漏洞发布了相关的安全公告和补丁. 您可以在我们的网站上下载相关补丁
Ding程序安装:
Microsoft Outlook Express 5.5 + sp2中文补丁
Microsoft Outlook Express 6中文补丁
Microsoft Outlook Express 6 + SP1中文补丁
Windows Server 2003中文补丁上的Microsoft Outlook Express 6
Microsoft安全公告MS04-014
Microsoft Jet引擎中的漏洞可能允许代码执行
影响系统:
Microsoft Windows NT工作站4.0 Service Pack 6a
Microsoft Windows NT Server 4.0 Service Pack 6a
Microsoft Windows NT Server 4.0终端服务器版Service Pack 6
Microsoft Windows 2000 Service Pack 2,Microsoft Windows 2000 Service
Pack 3和Microsoft Windows 2000 Service Pack 4
Microsoft Windows XP和Microsoft Windows XP Service Pack 1
Microsoft Windows XP 64位版本Service Pack 1
Microsoft Windows XP 64位版本2003版本
Microsoft Windows Server 2003
Microsoft Windows Server 2003 64位版本
Microsoft Windows 98,Microsoft Windows 98 Second Edition(SE)和Microsoft
Windows Millennium Edition(ME)
影响程序:
Microsoft Jet引擎版本4.0
详细信息:
Microsoft Jet引擎(Jet)中存在缓冲区溢出,这可能允许远程执行代码.
成功利用此漏洞的攻击者可以完全控制受影响的系统,包括安装程序,浏览,
更改,删除数据或创建具有完全权限的新帐户.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-230337-2.html
-

-
宋建会
如果仅以大陆同胞为对比目标
-
-
司马绍
您为光棍出了很好的主意
-
覃露露
裹挟人类的良知
 哪种深层雨林系统易于使用?
 Windows7系统安装桌面主题教程
 mysql储存过程中使用临时表
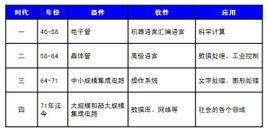 我国计算机的发展历程
泄浊屎