欧洲超级计算机被黑客入侵
电脑杂谈 发布时间:2020-05-28 21:29:06 来源:网络整理
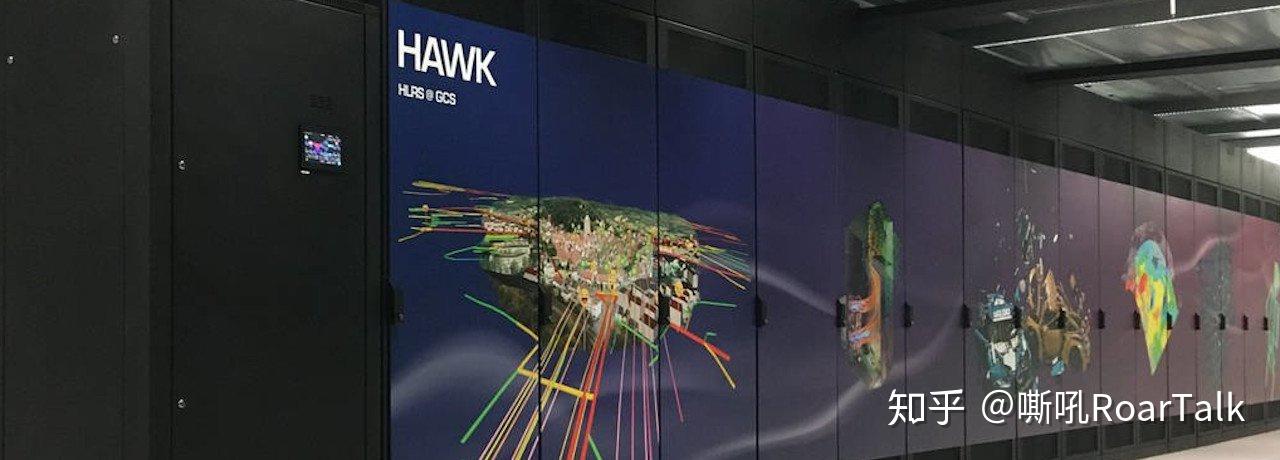
研究人员发现,由于上周发生的网络安全事件,欧洲用于科学研究项目的几台高性能计算机(HPC)和数据中心被迫关闭. 德国,英国和瑞士的数十台超级计算机受到影响,科研项目被迫中止. 其中一些计算机最早在今年1月就遭到了黑客攻击.
超级计算机是建立在传统硬件上的非常强大的系统超级计算机,用于执行高级计算. 主要用于复杂物理现象的科学计算和测试以及设计的数学模型.
德国服务器群集被黑客入侵
星期一,由于网络攻击,德国和英国的超级计算机被迫关闭. 5月11日,由于使用着陆节点的安全漏洞,英国国家超级计算服务ARCHER被暂停. 根据官方消息,提交的任务仍将正常运行,但是它们无法登录或提交新任务. 此外,密码和SSH密钥将被重置. 服务重新启动后,用户登录时需要两个凭据: 包含密码(密码)的SSH密钥和新的ARCHER密码.
据说,德国的巴登-符腾堡州高性能计算(bwHPC)项目在同一天也遇到了网络安全事件,使五个服务器群集无法使用. 恢复事件正在处理中,包括:
·卡尔斯鲁厄理工学院的bwUniCluster 2.0

·卡尔斯鲁厄理工学院的ForHLR II
·bwForCluster JUSTUS用于化学应用
·蒂宾根大学的bwForCluster BinAC用于生物信息学和航空航天项目
·Hawk,今年2月与斯图加特的高性能计算中心合并.

Leibniz超级计算中心还在周四通知用户发生了影响高性能计算机运行的安全事件,从而使该体系结构与外部网络断开连接隔离.
同一天,德国的尤利希超级计算中心(JSC)还发布了消息,称由于IT安全事件,JURECA,JUDA和JUWELS超级计算机不可用.
据SPIEGEL记者Patrick Beuth报道,截至上周末,德国至少有9台超级计算机受到了网络攻击.
星期六,瑞士科学计算中心(CSCS)通知用户,由于系统中检测到恶意活动,许多高性能计算机和学术数据中心暂时无法访问.
加密货币挖矿
欧洲网格基础设施(EGI,欧洲网格基础设施)在最近的公告中详细介绍了两种攻击学术数据中心的网络攻击超级计算机,并分析了同一攻击者.
在这两次攻击中,攻击者使用被盗的SSH凭据滥用CPU资源来挖掘Monero. 有些主机用于挖掘,而另一些主机用作连接到挖掘服务器的代理.
EGI的计算机安全响应小组(CSIRT)发现,在其中一种攻击活动中,恶意挖掘活动还配置为仅在夜间运行,主要是为了防止检测到. CSIRT发布的技术细节和IoC表明,受害者分布在中国,美国和欧洲等国家和地区.
恶意软件
CrowdStrike安全研究人员声称,该恶意软件的一个组件具有root权限,并且可以加载其他程序. 另一个组件用于删除日志数据中的跟踪. 研究人员说,这两个组件都是ELF64二进制文件,加载程序位于“ /etc/fonts/.fonts”,日志清理程序位于“ /etc/fonts/.low”.
这家位于美国的网络安全公司分析了这两个恶意软件组件,发现该恶意软件已被德国,英国,瑞士和的用户上传到VirusTotal.
此外,一名安全研究人员在博客中指出,位于波兰的一台超级计算机也遭到了网络攻击.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-225682-1.html
-

-
杨靖津
玩它一玩
-
苏晨
是中国人应该的
 十种最有害的计算机病毒是什么?
 千元左右的平板电脑推荐长虹pad-h712售元
 高性能计算机系统管理技术研究
 二叉排序树的创建_创建二叉排序树_二叉排序树的建立
那里边演习的就是阿利伯克级导弹驱逐舰