计算机病毒
电脑杂谈 发布时间:2020-05-24 07:18:06 来源:网络整理
第七章计算机病毒防治的主要内容?7.1计算机病毒的特征和分类?7.2检测和清除计算机病毒?7.3典型计算机病毒的检测和清除7.1计算机病毒的特征和分类7.1.1计算机病毒的概念1994年2月18日,中国正式颁布实施了《中华人民共和国计算机信息系统安全与保护条例》,条例第二十八条明确指出: “计算机病毒是指将一组计算机指令或程序代码编入或插入破坏计算机功能或破坏数据,影响计算机使用并能自我复制的计算机程序. ”这一定义具有法律效力和权威性. 计算机病毒的基础是现代计算机具有相同的工作原理、操作系统的脆弱性和网络协议的安全漏洞. 特别是在个人计算机中,系统的基本控制功能对用户是开放的. 通过调用和修改系统的中断,可以获得系统的控制权,从而可以对系统程序和其他程序进行任意处理. 7.1计算机病毒的特性和分类7.1.2计算机病毒的特性1. 主动入侵2. 传染性3. 隐藏4. 表现力5. 破坏性6. 不确定性7.1计算机病毒的特征和分类7.1.3计算机病毒的分类1. 根据其破坏性,可分为良性病毒和恶性病毒. 2. 按感染途径可分为常驻记忆病毒和非常驻记忆病毒
三. 按连接方式可分为源型、入侵型、操作系统型和外壳型病毒. 四. 按寄生方式可分为: 引导病毒、文件病毒、复合病毒、宏病毒和网络病毒. 5个. 其他的分类方法是根据计算机病毒攻击的操作系统;根据计算机病毒的激活时间;根据计算机病毒攻击的模型. 7.1计算机病毒的特征和分类计算机病毒具有共同的结构,由引导模块、感染模块、触发模块和表达模块组成. 2. 计算机病毒的工作机制由于计算机病毒的感染和攻击需要使用一些系统功能和硬件,后者往往在不同的平台上有所不同,所以大多数计算机病毒都是针对某一处理器和操作系统编写的. 计算机病毒只能感染可执行代码. 根据可执行代码的类型,计算机病毒可分为四类: 引导病毒、文件病毒、宏病毒和网络病毒. 7.1计算机病毒的特性和分类如果计算机出现下列现象之一,表明计算机系统可能已中毒,用户应立即采取措施清除病毒
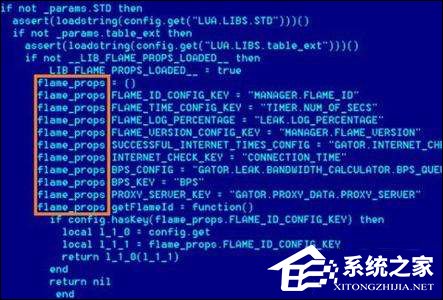
(1) 系统错误对话框出现(2)系统资源被大量使用(3)名为avserve的进程出现在系统内存中(4)名为avserve的进程出现在系统目录中avserve.exe文件的病毒文件. (5) 注册表中7.2计算机病毒的检测与消除7.2.1计算机病毒的传播途径是计算机病毒通过入侵点进入系统进行感染. 最常见的入侵点是从工作站传送到工作站的软盘或U盘. 网络中可能的入侵点包括服务器、电子邮件、BBS上/下载的文件、WWW站点、FTP文件下载、网络共享文件和常规网络通信、盗版软件、演示软件、计算机实验室和其他共享设备. 病毒进入系统的途径有三种: 1. 通过计算机网络传输. 通过移动存储设备传输. 通过通信系统传输;7.2检测和清除计算机病毒;7.2.2病毒预防;1. 使用正版软件. 从可靠渠道下载软件. 安装杀毒软件、防火墙等杀毒工具,准备一套带有病毒检测、杀毒、杀毒和修复系统的工具软件,并定期对软件进行升级和系统检查. 四. 注意电子邮件5. 经常备份系统中的文件. 准备启动盘并设置写保护7.2计算机病毒检测和删除7. 启动8时使用本地硬盘. 进行系统配置9. 试着变得特别10. 在使用新的计算机软件或硬件前检查病毒11. 使用复杂密码12. 注意你的机器最近是否有异常. 了解一些病毒知识7.2计算机病毒检测与清除7.2.3病毒检测病毒检测是指在特定的系统环境下,通过各种检测手段对病毒进行识别,并对可疑的异常情况进行报警

病毒检测主要通过病毒扫描、系统完整性检测、分析、校验和行为阻断等方式进行. 一. 病毒扫描是早期较为常用的病毒检测方法. 病毒扫描通常通过以下两种方法进行: (1)将原始备份与检测对象进行比较;(2)查找病毒特征;(7)检测并清除计算机病毒;(2)系统完整性检查. 此防病毒软件使用病毒行为对文件或系统的影响,即病毒对文件或系统所做的操作来查找和确定病毒. 这种方法的主要缺点是病毒一定已经损坏了文件或系统,系统完整性检查器可以找到病毒. 因此,如果系统在安装本软件之前已经被感染,或者病毒还处于潜伏期,系统完整性检查程序就无能为力. 另外,这种方法对一些正常的可能会造成更多的“误诊”. 7.2检测和清除计算机病毒3. 分析方法的步骤如下: (1)确认观察到的磁盘引导扇区和程序是否含有计算机病毒. (2) 确认计算机病毒的类型并判断它是否是一种新的计算机病毒. (3) 明确计算机病毒体的总体结构,提取特征识别用的字节串或字符词,并将其加入计算机病毒代码库中进行病毒扫描和识别程序. (4) 详细分析了计算机病毒代码,为相应的防病毒措施开发了程序
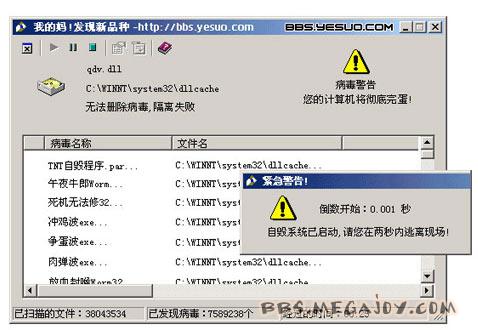
病毒分析有两种类型: 静态分析和动态分析. 7.2检测和清除计算机病毒7.2.4病毒清除1. 通过清洗方法来预防和检测病毒是非常重要的,但一旦发现文件或系统已被病毒感染,显然此时首先要做的就是杀灭病毒. 由于病毒也是程序,因此可以使用多种不同的方法进行防病毒处理,例如使用DOS的Del命令,或使用商业防病毒软件. 目前,许多杀毒软件都采用实时扫描技术. 网络中的病毒活动对网络管理员来说是非常重要的. 通过了解网络中的病毒活动,网络管理员可以知道哪些病毒活动频繁计算机病毒激活是指,哪些计算机或用户的文件容易感染病毒,以及病毒的具体特征,从而修改病毒预防策略,了解病毒的来源,方便用户和文件资源的安全管理. 7.2检测和清除计算机病毒2. 知名杀毒公司启明兴辰瑞星公司网站或公司名称北京江民新技术公司赛门铁克杜松子飞达网7.2检测和清除计算机病毒3. 中毒后的紧急处理(1)隔离. (2) 警报. (3) 检查毒药的来源. (4) 采取对策. (5) 维修前备份数据. (6) 清除病毒. (7) 重新启动并还原
7.3典型计算机病毒的检测与清除7.2.1网络病毒的检测与清除计算机网络病毒实际上是一个通用的概念. 一是计算机网络病毒是指在网络上传播并破坏网络的病毒;二是计算机网络病毒是指HTML病毒、电子邮件病毒、Java病毒和其他与互联网有关的病毒. 一. 事实上,并非所有的病毒都能通过计算机网络传播. 网络病毒的出现和传播已成为制约互联网正常运行的主要障碍. 网络病毒首先来自文件下载. 7.3典型的计算机病毒检测和消除的另一个主要来源是电子邮件. 随着即时聊天工具的普及,通过聊天工具进行病毒传播已成为网络病毒传播的第三种方式. 蠕虫是一种利用系统漏洞传播的网络病毒. 2. 网络病毒的特点计算机网络的主要特点是资源共享. 共享资源一旦感染病毒,网络中节点间频繁的信息传输会将病毒传染给所有共享机器,从而形成多个共享资源的交叉感染. 病毒的快速传播、再生和攻击会造成比单一病毒更大的危害. 7.3典型的计算机病毒检测和消除的另一个主要来源是电子邮件. 在网络环境下,网络病毒不仅具有计算机病毒的传播性、可执行性、破坏性和触发性等共性计算机病毒激活是指,而且还具有以下一些新特点
(1) 感染很快. (2) 它广泛传播. (3) 沟通形式复杂多样. (4) 很困难
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-220226-1.html
-

-
王燕杰
任何一个门槛低的行业
-
加藤久嵩
老吴~
-
 什么是邮件服务器?
 无锅天线_无锅卫星天线是真的吗
 Flying Fire动态壁纸(动态壁纸计算机桌面)v1.1.8.8正式版
 单人(单人模式)
猪乸也会上树