观察一次ssl身份验证的过程
电脑杂谈 发布时间:2020-05-21 09:23:17 来源:网络整理
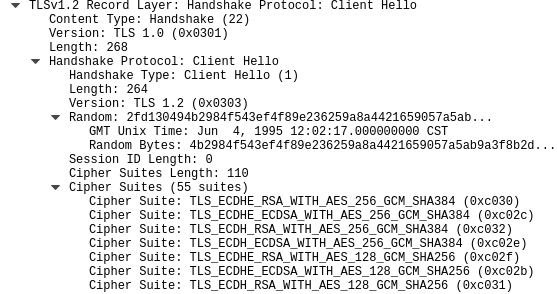
服务器您好
密码套件: 用于响应的算法
随机: 用于生成会话密钥

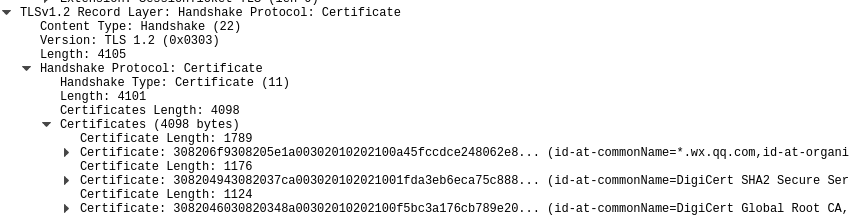
证书
服务器证书已颁发给客户端,

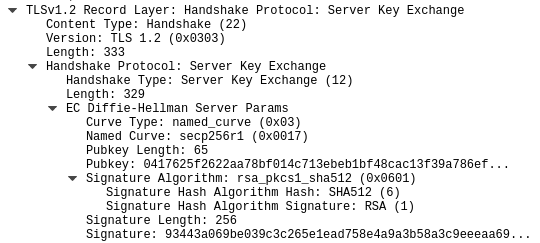
服务器密钥交换
服务器端ECDH的参数,DH算法是密钥交换算法,有必要提供对方参数
使用ECDH交换密钥和RSA公钥证书对发送密钥进行加密具有相同的作用. 如果以前是RSAssl认证,则没有这样的步骤,并且随后的直接Client Key Exchage就足够了
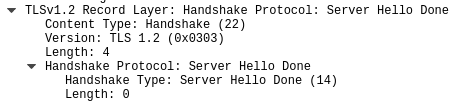
服务器Hello完成
服务器端您好
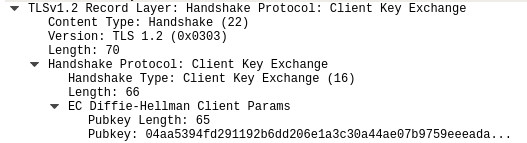
客户端密钥交换
ECDH,客户端将参数提供给服务器,用于交换密钥
RSA证书,会话密钥将使用证书的公钥进行加密
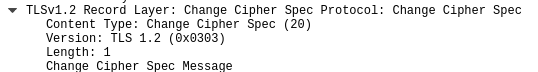
更改密码规范
这里确实使用了前面提到的会话密钥.

客户端通知服务器开始使用加密发送消息. 客户端使用三个随机数,客户端随机数,服务器随机数和主主密码来计算48字节的主密码. 这是用于加密和解密的对称加密算法的会话密钥.
服务器可以通过此方法计算相同的会话密钥.
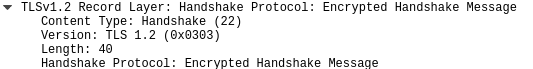
加密的握手消息
客户端发送第一条加密的消息. 使用HMAC算法计算接收和发送的所有握手消息的摘要,然后通过RFC5246中定义的伪函数PRF计算结果,然后将其加密后发送.
服务器完成类似于客户端的“更改密码规范,加密的握手消息”操作.

以前的握手太复杂了. 如果每次密钥均无效,则重新握手会很麻烦.
引入一种类似于网络中的cookie和会话的机制.
特别要注意服务器在最后发送了一个新会话票据的事实!怎么来的?
1: 客户端启动客户端问候,扩展中包含扩展的会话票证TLS,表示它支持会话票证.
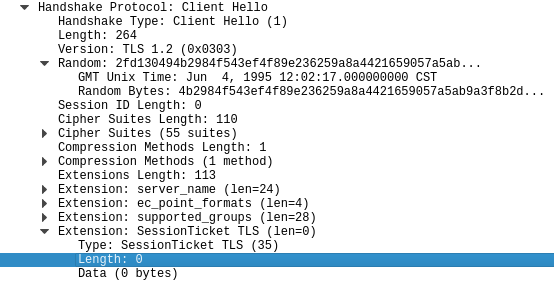
2: 在握手过程中,如果服务器支持会话票证,它将发送“新会话票证类型”握手消息ssl认证,其中包含可以恢复主密钥的会话信息. 当然,最简单的就是只发送主密钥. 为了使中间人不可见,将对会话票证部分进行编码和加密.

3: 客户端收到会话票据后,将当前主密钥和该票据保存为一对密钥值. 服务器不需要保存任何会话信息,客户端也不需要知道会话票证的具体含义.
4: 当客户端尝试重用会话时,它将向客户端问候扩展中添加会话票证,然后服务器接收到该会话票证,然后返回解密和解码相关操作以恢复会话信息. 如果会话信息可以恢复,请提取会话信息的主密钥很长时间以执行后续操作.
会议门票
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-217567-1.html
-

-
张可鹏
大不了咱再穿军装上阵
-
李光
撞死他
-
-
范鹏程
10万放余额宝里一年在3000左右利息
 要求提供住宿专用的注意事项
 正式推出:如何在Win7系统中启用3D加速如何在Win7系统中启用3D硬件加速
 姓名号码 小型吸污车织金县多少钱
 计算机网络的三个主要组成部分是什么?他们扮演什么角色?
多么不要脸的邪恶帝国