手动删除驱动器病毒木马的特定步骤以维护系统安全性
电脑杂谈 发布时间:2020-05-19 00:15:52 来源:网络整理
磁盘驱动器Trojan最近成为安全领域的热门话题. 据悉,自三月以来,“磁盘驱动器”木马的作者已经多次更新,感染率和破坏力正在逐步提高. 病毒运行后,它将关闭并阻止360安全卫士以及Kaba,Rising,金山,江民和其他安全软件的运行. 此外,它将删除系统中包含“ 360”的文件. 感染后,该过程中将有更多的smss.exe和lsass.exe进程. 使用任务管理器后,它将导致计算机重新启动并自动将大量木马下载到本地计算机上.
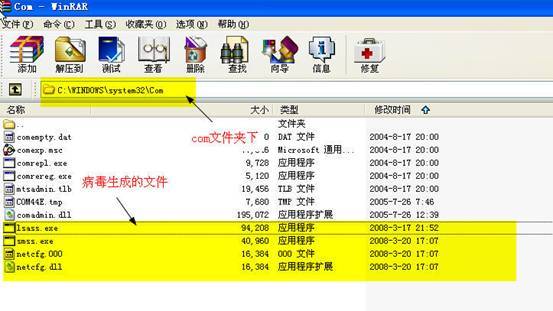
根据分析,木马关闭安全软件所使用的方法与过去不同. 它通过一堆垃圾邮件导致安全程序崩溃,甚至连冰剑(冰刀)也无法幸免. 运行后,它将在system32的Com目录和system32下的dsnq.dll文件中生成smss.exe,lsass.exe,netcfg.dll和其他文件,并将此文件写入开始菜单的启动项中. 停机次数;
应注意,该病毒使用一种极端恶意的感染方法,感染除SYSTEM32目录之外其他目录中的所有可执行文件(* .exe),导致文件在感染后无法使用,并且某些文件无法恢复. 有关详细症状,请单击此处(第二页).
由于所有可执行文件(* .exe)无法运行,因此我们将手动杀死驱动器的木马,具体步骤如下:
1. 暂时将system32和dllcache目录中的cmd.exe重命名为cm.dll(出于安全原因,我使用WinRAR的资源管理功能),然后重新启动系统以查看.
使用WinRAR的资源管理功能重命名
2. 重新启动系统后,检查system32和dllcache目录. 发现重命名的cm.dll仍然存在,但是system32目录中出现一个奇怪的cmd.exe(请参见下图). 此cmd.exe的徽标不同于普通的cmd.exe. 这是从I386目录中发现的病毒!
3. 无论如何,请首先查看是否可以手动删除病毒文件(如果该cmd.exe可以工作,则可以加载NetApi000.sys并且病毒将运行),因此,可以逐个删除所有病毒文件.
4. 删除system32目录中的异常cmd.exe. 将system32和dllcache目录中的cm.dll更改回cmd.exe.
注意: 此测试计算机只有一个分区,所以到此为止. 但是对于多分区系统(普通用户将具有多个分区),非系统分区也将具有病毒. 请记住删除其他几个分区中的病毒. 当打开其他分区时,请右键单击->打开以输入,而不是直接双击. 最重要的是,请使用最新的病毒杀毒软件进行全面杀毒,切记!
时间: 2013-08-13
手动删除rundll2kxp和句点; exe病毒而无需将其杀死

性能: 计算机启动缓慢,将rundll2kxp.exe添加到进程中解决方法: 打开Windows任务管理器,按Ctrl + Alt + Delete,单击该进程,然后找到rundll2kxp.exe进程,然后结束该进程. 1. 重启机器,按F8进入安全模式,关闭系统还原. 完全删除所有可以在C: \ DocumentsandSettings \(用户名)\ LocalSettings \ Temp和WINDOWS \ TEMP下删除的文件. 清除IE的临时文件,关闭所有应用程序. (计算机软硬件应用程序网络PS: 推荐360安全性
查找并删除线程插件木马
据估计,Internet上最猖viruses的病毒是非木马程序. 特别是在过去的2004年,木马程序的侵略性也大大增强了. 在过程隐藏方面简述磁碟机病毒,已经进行了重大更改. 然后采用独立的EXE可执行文件的形式,但更改为内核嵌入模式. 远程线程插入技术. 挂载PSAPI等,这些木马是目前最难处理的. 此问题教您查找和删除线程插件木马. 操作步骤: 1.通过自动操作机制检查木马. 在寻找木马时,许会立即想到通过木马的启动项寻找“丝路”. 具体位置通常如下: 1)注册表启动项: 在“开始/运行&
手动删除AV终结器的方法和相关软件

最近,AV终结者病毒非常流行. 许受到打击. 杀戮总是落后一步,您不必检查杀戮. 这是一个小广告,我创建了一个新的QQ群组,以供大家交流,群组编号4550740. 欢迎需要帮助的主人和朋友加入. 写这些当时,我是该小组中唯一的指挥官....现在我将为您提供一个手动防病毒的想法,并以``永久下载器''为例来教您如何手动删除病毒. 实际上,AV Terminator并不是指特定的. 病毒本身不具有远程控制和黑客功能. AV终止
Windows下病毒木马的基本防御和解决方案
一个. 基本的国防思想: 后备胜于补救. 安装机器后进行备份,首先备份c驱动器(系统驱动器)窗口和C: \ WINDOWS \ system32中的文件目录. 运行cmd命令,如下所示: dir / aC: \ WINDOWS \ system32> c: \ 1. txt dir / ac: \ Windows> c: \ 2.如果有一天认为txt可以备份Windows和system32下的文件列表是计算机的问题,相同的命令列出了文件,然后下面的cmd与fc命令进行了比较,格式是,如果您在system32那天遇到问题
短信和周期; exe病毒完整的手动删除提示
(实际上在2000年,xp具有smss.exe的必要过程,但其路径为c: \ winnt \ system32,可以使用ProcessExplorer工具查看该路径的工具)在上写一个autocommand.ini文件. D驱动器,可以删除,但是删除后会自动生成. 1.恢复系统磁盘映像后,进入系统. 它仍然是中毒的. 2.检查注册表启动项目. 运行时有一个正在加载的项目tprogram = c: \ windows \ smss.exe,可以删除,启动后,注册表又有这个!第二次下载最新版本的Trojan guest star,安装完成. 木马之星无法启动. 提示无法加载病毒.
IRC后门病毒和手动清除方法
2004年初,IRC后门病毒开始出现在全球网络中. 一方面,存在泄漏本地信息的潜在风险. 另一方面,该病毒出现在局域网中以阻止网络并影响正常工作,从而造成损失. 同时,由于该病毒的源代码是公开的简述磁碟机病毒,因此任何人都可以获取源代码并对其进行修改以编译为生成全新的病毒,再加上一个不同的外壳,从而导致产生大量IRC后门病毒变体. 还有一些病毒在运行,之后会变形,这给病毒检测和杀灭带来很大困难. 本文首先从技术角度介绍IRC后门病毒,然后介绍其手动删除方法. 1.技术报告IRC病毒设置黑客. 虫. 后门功能合二为一,通过局域网传递共享目录和系统漏洞
手工去除维辛和月经的方法; exe病毒,无需特殊杀灭
病毒描述: 名称: 访问路径: C: \ windows \ system32 \ visin.exe生产者: Microsoft Corporation行为描述: 新系统启动项位置: HKEYlOCALMACHINE \ SOFTWARE \ Microsoft \ Windows \ CurrentVersion \ policys \ Explorer \ run Registry : HKEYlOCALMACHINE \软件\微软\ Windows \ CurrentVersion \策略\例
Winfoams和期间; dll和逗号;自动和期间; exe和逗号; 450381EC及期限; EXE病毒手动清除方法
解决方法参考: 在执行以下操作之前,请不要双击打开磁盘. 所有下载的工具都直接放置在桌面上. 想法1.在安全模式下强制删除文件可以使用xdelbox,powerRMV等. 复制代码代码如下: C: \ Autorun.inf C: \ auto.exe d: \ Autorun.inf d: \ auto. exe e: \ Autorun.inf e: \ auto.exe f: \ Autorun.inf f: \ auto exe g: \ Autorun.inf g: \ auto.exe C: \ W
手动删除病毒文件过程(插图)通过树皮

1. 最新图片更改2.旧图片:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-214708-1.html
-
 林仰
-
刘明哲
 蓝月亮洗衣液区域经销商代理商价格表
 基于区块链的分布式云计算简介
 34064653的博客
 已无实体 家居“新零售”究竟是什么 卫浴企业能否赶上?